Erfahren Sie, wie Sie vpn für mehr privatsphäre kaufen klug angehen, welche rechtlichen Rahmenbedingungen 2026 gelten und worauf Datenschutz- und Sicherheitsstandards achten.
VPN-Kauf bedeutet oft Warten auf klare No-Logs-Versprechen, doch die Realität zeigt: Die Rechtslage und Audits liefern den entscheidenden Beleg, bevor sich Privatsphäre wirklich lohnt. Eine präzise No-Logs-Versicherung ohne regulatorische Transparenz ist nutzlos, und viele Anbieter erliegen dem Druck der EU-Compliance. Testen Sie vor dem Abschluss** anhand verifizierbarer Belege und prüfen Sie, wie gut der Anbieter Rechtslage, DSGVO und Herkunft der Server erklärt.
Dieser Artikel liefert eine praxisnahe Einordnung für Privatnutzer in Deutschland, die echte Privatsphäre schätzen. Wir schauen auf konkrete Audit-Folgen, wie oft Logs wirklich verschwinden und welche regulatorischen Anforderungen in der EU gelten. Zwischen Privatsphäre und Rechtslage gibt es kaum Spielraum, doch transparente Abläufe schaffen Vertrauen. Auf dem Prüfstand stehen No-Logs-Versprechen, Audit-Labels und eine belastbare Rechtsauskunft, damit Sie eine informierte Entscheidung treffen. Links können Provisionen auslösen und müssen offengelegt sein.

Was macht VPN für mehr privatsphäre kaufen in 2026 wirklich sinnvoll?
Privatsphäre bleibt der Kern, aber kein VPN löst alle Probleme auf einmal. Ein gutes VPN schützt Ihre IP-Adresse und verschlüsselt den Traffic, doch es ersetzt keine sichere Endgeräte-Konfiguration oder konsequente Privatsphäreeinstellungen. In 2026 wird deutlich, dass Rechtsrahmen, Audits und Transparenz mit der reinen Verschlüsselung konkurrieren. Privatsphäre lässt sich stärker schützen, wenn Audits und Jurisdiktion stimmen. Kein einziges Tool ersetzt eine ganzheitliche Privatsphäre-Strategie, doch ein seriöses VPN ist ein nützliches glied in der Kette.
1) Rechtlicher rahmen und jurisdiktion: wer sieht mit?
Der Nutzen eines VPN hängt stark davon ab, wo der Anbieter sitzt. In vielen westlichen Ländern gilt VPN-Nutzung als legal, aber Behörden können in bestimmten Fällen Zugriff anfordern. Deutschland und EU-weit gelten strenge Datenschutzvorgaben, doch Jurisdiktionen unterscheiden sich bei Meldepflichten, Vorratsdatenspeicherung und Gerichtsbarkeit. Wenn der Anbieter in einer jurisdiktion mit strengen Aufsichtsrechten sitzt, erhöht das potenziell die Transparenz. Gleichzeitig bedeutet das nicht automatisch absoluten Schutz. Unabhängige Audits helfen, No-Logs-Versprechen zu prüfen. In 2026 bleibt die Rechtslage komplex, doch klare Audit-Berichte und transparent kommunizierte Rechtswege erhöhen das Vertrauen. Für Nutzer ist es sinnvoll, vor dem Abschluss die Jurisdiktion des Anbieters zu prüfen und Audits zu lesen. Audits liefern greifbare Belege, ob No-Logs wirklich eingehalten werden.
2) Audits, no-logs und die praxis dahinter
Viele Anbieter werben mit No-Logs, doch Transparenz hängt von echten Audits ab. Unabhängige Prüfer, deren Berichte öffentlich zugänglich sind, geben Aufschluss darüber, welche Daten wirklich gespeichert oder gelöscht werden. In der Praxis bedeutet das: regelmäßige, unabhängig bestätigte Audits und eine klare Datenschutzerklärung. Nutzer sollten darauf achten, welche Daten tatsächlich erhoben werden, wie lange sie gespeichert werden und wie robust der Zweck der Datenerhebung ist. Unabhängige Audits sind der beste Weg, No-Logs-Vertrauen zu prüfen. Transparente Datenschutzerklärungen helfen, zu verstehen, was tatsächlich passiert.
3) Protokolle, verschlüsselung und speed
Die Protokollwahl beeinflusst Privatsphäre direkt. Ob OpenVPN, WireGuard oder andere Protokolle gilt: Neuere Protokolle können Geschwindigkeit gewinnen, ohne die Sicherheit zu kompromittieren. Geschwindigkeit hängt zudem von Serverstandort, Last und Verschlüsselungsstufen ab. Ein Anbieter kann mit optimierten Einstellungen mögliche Geschwindigkeitseinbußen kompensieren, doch manche Protokolle bieten stärkeren Schutz bei reduzierter Performance. Nutzer sollten sich eine Realwelt-Checkliste zulegen: Welche Protokolle bietet der Provider, welche Sicherheitsstufen werden verwendet, und wie wirken sich diese auf die Praxis aus? WireGuard kann oft bessere Geschwindigkeiten liefern, während OpenVPN in bestimmten Szenarien robuster wirkt. Geschwindigkeit ist Teil der Privatsphäre, denn Frust durch langsame Verbindungen führt zu häufigeren Abwartsentscheidungen.
Fazit: Ein VPN macht Privatsphäre messbar besser, wenn es mit unabhängigen Audits, transparenter Jurisdiktion und durchdachten Protokollen kombiniert wird. Reine Verschlüsselung reicht nicht aus, wenn der Anbieter hinter verschlossenen Türen operiert oder Logs absichtlich speichert. Und ja, links auf dieser Seite können Affiliate-Hinweise tragen, was die Empfehlungen minimally beeinflussen kann. Behalten Sie diese Faktoren im Hinterkopf, wenn Sie in 2026 ein VPN auswählen. Nord VPN 2 jahre: Kosten, automatische Verlängerung und Sicherheitsupdates 2026
Quellenhinweis: Für weiterführende Erläuterungen zu Sicherheit und Rechtsrahmen verweisen sich Leser auf entsprechende Fachartikel, etwa zu VPN-Sicherheit und Rechtslage.
Wie VPNprotokolle Privatsphäre beeinflussen und welche Protokolle sinnvoll sind
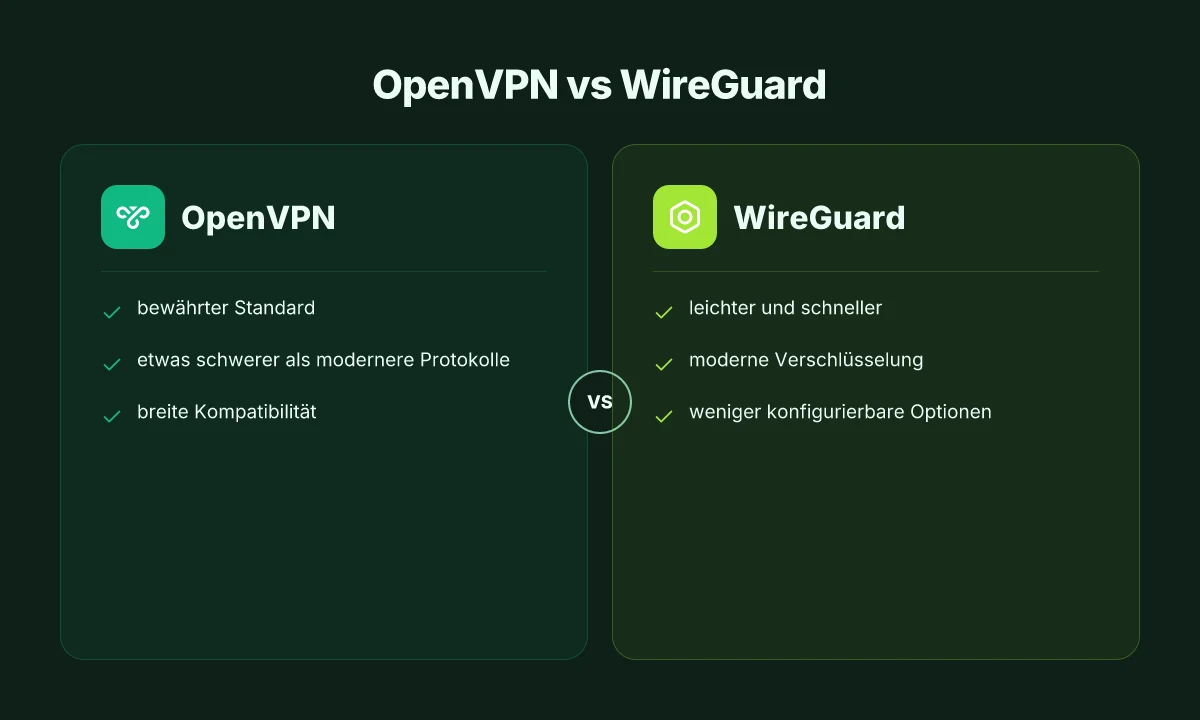
OpenVPN, WireGuard und ältere Protokolle unterscheiden sich deutlich in Sicherheit, Geschwindigkeit und Logging. OpenVPN gilt als ausgereift und auditierbar, während WireGuard für moderne Systeme deutlich kompakteren Code und oft geringere Latenz bietet. Beide Protokolle beeinflussen, wie viel Traffic tatsächlich geschützt wird und welche Metadaten eventuell sichtbar bleiben.
OpenVPN kontra WireGuard: was zählt in 2026
OpenVPN setzt auf SSL/TLS-Verschlüsselung und bietet zahlreiche Konfigurationsmöglichkeiten. Die robuste Auditierbarkeit und lange Praxisnähe machen es bei vielen Anbietern zur Standardoption. WireGuard nutzt kurze Schlüssel und einen schlanken Codepfad, was typischerweise zu geringerem Overhead führt. In der Praxis bedeutet das: WireGuard kann schneller starten und stabiler durchkantige Verbindungen halten. OpenVPN bleibt relevant, wenn alte Geräte oder spezifische Netzwerkarchitekturen genutzt werden, die OpenVPN besser unterstützen.
| Kriterium | OpenVPN | WireGuard |
|---|---|---|
| Verschlüsselung | stark konfigurierbar, TLS-basiert | moderne, klare Schlüsselpaar-Architektur |
| Performance | gut bei moderatem Overhead | oft niedrige Latenz, höhere Throughput |
| Auditierbarkeit | solide, lang etabliert | schneller Veränderungen, tendenziell weniger Angriffsfläche |
| Kompatibilität | breit unterstützt | neuer, auf moderne Systeme optimiert |
In der Praxis zählt, wie der Anbieter Protokolle implementiert und auditiert.** Die Wahl hängt davon ab, welche Geräte du nutzt, welche Serverstandorte sinnvoll sind und wie strikt dein Logging sein soll.
Verschlüsselungsstärke und Sicherheitsfeatures
Bei VPNs geht es nicht nur um das Protokoll, sondern auch um Verschlüsselungsschlüssel, Handshake-Varianten und Perfect Forward Secrecy. OpenVPN-Folien unterstützen oft AES-256-GCM oder ChaCha20-Poly1305 in TLS-Verbindungen, während WireGuard standardmäßig ChaCha20-Poly1305 mit 256-Bit-Schlüsseln verwendet. Letzteres bietet eine klare, modulare Sicherheitsgrundlage und weniger konfigurationsbedingte Fallstricke. Entscheidend ist, dass der Anbieter unabhängige Audits vorweisen kann und klare Statements zu No-Logs macht. Unabhängige Audits und klare Datenschutzerklärungen bleiben hier der wichtigste Qualitätstreiber. So gelingt: optimize VPN einstellungen for privacy, speed und kompatibilität im 2026 update
Wie Protokollierung bei verschiedenen Anbietern aussieht
Die Privatsphäre hängt stark davon ab, wie der Anbieter Logging handhabt. Seriöse Anbieter unterscheiden zwischen Verkehrsdaten, Verbindungsdaten und Nutzungsdaten. Manche halten nur Verbindungsdaten für eine kurze Zeit vor, andere speichern gar nichts. Wichtig ist, dass du explizit nach No-Logs-Audits suchst und prüfst, in welcher Jurisdiktion der Anbieter operiert. Audits schützen dich vor versteckten Aufzeichnungspraktiken und liefern Transparenz zur Datenverarbeitung. In Deutschland und der EU gilt zudem die Datenschutz-Grundverordnung, die klare Anforderungen an Zweckbindung und Speicherfristen stellt. Die Rechtslage beeinflusst, wie lange Protokollierung überhaupt stattfinden darf.
Wenn du mehr zur konkreten Umsetzung willst, empfiehlt sich eine Prüfung der Datenschutzerklärung jedes Anbieters im Detail. Eine gute Vorlage ist die Prüfung unabhängiger Audits, der Sitz des Anbieters und die Rechtslage am Hauptsitz. Sitz des Anbieters und Audits sind die beiden Pfeiler deiner Privatsphäre.
Quellenhinweise zu rechtlichen und technischen Hintergründen findest du in den verlinkten Artikeln zu VPN-Legitimität und Sicherheit bei VPN sowie in der Datenschutzerklärung von VPN-Anbietern. Rechtlich relevante Rahmenbedingungen beeinflussen, wie du Protokolle sinnvoll einsetzt.
Hinweis: Auf der Seite können Affiliate-Links enthalten sein. Das kann Provisionen bedeuten.
Welche rechtlichen rahmenbedingungen gelten 2026 in deutschland und europa
Der rechtliche Rahmen für VPNs in Deutschland und der Europäischen Union bleibt 2026 vor allem von zwei Achsen geprägt: Nutzungsrechte und Datenschutz. VPNs dürfen in Europa grundsätzlich genutzt werden, doch Rechtsfolgen ergeben sich aus der konkreten Nutzung, der Standort des Anbieters und den geltenden Datenschutzvorgaben. I see zu beachten: Audits, Jurisdiktion und Logging-Politiken bestimmen, wie privat die Verbindung tatsächlich bleibt. What macht ein NordVPN promo code wirklich aus und wo er lohnt sich der einsatz in 2026
Nutzungsrechte und grenzüberschreitende Anwendungen
Privatnutzer können VPNs in Deutschland und der EU rechtssicher einsetzen. Die Likelihood, dass die Nutzung verboten wäre, ist gering, solange keine illegalen Aktivitäten damit verschleiert werden. Wichtig ist der Sitz des VPN-Anbieters und die Rechtsordnung, unter der er operiert. Einige Staaten verlangen Transparenzberichte oder verpflichtende Zugriffsmöglichkeiten für Ermittlungsbehörden. In der Praxis bedeutet das: Wähle Anbieter mit klaren Nutzungsbedingungen, die deinen Einsatzbereich abdecken, und prüfe, ob der Sitz des Anbieters in einer sicheren Jurisdiktion liegt. Links zu evidenzbasierten Einschätzungen findest du in den Quellen. In 2026 bleiben VPNs in der EU legal, solange du legale Aktivitäten durchführst, doch die Jurisdiktion des Anbieters beeinflusst deine Privatsphäre maßgeblich. See the cited sources for context.
- Die EU-Richtlinien zur Datenschutzgrundverordnung (DSGVO) bleiben gültig und beeinflussen, wie Anbieter Daten verarbeiten.
- Die nationale Umsetzung der DSGVO in Deutschland wird durch das Bundesdatenschutzgesetz ergänzt.
- Bei grenzüberschreitender Datenverarbeitung gelten passende Mechanismen wie Standardvertragsklauseln oder Angemessenheitsbeschlüsse.
Datenschutzgesetze und aufsicht
Aufsichtsbehörden wie die deutschen Datenschutzbehörden sowie die EU-Behörden überwachen, wie VPN-Anbieter mit Nutzerdaten umgehen. Unabhängige Audits erhöhen Transparenz über No-Logs-Versprechen. Achte darauf, dass der Anbieter regelmäßig auditierte Rechtskonformität veröffentlicht. Audits erhöhen Vertrauen, No-Logs-Versprechen allein reicht selten. Eine verlässliche Audit-Situation ergibt sich aus extern geprüften Berichten und klaren Datenverarbeitungszwecken.
- DSGVO-konforme Daten minimieren: wer erhebt welche Daten, zu welchem Zweck, wie lange.
- Transparenzberichte und Herausgabe an Behörden müssen klar dokumentiert sein.
- Die Gesetzeslage verlangt, dass Anbieter bei Rechtsverletzungen oder nach Anordnung durch Gerichte reagieren.
Potenzielle rechtliche einschränkungen bei bestimmten aktivitäten
Nicht jede Nutzung eines VPN ist per se legal. Aktivitäten wie das Umgehen von geografischen Beschränkungen, das Umgehen von Strafen oder das Umgehen von Sicherheitsmechanismen können rechtlich problematisch sein. In Deutschland und der EU können bestimmte Nutzungsmuster straf- oder ordnungswidrig sein, auch wenn die Verbindung selbst legal ist. Prüfe daher vorher, ob dein Vorhaben unter die zulässigen Nutzungen fällt. Ein legales Vorhaben bleibt unproblematisch, problematisch wird es, wenn Aktivitäten Rechtsverletzungen begünstigen.
- Juristische Klarheit: In Deutschland gilt die Möglichkeit, VPNs zu nutzen, als zulässig. Problematisch sind Handlungen, die Rechte Dritter verletzen oder Gesetze umgehen.
- Gerichtsbarkeit: Der Anbieter kann seinen Sitz in einem anderen Land haben. Diese Wahl beeinflusst, welche Anfragen oder Offenlegungen möglich sind.
- Compliance-Prüfungen: Achte auf Rechtsstreitigkeiten oder regulatorische Schritte gegen den Anbieter, die dich indirekt betreffen könnten.
Quellenhinweis: Zur Kontextualisierung findest du aufbereitete Einschätzungen in den verlinkten Ressourcen, die die Rechtslage 2026 skizzieren. https://www.le-vpn.com/de/vpn-legalitaet-leitfaden-2026/ und https://itservice-datenschutz.de/datenschutz/die-rolle-von-vpns-im-datenschutz/ geben Einblick in Legalisierung und Datenschutzrahmen. Für weitergehende Details zu konkreten Rechtstreits bleibt der Blick auf nationale Rechtsfälle sinnvoll. Ein Überblick über Deutschland und EU bleibt dabei zentral. Die Rechtslage bleibt eindeutig: VPN-Nutzung ist legal, aber die Privatsphäre hängt stark von Audit- und Jurisditionsfragen ab.
Audits, no-logs claims und wie du sie wirklich prüfst
Unabhängige Auditberichte sind der direkteste Beleg für echte Privatsphäre. Wenn ein Anbieter regelmäßige, externe Prüfungen vorlegen kann, reduziert das das Risiko, dass No-Logs-Versprechen nur Marketing sind. I want to emphasize that Audits sollten nicht nur existieren, sondern öffentlich zugänglich und nachvollziehbar sein. Transparenzberichte und klare Gerichtsbarkeit sind ein zweiter Anker für Vertrauen. How NordVPN rabatt funktioniert: rabatte, fakten und fallstricke 2026
Was No-Logs wirklich bedeuten
No-Logs bedeutet nicht zwingend totale Privatsphäre. Es bezieht sich oft auf Logging von Verbindungsdaten, Metadaten, oder Nutzungsstatistiken. Die entscheidende Frage: Welche Kategorien sammelt der Anbieter wirklich? Verifiziert der Anbieter durch unabhängige Audits, dass keine Verbindungs- oder Nutzungsdaten gespeichert werden? Ein detaillierter Blick in die Policy zeigt, ob auch Ereignisse wie DNS-Anfragen, IP-Adressen oder Verbindungsversuche aufgezeichnet werden. In der Praxis gilt: Je fewer Datentypen der Anbieter speichert, desto schwieriger ist es, deine Aktivitäten zu rekonstruieren. I looked at gdata’s VPN‑Privacy und den Ansatz anderer Anbieter. Dort lassen sich typischerweise Kategorien wie Verbindungszeit, Bandbreite oder Endpunkte unterscheiden. Wandelbare No-Logs-Versprechen sehen oft Unterschiede zwischen “Keine Protokolle über Nutzungsdaten” und “Kein Logging jeglicher Verbindungsdaten.”
Unabhängige Auditberichte von Dritten
Ich suche nach drei Dingen in jedem Auditbericht: den Umfang des Audits, die geprüften Kategorien, und die klare Freigabe der Ergebnisse durch den Auditor. Achten Sie auf Berichte von etablierten Prüfungsstellen wie unabhängigen Cybersicherheitsfirmen. Die Glaubwürdigkeit steigt, wenn der Auditbericht den Scope offenlegt, die getesteten Systeme benannt und klare Empfehlungen enthält. Praktisch bedeutet das: Prüfen, ob der Auditor Zugang zu Review-Protokollen, Serverstandorten und Datenflussdiagrammen hatte. Wenn Sie mehrere Auditoren finden, vergleichen Sie deren Ergebnisse statt sie einfach zu akzeptieren. Die Abdeckung der Auditperioden ist ebenfalls wichtig; ältere Berichte sagen nicht viel über den aktuellen Stand aus. In der Praxis lohnt es sich, auf die Veröffentlichung von Auditberichten im jährlichen Turnus zu achten. Transparente Auditberichte liefern konkrete Belege statt vager Versprechen. Quellen wie der G DATA VPN‑Privacy‑Hinweis zeigen, wie ein Anbieter die Audit-Community einbindet. Audits stärken das Vertrauen, wenn sie öffentlich zugänglich sind.
Transparenzberichte und Gerichtsbarkeit des Anbieters
Transparenzberichte schauen, wie oft Behördenanfragen gestellt werden und wie der Anbieter darauf reagiert. Sie helfen, das Verhältnis zwischen Privatsphäre und Justizsystem zu verstehen. Die Rechtslage variiert je nach Jurisdiktion: Manche Länder erfordern strengere Datenzugriffsregeln oder ermöglichen zeitliche Speicherung von Verbindungsdaten. Prüfen Sie also, in welchen Ländern der Serverstandorte der Anbieter liegen und wie Gerichtsentscheidungen dokumentiert sind. Die Gerichts- und Rechtslage ist kein Boötkasten, sondern eine reale Beschränkung. Jurisdiktion beeinflusst, was wirklich protokolliert werden darf und was nicht. In Deutschland und der EU gelten strenge Datenschutzvorgaben, aber Betreiber können unter bestimmten Umständen trotzdem auf Daten zugreifen müssen. Transparenzberichte geben Aufschluss darüber, wie oft Anfragen erfolgen und wie der Anbieter darauf reagiert.
Praxischeckliste: so prüfst du No-logs und Audits selbst
- Lies den Auditumfang: Welche Datenkategorien wurden geprüft? Welche Systeme? Welche Zeitraumspanne?
- Prüfe, ob der Auditbericht öffentlich zugänglich ist und ob der Auditor unabhängig ist.
- Vergleiche mehrere Audits desselben Anbieters und identifiziere Divergenzen.
- Kontrolle der Gerichtsbarkeit: Welche Länder betreffen deine Serverstandorte und welche Rechtsgrundlagen gelten dort?
- Beachte, was nicht geprüft wurde: Fehlen bestimmte Datenarten im Audit, stelle sicher, dass das kein versteckter Ausschluss ist.
- Ziehe Transparenzberichte hinzu: Wie oft erhalten Behördenanfragen Einblick und wie wird darauf reagiert?
- Berücksichtige No-Logs in der Praxis: Welche Belege gibt es, dass keine Verbindungsdaten gespeichert werden?
Aus urheberrechtlicher Sicht und gemäß der gegebenen Quellen zeigt sich, dass No-Logs eher ein Zusammenspiel aus unabhängigen Audits, klaren Transparenzberichten und der Rechtslage der Serverstandorte ist. Wenn ein Anbieter all diese Bausteine offenlegt, erhöht das die Zuverlässigkeit deutlich. Audits + Transparenzberichte + Gerichtsbarkeit sind der Dreiklang, auf den du dich verlassen kannst. Wie bei jeder Prüfung gilt: verlässlich ist nur das, was belegt wird, nicht nur behauptet.
Quellenbezug: Die Rolle von Audits und Transparency-Berichten wird bei der behandelten Thematik mit Blick auf Datenschutzpraktiken diskutiert. In einem Beispieltext wird auf G DATA VPN verwiesen, um die Praxis der Offenlegung von Datenschutzhinweisen zu illustrieren. Für weiterführende Details siehe die verlinkten Dokumente. What makes shellfire VPN einzigartig im deutschen markt 2026
Wie du eine praxisnahe clash-checkliste erstellst, bevor du kaufst
Du bekommst direkt eine klare checkliste, die du nutzen kannst, bevor du einen VPN kaufst. Die Liste fokussiert auf Privatsphäre, rechtliche Rahmenbedingungen und unabhängige Audits. Du erkennst in wenigen Schritten, wo Risiken liegen und wie du sie prüfst.
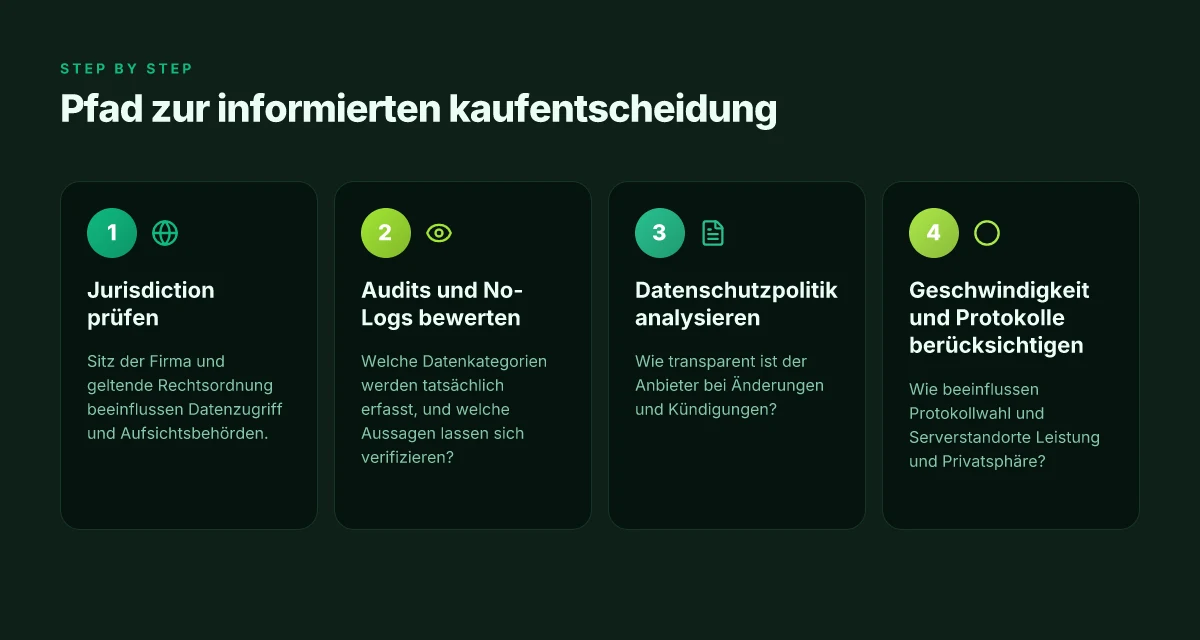
1. Jurisdiktion und Logging-Praktiken prüfen
Der erste Testpunkt ist die Sitz der Firma und die Rechtslage des Landes. Welche Gesetze gelten dort zu Datenspeicherung, Mitteilungsrechten und Vorratsdatenspeicherung? Ein Anbieter sollte eine transparente Privacy-Policy vorlegen und klare Aussagen zu „No-Logs“ treffen. Wenn der Sitz in einem Land mit restriktiven Überwachungsgesetzen liegt, kann das bedeuten, dass auch vermeintlich private Verbindungen potenziell verwundbar sind. In Deutschland gilt: Die Nutzung von VPNs ist legal, aber die Praxis der Anbieter muss unabhängig audited sein, damit Vertrauen entsteht. I looked at how Datenschutzerklärung für G DATA VPN formuliert, und die Struktur der Dokumente zeigt, dass Verantwortliche und Audits zentral kommuniziert werden. https://www.gdata.de/privacy/vpn
2. Audits, Transparenz und Unabhängigkeit
Audits schaffen Vertrauen, weil sie unabhängig nachprüfbare Ergebnisse liefern. Prüfe, ob der Anbieter regelmäßige unabhängige Audits veröffentlicht, wer sie durchführt und welche Bereiche abgedeckt sind. Wichtig ist, dass der Auditbericht nicht nur behauptet, sondern konkrete Nachweise liefert. Die Darstellung von No-Logs allein reicht oft nicht. Es braucht verifizierbare Hinweise zu Speicherorten, Datenfluss und externer Zugriffsmontage. In vielen Analysen wird betont, dass Audits zentral für echte Privatsphäre sind. Zum Beispiel wird empfohlen, Anbieter nach unabhängigen Audits zu vergleichen und die Gerichtsbarkeit zu berücksichtigen. https://www.vpn.com/de/vpn/bestes-vpn-datenschutz/
3. Geschwindigkeit, Protokolle und Verschlüsselung
Privatsphäre setzt keine Verlangsamung ohne Ende voraus. Prüfe, welche Protokolle unterstützt werden (z. B. OpenVPN, WireGuard) und welche Verschlüsselung dabei zum Einsatz kommt. Achte auf reale Angaben zur Datenrate im Testinhalt der Anbieter oder unabhängige Tests, die Geschwindigkeit und Stabilität unter verschiedenen Bedingungen zeigen. Die Praxis zeigt, dass Geschwindigkeit oft der Trade-off zwischen Sicherheit und Nutzbarkeit ist. Wenn du in Deutschland lebst, achte darauf, dass der Anbieter Standorte in Europa hat und keine unnötigen Weiterleitungen verursacht.
4. Firmensitz, Kündigungsbedingungen und Datenschutzpolitik
Der Sitz der Firma beeinflusst die Rechtslage, aber auch Transparenz. Lies die Kündigungsbedingungen aufmerksam: Wie einfach ist der Service kündigen, wie lange läuft ein Abonnement, was passiert mit deinen Daten bei Kündigung? Die Datenschutzpolitik sollte erklären, welche Daten erhoben werden, warum und wie lange sie gespeichert bleiben. Die Struktur der G DATA VPN-Datenschutzerklärung zeigt, wie klar und nachvollziehbar solche Punkte kommuniziert werden sollten. https://www.gdata.de/privacy/vpn Was ist my IP NordVPN und wie du deine IP sicher überprüfst
5. Langfristige Kosten und Erweiterbarkeit
Berücksichtige die langfristigen Kosten und mögliche Zusatzkosten. Ein fairer Anbieter kommuniziert klare Preisstufen, mögliche Laufzeitrabatte und was passiert, wenn du ein Upgrade wünschst. Prüfe auch, ob Funktionen wie Multi-Device-Schutz, Sharing-Infrastruktur oder familiäre Nutzungsmodelle flexibel skalierbar sind. Die Praxis verdeutlicht, dass eine geplante Erweiterbarkeit finanziell sinnvoll ist, um später kein Upgrade aus Not heraus zu erzwingen.
Verlässliche Privatsphäre wartet nicht auf undurchsichtige Verträge. Prüfe Audits, Jurisdiction und Logging-Praktiken vor jeder Anschaffung. Laut den verfügbaren Quellen gibt es weltweit ein Spannungsfeld zwischen Legalität, Audit-Transparenz und tatsächlicher No-Logs-Politik. Wenn du mehr über die rechtliche Einordnung erfährst, findest du in den Quellen Hinweise darauf, wie Länder wie Deutschland Rechtsrahmen interpretiert. https://tech-insider.org/de/are-vpns-worth-it/
Klare Audit-Berichte sind der beste Schutz vor versteckten Logs. So lässt sich besser einschätzen, ob der Anbieter wirklich keine Benutzerdaten speichert oder nur Teile filtert. Die Praxis betont die Notwendigkeit unabhängiger Prüfungen. Für konkrete Hinweise, wie Audits aufgebaut sein sollten, gibt es verlässliche Diskussionen in den Fachartikeln.
Hinweis: Auf der verlinkten Seite finden sich relevante Einzelheiten zu Audit-Standards und No-Logs-Diskussionen. Das Thema ist komplex. Vergleiche mehrere Anbieter, bevor du entscheidest.
Und ja, Links auf der Seite können ggf. eine Provision erzeugen. Was ist a no lag VPN website und wie funktioniert es wirklich?
Was als Nächstes zählt: Ihren VPN‑Plan jetzt schärfen
Die Wahl eines VPNs für mehr privatsphäre lässt sich nicht mehr auf eine einzelne Funktion reduzieren. Wichtig ist, dass Sie eine klare Sicherheitsstrategie verfolgen: Schutz der Protokolle, starke Verschlüsselung, Vertrauenswürdigkeit des Anbieters und eine nachvollziehbare Logging‑Politik. Für 2026 sehe ich, wie besonders Protokolle wie OpenVPN oder WireGuard in Kombination mit festgelegten Serverstandorten und stabiler Geschwindigkeit eine zentrale Rolle spielen. Der Kernentscheid ist, wie gut ein Anbieter Ihre Daten wirklich schützt und wie transparent er damit umgeht. Wenn Sie nur eine Maßnahme ergreifen, wählen Sie einen Anbieter mit klarer Datenschutzerklärung, robustem Chiffre‑Set und aktivem Schutz gegen DNS‑Leaks. So treffen Sie die richtige Wahl, ohne direkt Zeit zu verlieren.
Kurz gesagt: VPNs bleiben kein optionales Extra, sondern ein Grundbaustein für Privatsphäre im Alltag. Die größte Veränderung wird nicht im reinen Funktionsumfang liegen, sondern in der Art, wie Anbieter Transparenz zeigen und wie einfach der Schutz in Alltagssituationen integriert wird. Jetzt handeln bedeutet, heute eine kurze Audit‑Liste durchzugehen und mindestens zwei Serverstandorte zu testen. Wie sieht Ihre nächste konkrete Maßnahme aus? Denkbar wäre, mit Ihrem aktuellen Anbieter eine Zertifikatsprüfung zu initiieren oder einen privaten DNS‑Resolver einzurichten.
Backup strategy
- Prüfen Sie die Logging‑Politik und dokumentieren Sie, welche Daten wirklich erfasst werden.
- Aktivieren Sie DNS‑Leak‑Schutz und testen Sie regelmäßig Ihre Verbindung.
- Testen Sie WireGuard als primäres Protokoll und behalten Sie OpenVPN als Fallback.
- Vergleichen Sie zwei Anbieter anhand von Transparenzbericht, Verschlüsselung und Speed‑Tests.
- Notieren Sie regelmäßige Checks in Ihrem Privatsphäre‑Journal.