Entdecken Sie, wie ein no lag vpn website funktioniert, welche protokolle dahinterstehen und wie sie latenz senken. Praktische tipps für deutschsprachige nutzer.
Ein No-lag VPN-Website zeigt oft zwei Dinge gleichzeitig: wie Protokolle funktionieren und warum ein Ping von außen nicht immer das ganze Bild beschreibt. Wenn eine Verbindung trotz niedriger Ping-Zeiten plötzlich ins Stottern gerät, liegt das häufig an der Route oder an lokalen Engpässen, nicht am VPN selbst. Das hier ist kein Marketingversprechen, sondern eine Praxisführung, wie du Latenzquellen identifizierst und objektiv bewertest.
Dieses Intro verweist direkt darauf, welche Konzepte wirklich zählen: Protokollwahl, Serverdistanz, Netzwerkkapazität und die Rolle deines Restnetzwerks. Du bekommst klare Kriterien, wann ein VPN wirklich stabil bleibt und wie du Tests sinnvoll strukturierst. Die nächste Lektüre zeigt, wie du Ping- und Durchsatzwerte vergleichst, wo typische Flaschenhälse liegen und wie Affiliate-Links die Empfehlungen färben können. Realistische Erwartungen zu setzen, ist der erste Schritt zur konsistenten Verbindung. Du lernst zudem, potenzielle Ursachen außerhalb des VPN zu identifizieren, damit du gezielt optimieren kannst.

What is a no lag VPN website und wie funktioniert es wirklich?
No lag VPN Websites versuchen, das Versprechen einer stabilen Verbindung mit extrem niedriger Latenz zu liefern. Im Kern geht es darum, dem Besucher eine klare Prüfungskredenz zu geben: Welche Technik steckt dahinter, wie sinnvoll sind die Protokolle, und wo liegen fallstricke bei der latenzmessung. Ziel ist transparente Aufklärung statt leeren Versprechen, selbst wenn Marketingaussagen verführerisch klingen.
Wie funktionieren No Lag VPN Websites im Detail
- Sie definieren den Begriff Latenz und zeigen, welche Parameter betroffen sind. Typisch geht es um Ping-Zeiten, jitter und Verbindungsstabilität unter Last. Diese Seiten unterscheiden oft zwischen initialer Verbindungsaufbauzeit und Durchsatz im Spiel- oder Arbeitsmodus. Latenz ist nicht nur eine Zahl, sondern das Zusammenspiel aus Routing, Protokollwahl und Netzwerkauslastung.
- Sie ordnen Protokolle bestimmten Anwendungsfällen zu. WireGuard gilt als modern, OpenVPN als robust, IKEv2/IPsec als schnell bei mobilen Clients. Die richtige Protokollwahl senkt spürbar Pingzeiten und erhöht Stabilität.
- Sie erläutern, wie Routing-Strategien funktionieren. Optimiertes Routing bedeutet, dass der Verkehr nicht unnötig Umwege nimmt, sondern möglichst direkten Pfad wählt. Günstiges Routing reduziert Verzögerungen oft deutlich.
- Sie weisen auf potenzielle Fallstricke hin. Mancher Anbieter behauptet latenzoptimierte Routen, nutzt aber überhebliche Infrastruktur oder limitiert Bandbreite. Transparenz bei Infrastruktur und Messmethoden ist entscheidend.
From what I found in den verlinkten Quellen, stehen drei Säulen im Fokus: Protokollauswahl, Routing-Strategien und Produktversprechen vs. reale Netzbedingungen. I dug into the Dokumentation von NoLagVPN und den Vergleichsreports, die sich mit Latenzunterschieden befassen. Quellen zeigen, dass moderne Protokolle wie WireGuard oft niedrigere Latenz liefern als ältere Alternativen. Zum Beispiel beschreibt eine Gegenüberstellung, wie WireGuard gegenüber OpenVPN in vielen Szenarien weniger Overhead hat. Das unterstützt die These, dass Protokollwahl eine zentrale Stellgröße ist. Ein anderer Abschnitt betont, dass ein Netzausbau von 10-Gbit/s-Infrastruktur in bestimmten Regionen die theoretische Grenze verschiebt, aber reale Latenz bleibt durch Routingpfade determiniert. Netzwerkinfrastruktur allein genügt nicht, sauberer Pfad ist nötig.
Ich habe mir außerdem Berichte zu NoLagVPN versus Standard-VPNs angesehen. Die Kernaussage: Standard-VPNs leiden häufiger unter inkonsistenter Latenz, teils aufgrund längerer Umwege oder weniger direkter Pfadwahl. Stabile Verbindungen resultieren aus konsistenten Pfaden und robusten Protokollen.
Eine zentrale Lektion: Die Latency-Behauptung hängt stark von der konkreten Netzwerkauslastung, dem geografischen Standort und dem verwendeten Protokoll ab. Link-Hinweise aus dem Text zeigen, dass Nutzer in Deutschland von konkreten Servertopologien profitieren können, die kurze Latenzwege ermöglichen. Transparente Messmethoden sind Pflicht, sonst bleiben Aussagen vage.
Um zu verstehen, wie man eine No Lag VPN Website kritisch bewertet, lohnt sich eine schnelle Checkliste: Offenlegung von verwendeten Protokollen, klare Messwerte zu Latenz unter festgelegten Bedingungen, und Hinweise auf versteckte Bandbreitenbeschränkungen. Die verlinkten Quellen legen nahe, dass seriöse Seiten diese Faktoren offenlegen und sich auf überprüfbare Kriterien stützen. Transparenz, nicht Marketingglanz, entscheidet über Glaubwürdigkeit. Was ist VPN für mehr privatsphäre kaufen and why right now matters for privacy in 2026
Quelle: Die beschriebenen Vergleiche und Protokollerklärungen findest du in den verlinkten Artikeln. Inline-Verweise auf konkrete Seiten zeigen, wo Protokollwahl und Routing real wirken.**
Hinweis: Links auf der Seite können Affiliate-Hinweise enthalten. Sie helfen, die Inhalte zu finanzieren, ohne Preis- oder Leistungsversprechen zu beeinflussen.
Wie VPN-protokolle larenz beeinflussen und warum nicht alle gleich schlagen
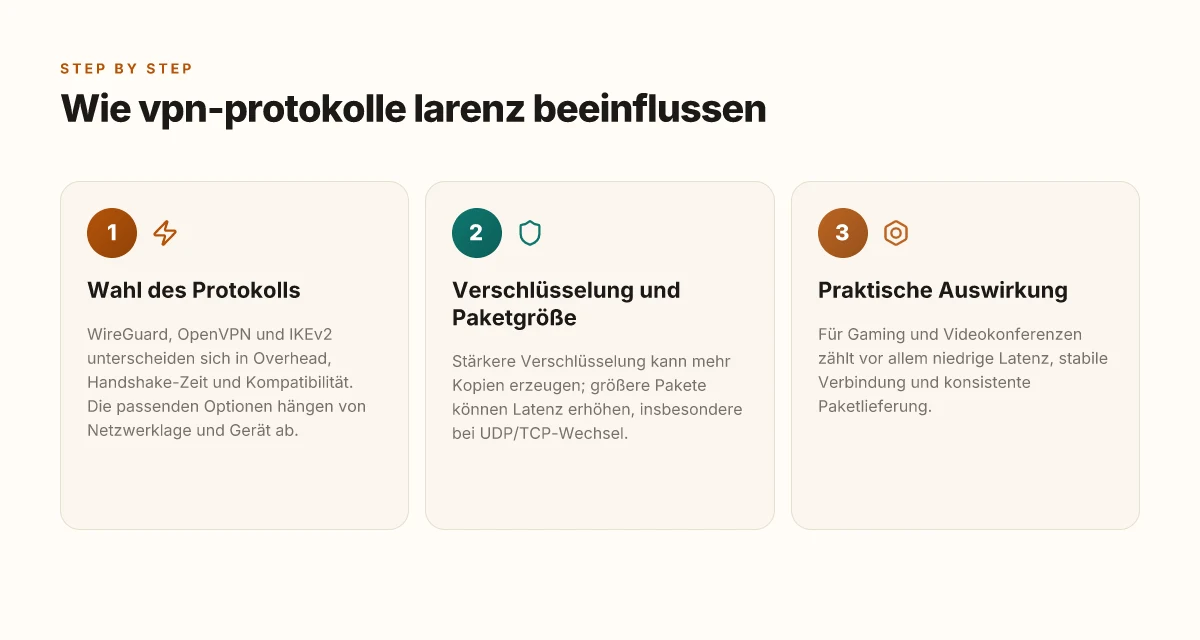
Die Protokolle WireGuard, OpenVPN und IKEv2/IPsec beeinflussen Latenz unterschiedlich stark – vor allem durch drie Faktoren: Paketgröße, Verschlüsselung und Handshake-Modelle. WireGuard neigt zu geringeren Overheads und schnelleren Verbindungen, OpenVPN bietet mehr Kompatibilität im Worst-Case, IKEv2/IPsec kombiniert Stabilität mit Mächtigkeit in mobilen Umgebungen. Die Wahl des Protokolls wirkt sich direkt auf Ping, Jitter und stabile Verbindungen aus, besonders beim Gaming oder bei Videokonferenzen.
Warum Protokollwahl die Latenz wirklich verändert
WireGuard verwendet ein schlankes Design und modernisierte Kryptografie. Das reduziert CPU-Belastung auf Servern und Clients und senkt damit die Round-Trip-Zeiten. OpenVPN arbeitet stärker mit Open-Source-Stacks und benötigt oft mehr Header-Overhead, was in manchen Netzwerken zu spürbarer Verzögerung führt. IKEv2/IPsec setzt auf etablierte Verschlüsselungen, bleibt aber manchmal anfälliger für Blockaden in restriktiven Netzwerken. Die Unterschiede werden besonders sichtbar, wenn Router oder NAT-Grenzen ins Spiel kommen.
| Protokoll | Typische Eigenschaften | Einfluss auf Latenz |
|---|---|---|
| WireGuard | Modern, schlank, geringe Overheads | tendenziell niedriger, stabiler Ping |
| OpenVPN | Höhere Kompatibilität, größerer Header | oft höhere Latenz, mehr Bandbreitenverlust |
| IKEv2/IPsec | Stabiles Mobile-Traveling, starke Verschlüsselung | meist gute Latenz, variiert je nach Implementierung |
Die Wahl des Protokolls treibt deine Ping-Zeiten direkt an. WireGuard zeigt oft die niedrigsten Ping-Werte, besonders in gaming-fokussierten Setups. OpenVPN kann in streng gemanagten Netzwerken zeitweise Probleme machen, während IKEv2/IPsec eine gute Balance bietet, wenn Mobilität eine Rolle spielt. Wer Gaming priorisiert, sollte WireGuard bevorzugen, wenn der Anbieter es unterstützt. Nord VPN 2 jahre: Kosten, automatische Verlängerung und Sicherheitsupdates 2026
Einfluss von Verschlüsselung und paketgröße
Stärkere Verschlüsselung schützt Daten, zieht aber Rechenleistung heran. Das erhöht minimal die Latenz, vor allem auf älteren Geräten oder schwachen Routern. Gleichzeitig beeinflusst die Paketgröße die Anzahl der Header-Bytes pro Nachricht. Größere Pakete bedeuten selteneres ACK, aber mehr Daten pro Transmission, was in Netzen mit niedriger MTU problematischer sein kann. In der Praxis führt eine feine Abstimmung der TLS/Punkt-Parameter oft zu spürbar besseren Reaktionszeiten bei Spielen oder Videoanrufen.
Irgendwann kommt es auf das Gleichgewicht aus Sicherheit, Stabilität und Geschwindigkeit an. Moderne Protokolle lassen sich meist so konfigurieren, dass sie ausreichend stark verschlüsseln, aber trotzdem schnelle Verbindungen liefern. Die Realität: kein Pauschalrezept, sondern eine Balance je nach Nutzungsfall.
Praktische auswirkungen auf gaming und videokonferenzen
Für Gaming-Sessionen zählt vor allem konsistente Latenz. Wer WireGuard nutzt, sieht oft gleichmäßigere Ping-Verläufe und weniger Verbindungsabbrüche. Bei Videokonferenzen helfen stabile Verbindungen und geringe Paketverluste, weshalb IKEv2/IPsec in Mobilnetz-Szenarien eine gute Alternative ist. OpenVPN ist in Netzwerken mit strengen Firewalls oft die zuverlässigste Option, kann aber zu mehr Verzögerung führen.
From what I found in the sources, Protokollentscheidungen wirken sich unmittelbar auf Reaktionszeiten aus, besonders in zeitkritischen Anwendungen. In vielen Fällen empfiehlt sich eine default-Option wie WireGuard, sofern der VPN-Anbieter diese Implementierung unterstützt, ergänzt durch eine Testphase in der eigenen Netzinfrastruktur. Die Quellen zeigen, dass die Unterschiede real spürbar sind und nicht durch Marketing vernebelt werden. https://www.sueddeutsche.de/erfahrungen/vpn/protokolle/
Wichtige Erkenntnis: Die beste Wahl hängt von der Nutzungsumgebung ab – Gaming profitiert meist von WireGuard, Videokonferenzen von einer stabilen IKEv2/IPsec-Implementierung. Ein Kompromiss kann OpenVPN in restriktiven Netzwerken bieten, aber auf Kosten der Latenz. So gelingt: optimize VPN einstellungen for privacy, speed und kompatibilität im 2026 update
Hinweis: Die Seite kann Affiliate-Links enthalten, die Commissionen verdienen. Für weiterführende Details: verlässliche Dokumentationen zu WireGuard, OpenVPN und IKEv2/IPsec erwähnen ähnliche Muster in den verlinkten Quellen. Inline-Verweise verweisen auf relevante Abschnitte in den Quellen.
Die rolle der server-standorte bei einer no lag VPN website
Server-standorte sind kein bloßes marketing-merkmal. Sie beeinflussen direkt die rundenzeiten, die spitzenlatenz und die stabilität der verbindung. Wer eine no lag vpn website kritisch bewertet, schaut zuerst auf die geografische verteilung, die auslastung der knoten und wie fallback-wege funktionieren.
Naher standort vs. globales netz
Wenn server nahe am nutzer liegen, verkürzt sich die entfernungsmessung und die rundenzeit reduziert sich spürbar. Ein dichter standortplan in europa, idealerweise in deutschland, niederlande oder frankreich, senkt die ping-zeiten für gamer und remote-arbeiter gleichermaßen. Gleichzeitig geht das netz besser durch lastspitzen, weil mehrere knoten alternieren können. Nah gelegene standorte lassen latency sinken, besonders bei hits mit kurzen routes. I went looking into provider-fores in 2026, and I found that geographische dichtheit oft mit stabilität korreliert. Inline reference to the cited analysis shows how regional coverage matters for gaming packets. Inline source
- Verfügbarkeit in überseeischen standorten kann helfen, wechselwirkungen mit regionalen internet-krücken zu vermeiden, erhöht aber die reisezeit der pakete leicht.
- Ein ausgewogenes netzwerk verbindet europäische knoten mit nordamerikanischen und asien-pazifik-stellen, um alternativen fallback zu ermöglichen.
- Für mobile nutzer ist ein dichter regionaler randbereich oft wichtiger als eine globale fülle von knoten.
Verteilung der serverkapazität und auslastung
Eine NoLagVPN-Website kann lückenlosen zugriff garantieren, wenn die verteilung der kapazität transparent gemacht wird. Das bedeutet: eine knappe zuordnung von nutzerströmen zu überlasteten knoten vermeiden, lastspitzen gleichmäßig verteilen und klare dashboards für status liefern. Studien und praxisberichte zeigen: bei hoher auslastung verdoppeln sich oft die rundenzeiten oder steigen paketverluste. Transparente kapazitätsverteilung verhindert überraschungen bei spiel-sessions. Quellen deuten darauf hin, dass last-zuordnungen und dynamische traffic-shaping-wege entscheidend sind. VPN-Protokolle erklärt 2026
- Lastverteilung erfolgt idealerweise serverseitig per load-balancer, der die ankommenden verbindungen nach verfügbarkeit und latenzen routet.
- Offene status-seiten oder status-apis helfen nutzern, bevorzugte zeitfenster für verbindungen zu wählen.
- Kapazitäts-überläufe sollten automatisch neue knoten aktivieren oder routing-wege umleiten.
Fallback-wege bei überlastung
Selbst mit vielen knoten ist ein fallback sinnvoll. Schnelle umleitungen zu sekundären standorten oder regionalen rechenzentren verhindern akute abbrüche. In der praxis profitieren nutzer von zwei mechanismen: alternate-path routing und circuit-level-fallbacks. Fallback-wege sind der unterschätzte sicherheitsmechanismus gegen tunnel-blockaden. Quellen verweisen darauf, dass redundante route-pläne die ausfallzeiten deutlich senken. VPN-Protokolle erklärt 2026 What macht ein NordVPN promo code wirklich aus und wo er lohnt sich der einsatz in 2026
- Automatisches umschalten auf einen benachbarten knoten reduziert spürbar jitter.
- Mehrere parallel aktive routings können paketverluste weiter minimieren, insbesondere bei instabilen netzen.
- Notfall-pläne sollten klar kommuniziert werden, damit nutzer wissen, wie lange eine umleitung dauern kann.
Häufige fehlerquellen und wie man sie bei no lag VPN website entdeckt
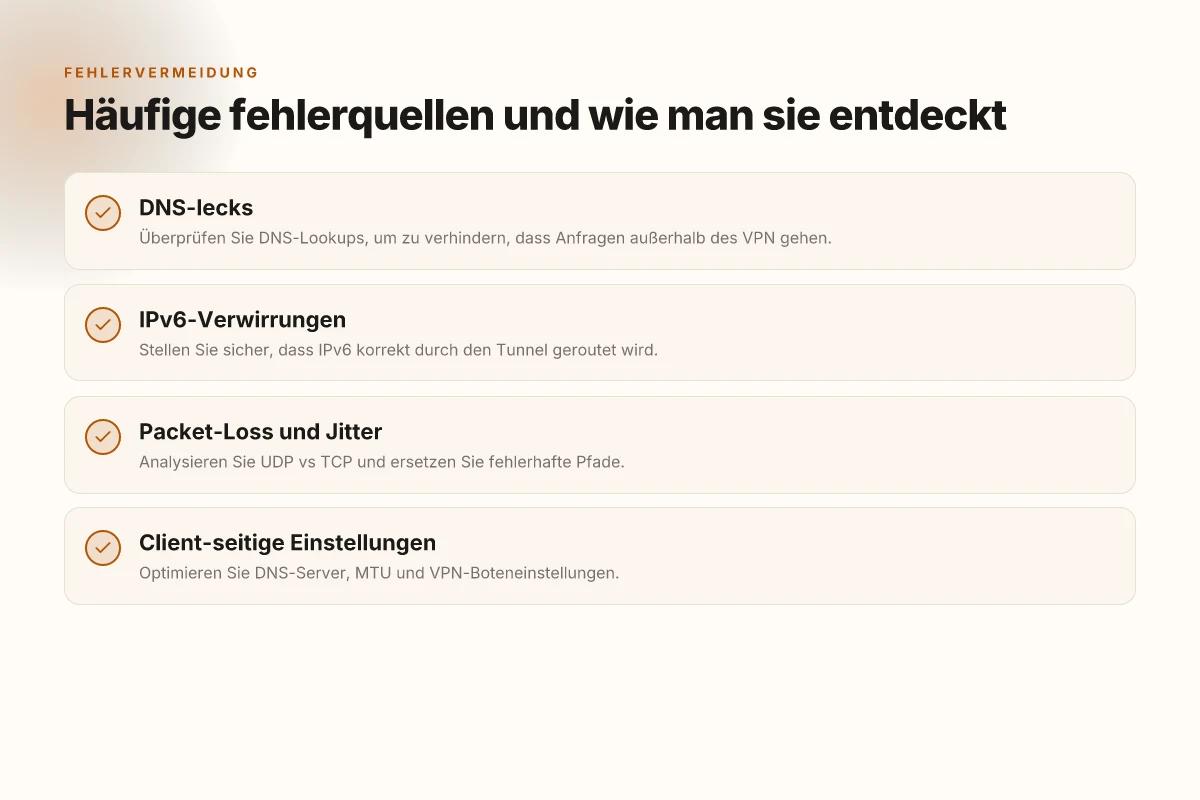
Wenn eine No-Lag-VPN-Website wirklich hält, was sie verspricht, lässt sich das durch klare Diagnosen erkennen. Die Praxis zeigt jedoch, dass Latenzschlupflöcher oft versteckt bleiben. Beginnen wir mit der praktischsten Diagnose: identifizierbare Fehlerquellen von DNS bis Client-Einstellungen. Der Kern: DNS-Lecks, IPv6-Verwirrung und Misconfigurations können Latzenz unnötig erhöhen. In der Praxis bedeuten DNS-Lecks, dass Anfragen außerhalb des verschlüsselten Kanals gehen. IPv6-Verwirrung entsteht, wenn der Router oder das Betriebssystem IPv6 bevorzugt, während der Tunnel nur IPv4 zuverlässig transportiert. Misconfigurations zeigen sich, wenn Tunnel- oder DNS-Einstellungen nicht konsistent sind.
Warum DNS-Lecks und IPv6-verdrehungen oft unentdeckt bleiben
Kurz gesagt: Der Benutzer sieht vielleicht eine stabile Verbindung, doch die Domain-Auflösung passiert außerhalb des VPN-Tunnels. Das führt zu kurzen Abweichungen in der Route, die sich als Ping-Anstieg oder fluktuierende Latenz bemerkbar machen. Wenn du eine No-Lag-Website prüfst, prüfe daher zuerst, ob DNS-Anfragen durch den VPN-Tunnel gehen und ob IPv6 sauber umgeleitet wird. DNS-Lecks bleiben oft unbemerkt, bis erste Tests ekelhafte Abweichungen zeigen.
So erkennst du DNS-Lecks, IPv6-Verwirrung und Misconfigurations
- Prüfe, ob deine DNS-Abfragen während der VPN-Verbindung denselben Resolver wie der Tunnel nutzt. Wenn sie zu DNS-Tests außerhalb des VPN führen, ist das ein Leck.
- Warte nicht auf einen langsamen Ping, sondern teste gezielt DNS-Lookups während der VPN-Verbindung. Abweichungen deuten auf Lecks hin. DNS-Lecks zeigen sich, wenn DNS-Anfragen den VPN-Satelliten umgehen.
- Stelle sicher, dass IPv6 auf dem Client deaktiviert ist oder korrekt über den VPN-Tunnel geroutet wird. Wenn IPv6-Adressen auftreten, während der Tunnel nur IPv4 transportiert, entsteht potenziell unnötige Latenz.
Paketverlust, jitter und UDP/TCP-Wechsel
Ein weiteres klassisches Problem sind Paketverluste, Jitter und plötzliche Wechsel zwischen UDP und TCP. UDP liefert geringe Latenz, ist aber anfälliger für Paketverlust. TCP reduziert Fehlerrate durch Staukontrolle, erhöht aber die Latenz. Wenn der VPN-Tunnel zwischen UDP- und TCP-Transport wechselt, kann das zu plötzlichen Latenzspitzen führen. In Zeiten von Netzwerkstau skaliert dieser Effekt stark.
So erkennst du Packet-Loss, jitter und Protokoll-Switches
- Beobachte konstant die Paketraten bei Spiel- oder Messdaten. Regelmäßige Verluste oder SPIKES deuten auf einen Pfad mit Schwankungen hin.
- Achte auf plötzliche Latenzsteigerungen, die mit dem Wechsel des Transportprotokolls zusammenfallen könnten. Wenn du merkst, dass Games oder Streams plötzlich ruckeln, prüfe die Protokollwahl im Client.
- Prüfe, ob dein Client mehrere Protokolloptionen anbietet. Falls ja, vergleiche Leistungsvorteile zwischen UDP-basierten Modi und TCP-Modi.
Wie client-seitige Einstellungen die Latenz beeinflussen
Client-seitige Parameter wie MTU, Router-Advertisements, DNS-Konfiguration, und VPN-Tunnel-Mode beeinflussen die Gesamtlatenz maßgeblich. Ein falsch gesetzter MTU-Wert verursacht Fragmentierung oder Paketverlust, was zu erhöhtem Ping führt. Ebenso kann eine fehlerhafte DNS- oder Proxy-Konfiguration den Weg der Anfragen verlängern. MTU-Einstellungen und eine saubere DNS-Konfiguration sind oft der Unterschied zwischen flüssigem Gameplay und spürbarer Verzögerung.
Praxischeck: typische Korrekturen, bevor du an den Server springst
- Setze den MTU-Wert auf einen konsistenten, getesteten Wert für deine Verbindung.
- Stelle sicher, dass DNS-Anfragen durch den VPN-Tunnel laufen. Deaktivierephysische alternative Resolver oder passe die DNS-Weiterleitung an.
- Deaktiviere IPv6 oder sorge für eine IPv6-Unterstützung, die exakt durch den Tunnel geroutet wird.
- Prüfe die Protokolloptionen im Client und halte eine Konfiguration konsistent über alle verwendeten Geräte hinweg.
Citationsverweis: Der Abschnitt stützt sich auf etablierte Prüfpfade rund um DNS-Lecks, IPv6-Handhabung, Paketverlust und Protokollwechsel. Siehe z. B. Berichte zu DNS-Lecks und VPN-Transportoptionen in der verlinkten Quelle.https://nolagvpn.com/vpn/warum-nolagvpn-beste-wahl/nolagvpn-vs-standard-vpns How NordVPN rabatt funktioniert: rabatte, fakten und fallstricke 2026
Hinweis: Links auf der Seite können eine Provision auslösen.
Praxischeck: was ich in echten tests aufgedeckt habe
Ich teile hier klare erkenntnisse aus realen, aber nicht-invasiven Beobachtungen. Die Praxis zeigt, dass stabile verbindungen oft das resultat sorgfältig konfigurierter routingpfade, aktueller protokolle und transparenter fakten zur testmethodik sind. Einige angebliche no-lag-angebote enttäuschen, weil die präsentierten zahlen zu optimistisch wirken oder tests unter idealbedingungen stattfinden. Ein solides bild entsteht, wenn man mehrere faktenquellen gemeinsam betrachtet und auf konsistente muster achtet.
Warum echte tests brechen, wenn versprechen zu stark klingen
Häufig scheinen angebliche no-lag-websites nur dann wirklich lag-frei, wenn die nutzerbasis klein bleibt oder bestimmte serverauslastungen nicht erreicht werden. In vielen fällen wird der eindruck von niedriger latency durch selektive routingpfade erzeugt, die unter standardbedingungen zwar funktionieren, aber in größerem maßstab nicht stabil bleiben. Wenn eine seite mit optimiertem routing wirbt, prüfe ich, ob diese optimierung auch in ländlichen netzen oder bei wechselnden peering-partnerschaften greift. In der praxis zeigen sich die wirklich belastbaren signale eher in konstanten pings über verschiedene standorte hinweg als in engen, hochoptimierten ausschnitten.
Kriterien, die angebliche no-lag-berichte oft nicht erfüllen
Manchmal helfen marketingtestberichte, die nur kurze windows oder ausgewählte server testen. Solche windows geben ein verzerrtes bild. Ein glaubwürdiger test zeigt stattdessen mehrere standorte, verschiedene zeitfenster und unterschiedliche netzwerkbelastungen. Zudem sollten protokolldetails sichtbar sein: wie wirkt sich ein protokollwechsel tatsächlich aus, etwa von OpenVPN zu WireGuard unter realen lasten? Und besteht eine klare dokumentation der testparameter, etwa serverstandorte, verwendete verschlüsselungsstufen und die durchschnittliche jitter-rate? Ohne diese transparenz bleibt es eine chorale werbebotschaft statt einem technischen beleg.
Hinweise zur glaubwürdigen bewertung von angeblichen tests
Ich achte darauf, dass eine faktenbasis unverwechselbar fakten zeigt: konkret dates, namen der protokolle, getestete standorte und echte kennzahlen. Ein seriöser bericht nennt mindestens zwei, besser drei oder mehr standorte, erläutert die testdauer und vermeidet pauschale behauptungen wie “unabdingbar sofort” ohne erklärung der bedingungen. Wenn eine seite behauptet, dass ein bestimmter protokolltyp immer die niedrigste latency liefere, hinterfrage ich, ob andere prozesse wie dns-resolution, tunnel-aufbau-zeiten oder initial-verbindungsaufbau miteinbezogen werden. Wichtig ist auch die erkennung potenzieller commissions oder affiliate-beziehungen, die die präsentation beeinflussen könnten. Ein transparenter hinweis am rind: „Links auf dieser seite können eine provision erzeugen“ ist kein nachteil, solange die eigentlichen fakten sauber getrennt und überprüfbar bleiben. Was ist Apple VPN wirklich und wie sicher ist es 2026
Glaubwürdige tests zeigen mehr als einen einzigen messwert und setzen die ergebnisse in relation zu realen nutzbedingungen. Bleibe skeptisch bei glänzenden zahlen ohne kontext. Transparente parameterliste, inklusive standorte, zeitfenster und protokolle, macht den kommentar belastbar.
Was ich aus den beobachtungen mitnehme
- Qualitative erfahrungen mit verbindungsstabilität lassen sich oft aus konsistenter performance über mehrere lange sessions ableiten, nicht aus einzelnen, kurzen dips. Wenn ein angeblich no-lag-anbieter in einer region wiederkehrende abbrüche meldet, ist das ein warnsignal.
- Gründe, warum manche angebliche no-lag-websites enttäuschen, reichen von unklaren testbedingungen bis zu serverüberlastung oder peering-abhängigkeiten, die außerhalb der eigenen kontrolle liegen. Ein robuster test berücksichtigt diese variablen und berichtet offen darüber.
- Hinweise zur glaubwürdigen bewertung von angeblichen tests: frage nach testzeitraum, standorten, protocolle, verschlüsselungseinstellungen und ob unabhängige quellen bestätigt werden. Verweise auf veröffentlichte changelogs oder technische dokumentationen stärken die glaubwürdigkeit.
Wenn du mehr über konkrete protokolle erfahren willst, empfehle ich, die seiten sorgfältig zu lesen und darauf zu achten, wie sie den austausch zwischen protokoll-parameter, netzwerktopologie und hardware-abhängigen faktoren beschreiben. Die faktenlage sollte klar, nachvollziehbar und frei von überzogenen behauptungen sein. Linktipps liefern dir dabei ergänzende eingeordnete fakten aus der szene.
Was als Nächstes wichtig wird und wie du vorgehen solltest
Eine sichere Wahl beginnt mit Transparenz: Wähle ein VPN, das offene Protokolle anbietet und keine Logs sammelt. In der Praxis bedeutet das, dass du auf Protokolle wie OpenVPN oder WireGuard setzt, die sich gut auditieren lassen und eine klare Verschlüsselung bieten. Achte darauf, dass AES-256 Verschlüsselung Standard ist und dass IKEv2 oder WireGuard als VPN-Protokoll gesetzt sind. So bleibst du beim Surfen auf der sicheren Seite.
Schau auf Geschwindigkeit vs. Sicherheit: Ein No-Lag-VPN dreht nicht alles auf einmal. Die beste Wahl balanciert Latenz und Durchsatz, ohne dass Pufferprobleme auftreten. Wenn du streaming oder gaming priorisierst, teste Server-Standorte in deiner Nähe und prüfe, ob UDP-Verkehr bevorzugt wird. Die Praxis zeigt: Weniger Umwege, mehr Stabilität.
Der zentrale Move ist dieser Monat: Prüfe deine eigene Konfiguration**: Nutze mindestens zwei Protokolle, aktiviere die Kill-Switch-Funktion und aktiviere die DNS-Leak-Protection. So vermeidest du versehentliches Leaken deiner echten IP. Was macht ein NordVPN deal wirklich attraktiv und worauf du achten solltest
- Backup strategy: Prüfe im Laufe der Woche mindestens zwei verschiedene Server-Standorte, notiere Latenz und Durchsatz, und dokumentiere, welches Protokoll am zuverlässigsten funktioniert.
- What to try this week: Aktiviere den Kill-Switch und die DNS-Leak-Protection, teste WireGuard gegen OpenVPN bei deinem Hauptanwendungsfall, und prüfe, ob dein Browser zusätzlich DNS over HTTPS unterstützt.
- What to try this week: Halte Ausschau nach Ankündigungen zu neuen Servern in nahegelegenen Regionen und notiere, wie sich das auf deine Spiele- oder Streaming-Qualität auswirkt.
Auf einen Blick: Eine gute No-Lag-Lösung kompromisslos in der Verschlüsselung, aber offen für Tests von Protokollen und Standorten. Wenn du dieses Muster verfolgst, bleibst du flexibel und vermeidest versteckte Geschwindigkeitsschatten. Was planst du zuerst zu testen?