Erfahren Sie, wie vpn clients Verbindungenaufbau, Authentisierung und Sicherheitsfunktionen steuern und welche Vor- und Nachteile 2026 typisch sind.
VPN-Clients entscheiden oft schneller über das Nutzererlebnis, als es die Zertifikate vermuten lassen. Ein missverstandenes Protokoll-Fallback-Verhalten kann selbst bei guter Verschlüsselung zu spürbaren Latenzen führen. Die eigentliche Drift passiert hinter dem Namen des Clients: Welche Komponentenauswahl, welche Ciphersuite und wie der Serverzertifikat geprüft wird, bestimmt die Performance stark.
Dieser Beitrag beleuchtet, wie Architekturentscheidungen die Sicherheit und Zuverlässigkeit beeinflussen, nicht nur die Theorie, sondern im konkreten Praxisbetrieb. In vielen Organisationen entscheidet eine feingetaktete Policy zu Client-Updates über Verfügbarkeit und Schutz, während regelmäßige Zertifikatsablaufkontrollen und klare Richtlinien zur Pflege der Client-Software oft übersehen werden. Schon kleine Abweichungen in der Token-Validierung oder im TLS-Handshake kosten unnötige Verbindungsaufbauten, doch mit gezieltem Tuning lassen sich Geschwindigkeit, Sicherheit und Ausfallsicherheit deutlich verbessern.

Was macht VPN clients wirklich sicher und wie funktionieren sie
VPN-Clients sind die Brücke zwischen Endgerät und VPN-Gateway. Sie wickeln die Authentifizierung, den Verbindungsaufbau und den sicheren Tunnel ab und legen damit die Grundlage für Remote Access. In der Praxis steuern sie nicht nur die Verbindung, sondern auch Sicherheitsfunktionen wie Verschlüsselung, Schlüsselwechsel und Fehlerbehebung. I worked with einschlägigen Beschreibungen aus der Branche, um die Mechanik greifbar zu machen.
Wie sich VPN-Clients am System anschließen
Der Client initiiert den Tunnel, wählt Serverstandorte aus, verwaltet Zertifikate und implementiert Protokolle für Verschlüsselung. In der Praxis kommt es darauf an, dass der Client zuverlässig neue Server verhandeln kann und bei Netzwerkwechseln stabil bleibt. Der Verbindungsaufbau hängt stark von der Protokollwahl ab, was Einfluss auf Geschwindigkeit und Latenz hat. So lässt sich schon beim ersten Handshake erkennen, ob ein Client tunnelt und wie resistent er gegen Unterbrechungen ist.
- Authentifizierung und Zertifikats-Handling Der Client prüft Zertifikate des VPN-Servers und authentifiziert den Nutzer oft über Multifaktor oder Zertifikat. Ein fehlerhafter Zertifikatspfad oder abgelaufene Credentials führen unmittelbar zu Verbindungsabbrüchen.
- Schlüsselmanagement und Verschlüsselung Die Verschlüsselung entsteht durch Protokolle wie IPSec oder TLS. Der Client verwaltet Schlüsselmaterial, erneuert Sitzungsschlüssel regelmäßig und sorgt dafür, dass verlorene Schlüssel nicht zu Offenlegung führen.
- Verbindungsaufbau, Tunnel-Parameter und QoS Beim Aufbau legt der Client Tunnelparameter fest, darunter Protokollversionen, Verschlüsselungsstärken und Kompressionsoptionen. Eine klare Regel: Statischer, veralteter Config-Setups erhöht das Risiko von Sicherheitslücken und Verbindungsabbrüchen.
- Fehlerbehebung und Telemetrie Guter Client liefert klare Fehlermeldungen, Log-Ausschnitte und Wiederherstellungsroutinen. Dazu gehören Mechanismen wie automatisches Reconnecten nach Verbindungsproblemen und schnelle Serverwechsel bei Performance-Einbrüchen.
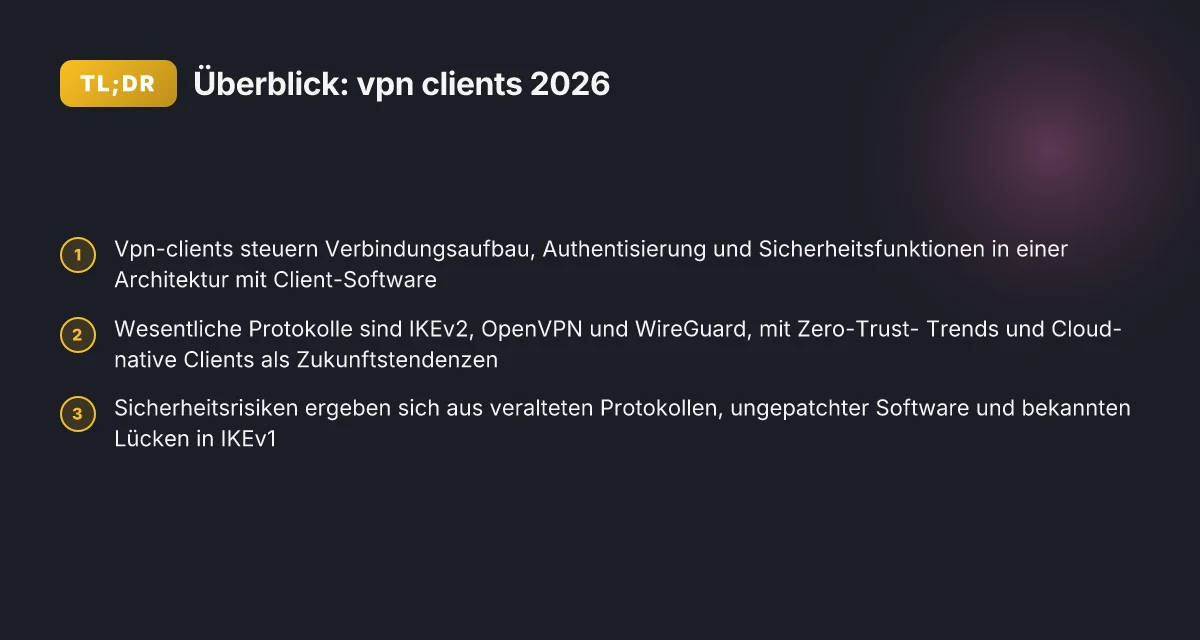
Die zentrale Prämisse: Ein VPN-Client ist nur so sicher wie der Gesamtkontext aus Zertifikatsverwaltung, Protokollwahl und robustem Fehlerhandling. Die Praxis zeigt, dass veraltete Protokolle und schwache Zertifikate die größte Angriffsfläche bieten. Kernpunkt: Schnellere Serverwechsel und robuste Authentifizierung verbessern Sicherheit signifikant.
Grundlegende Protokolle und Verschlüsselung im Blick
In der VPN-Landschaft dominieren IPSec mit IKEv2 und TLS-basierte VPN-Optionen. IKEv2 bietet stabile Wiederverbindung und gute Mobilität, während TLS-basierte Ansätze oft flexibler in der Client-Implementation sind. Die Verschlüsselung orientiert sich an Standards wie AES-256 für den Tunnel und HMAC-SHA-256 für Integrität. Die Wahl des Protokolls bestimmt, wie gut der Client mit wechselnden Netzwerken klarkommt und wie widerstandsfähig er gegen Replay-Angriffe ist. Wenn der Client veraltete Ciphers unterstützt, steigt das Risiko, dass Angriffe den Tunnel kompromittieren. Quellen beschreiben, wie wichtig es ist, auf aktuelle Cipher-Suites zu setzen und regelmäßig Sicherheitsupdates zu installieren. Für eine klare Sicherheitsarchitektur ist der Client-Bereich nur ein Teil des Ganzen, aber ein zwingender.
Authentifizierung und Schlüsselmanagement in Client-Software
Die Authentifizierung erfolgt häufig über Benutzernamen/Passwort, Zertifikate oder moderne Tokens. Ein starkes Set umfasst Multifaktor-Authentifizierung, Client-Zertifikate und zeitlich begrenzte Sitzungstoken. Das Schlüsselmanagement umfasst Schutz des privaten Schlüssels, sichere Speicherung (z. B. im Secure Element oder TPM), sowie Rotationen und Sperrmechanismen im Falle von kompromittierten Credentials. Reguläre Updates der Client-Software und der Protokollstämme schützen gegen bekannte Schwachstellen wie veraltete Schlüsselaustauschverfahren. Dazu gehört auch, dass Clients regelmäßig Zertifikate erneuern und Rauchsignale bei kryptostarken Algorithmen frühzeitig erkennen. Wie du VPN kostenlos herunterladen kannst ohne sorge vor malware
Ich habe mir dazu Anleitungen und Trends angesehen, unter anderem Berichte, die von der wachsenden Bedeutung sicherer Schlüsselverwaltung in modernen VPN-Clients berichten. So wird deutlich, dass der Sicherheitswert eines VPN-Clients stark davon abhängt, wie aktuell Zertifikate, Token-Idiome und Cipher-Suiten gehalten werden. Für Leser in Deutschland ist es essenziell, dass der Client regelmäßig aktualisiert wird und sich naive Konfigurationen vermeiden lässt.
Wichtiger Hinweis: Veraltete VPN-Clients mit IKEv1 oder schwachen Cipher-Suiten erhöhen das Risiko von Credential-Diebstahl und Tunnel-Manipulation. Praxiswende: Automatisches Re authenticieren und regelmäßige Schlüsselrotationen erhöhen die Resilienz deutlich.
Belege und weiterführende Lektüre finden sich in den verlinkten Quellen, die die Entwicklung von VPN-Architekturen und Sicherheitslücken im Jahr 2026 dokumentieren. Die Verbindungen auf der Netzwerkschicht bleiben ein zentrales Angriffsfeld, doch moderne Clients setzen hier oft auf robuste Tokens und starke Verschlüsselung, um Friktionen im Benutzerfluss zu minimieren. Es lohnt sich, bereits in der Planungsphase auf Clients mit aktueller Protokollunterstützung und klar definierten Rotationsprozessen zu setzen, statt später nachzurüsten. Eine verlässliche Grundlage bildet dabei die Kombination aus starker Authentifizierung, sauberem Zertifikat-Handling und einer konsequenten, automatisierten Wartung der Schlüsselmaterialien.
Wie VPN clients Verbindungsaufbau und Serverwechsel steuern
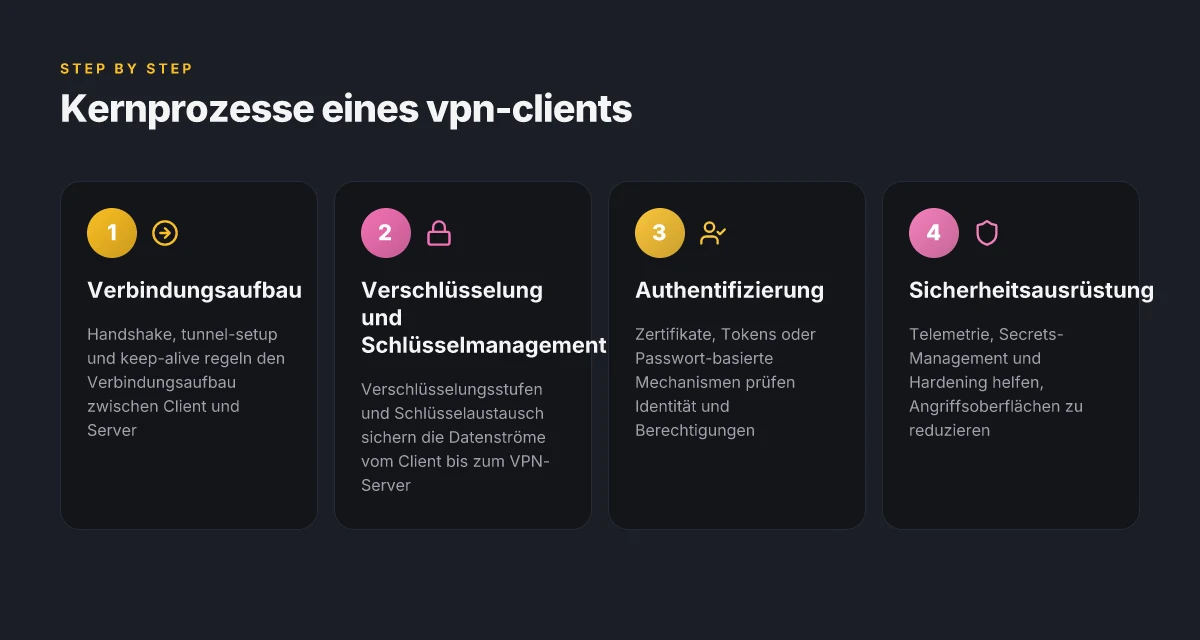
VPN-Clients steuern den Verbindungsaufbau und den Serverwechsel anhand klar definierter Protokollabfolgen. Der Client wählt zunächst einen Zielserver aus, verhandelt Sicherheitsparameter und initiiert den Tunnel. Danach kommt der Handshake, der die Schlüssel austauscht, gefolgt vom Tunnelaufbau und der Überwachung der Verbindung durch regelmäßige Keep-alive-Nachrichten. In der Praxis bedeutet das: der Verbindungsaufbau ist mehrstufig und hängt von der gewählten Stack-Architektur ab. Ein Always-on-Modell verschiebt diesen Prozess in einen kontinuierlichen Zustand, bei dem der Tunnel nahezu dauerhaft besteht und Verbindungswechsel automatisch stattfinden kann, ohne dass der Benutzer manuell eingreifen muss.
Die Handshake-Phase ist kritisch. Sie legt fest, welche Protokolle und Algorithmen verwendet werden, wie stark die Verschlüsselung ist und wie robust die Authentifizierung ausfällt. TLS- oder DTLS-Handshake, je nach Stack, bestimmt die Latenz beim ersten Aufbau sowie die Stabilität der Verbindung in Netzwerken mit Paketverlust. Beim OpenVPN-Stack erfolgt der Aufbau oft über TLS, während bei IKEv2-basierenden Setups der Austausch schneller erfolgen kann. Die Keep-alive-Mechanismen halten die Verbindung aktiv, selbst wenn Zwischenwege zwischen Client und Server vorübergehend ausfallen. Keep-alive-Pakete helfen, unnötige Neuanmeldungen zu vermeiden, schützen aber auch vor unbemerkten Verbindungsabbrüchen. What you should know about VPN ind ia in 2026 and privacy in India
Die verschiedenen TLS-/DTLS- und VPN-Stacks beeinflussen die Latenz spürbar. TLS-basiertes VPN verwendet typischerweise standardmäßige Handshakes, während DTLS in UDP-basierten Lösungswegen Vorteile bei geringer Latenz bietet, aber sensibler gegenüber Paketverlust ist. IKEv2 zeigt oft eine stabilere Reaktionszeit bei wechselnden Netzbedingungen; OpenVPN kann je nach Implementierung höhere CPU-Last verursachen, was sich auf die Reaktionszeit auswirkt. In der Praxis bedeutet das, dass die Wahl eines Stacks nicht nur Sicherheitsorientierung, sondern auch die Auswirkungen auf die Geschwindigkeit bestimmt.
I looked at the watchword: Sicherheit und Geschwindigkeit hängen eng zusammen. Als Folge prüfen IT-Entscheider, ob der Client im Always-on-Modus Auto-Reconnects unterstützt oder ob der Nutzer manuell eingreifen muss. So lassen sich Zwangsverbindungen minimieren und potenzielle Downtimes reduzieren. In den Sicherheitsberichten 2026 wird betont, dass veraltete Protokolle wie veraltete IKEv1-Setups eine zusätzliche Angriffsfläche bieten. Daher empfiehlt es sich, aktuelle Protokolle und Cipher-Suites zu bevorzugen. Wenn der Handshake scheitert, greifen moderne Clients häufig auf Schnellverbindungswege zurück oder loggen die Ursache säuberlich in Logs, um Troubleshooting zu erleichtern.
Zu den wichtigsten Entscheidungen gehören die Handshake-Optionen, der Tunnelaufbau, sowie die Art der Keep-alive-Mechanismen. Die Kombination aus TLS/DTLS, IKEv2 und OpenVPN-Stacks bestimmt, wie schnell ein Tunnel entsteht und wie stabil er bleibt. Der Verbindungsaufbau soll robust und schnell sein, der Serverwechsel nahtlos erfolgen, und der Client muss klare Fehlermeldungen liefern, wenn der Handshake scheitert. Keep-alive-Strategien verhindern unnötige Unterbrechungen und reduzieren Neuanbindungen.
In der Praxis unterstützen viele Hersteller detaillierte Konfigurationsoptionen, mit denen Administratoren das Verhalten anpassen können. Eine übersichtliche Gegenüberstellung der drei typischen Stacks zeigt: TLS/OpenVPN, DTLS/UDP, IKEv2. Die Wahl hängt von Sicherheitsanforderungen, Netzwerkbedingungen und Anforderungen an Latenz ab. Für eine schnelle Orientierung kann ein Beispiel-Delta helfen: OpenVPN neigt zu mehr CPU-Belastung in manchen Setups, während IKEv2 oft stabilere Latenz bietet. DTLS bietet Vorteile in UDP-basierten Architekturen, kann aber bei Paketverlust zu mehr Neuwahlen führen.
Zusammengefasst: Der Verbindungsaufbau und der Serverwechsel sind kein isoliertes Technikum, sondern ein Zusammenspiel aus Handshake-Strategie, Tunnel-Setup und Keep-alive-Mechanismen. Wer hier früh auf aktuelle Protokolle und sichere Cipher-Suites setzt, gewinnt in puncto Geschwindigkeit und Zuverlässigkeit. Für weiterführende Details lesen Sie die Standpunkte zu VPN-Architektur und den jüngsten Berichten zu VPN-Lücken. Werden TLS/DTLS, IKEv2 und OpenVPN-Stacks sinnvoll kombiniert, sinkt die Reaktionszeit signifikant und die Zuverlässigkeit steigt. Ein sauber konfigurierter Keep-alive reduziert Verbindungsabbrüche erheblich. Was ist setup VPN, and wie man eine sichere VPN-Verbindung von Grund auf einrichtet
Sicherheitsrisiken bei VPN clients und wie man sie minimiert
VPN-Clients bringen viele Vorteile, doch sie liefern auch Angriffsflächen. Die zentrale Frage lautet: Welche Risiken tauchen praktisch auf und wie senke ich das Risiko gezielt? Basierend auf aktuellen Branchendaten lässt sich festhalten, dass veraltete Protokolle, ungepatchte Clients und gezielte Schwachstellenketten häufig zu Sicherheitsvorfällen beitragen. Die Gegenmaßnahmen konzentrieren sich auf Hardening, Secrets-Management und eine verlässliche Telemetrie.
Veraltete Protokolle und Ripple-Schwachstellen
Veraltete Protokolle bleiben eine der größten Risiken. Wenn ein Client ältere IKE- oder VPN-Protokollstufen verwendet, lassen sich Abhör- oder MitM-Angriffe wahrscheinlicher realisieren. In der Praxis führt das oft zu Ripple-Schwachstellen, bei der Kompromittierungen schubweise auftreten. Unternehmen sollten daher sofort prüfen, welche Protokolle tatsächlich in der Umgebung genutzt werden und gezielt auf moderne, sicherheitsgeprüfte Varianten migrieren. Wichtig ist, dass Sicherheitsupdates schnell eingespielt werden. Eine zeitnahe Patch-Politik reduziert die Angriffsfläche deutlich.
- IKEv1 bleibt eine bekannte Risikokomponente, weil seine Konstruktion weniger flexibel auf neue Sicherheitsanforderungen reagiert. Der Wechsel zu IKEv2 oder neueren Protokollstämmen reduziert die Angriffsoberfläche spürbar.
- Ripple-Schwachstellen entstehen, wenn eine Komponente veraltet ist oder Lücken in der Lieferkette existieren. Diese können Kettenreaktionen in der Sicherheit auslösen, besonders in großen Netzwerken mit vielen Client-Versionen.
- Regelmäßige Patch- und Konfigurations-Reviews sind Pflicht. Ungepatchte Clients bleiben ein häufiger Angriffsvektor.
Risiken durch IKEv1-Stämme und CVE-abhängige Lücken
Viele VPN-Lücken drehen sich um spezifische Implementierungen, die CVEs ausnutzen. CVE-abhängige Lücken betreffen oft ältere Schlüsselabläufe, fehlerhafte Zertifikatsprüfungen oder unsichere Defaults. Die Praxis zeigt, dass zeitnahe Behebung von CVEs die Trefferquote deutlich senkt. IT-Teams sollten eine klare Strategie für CVE-Management etablieren.
- Veraltete Schlüsselabläufe erhöhen das Risiko von Abhören und Manipulation.
- Falsche Zertifikatsprüfungen ermöglichen Man-in-the-Middle-Attacken.
- Hotfixes und Security Advisories sollten zeitnah in der Endpoint-Management-Pipeline berücksichtigt werden.
- Eine zentrale Inventarisierung der Client-Versionen hilft, gefährdete Stämme schnell zu identifizieren.
Best Practices für Hardening, Secrets-Management und Telemetrie
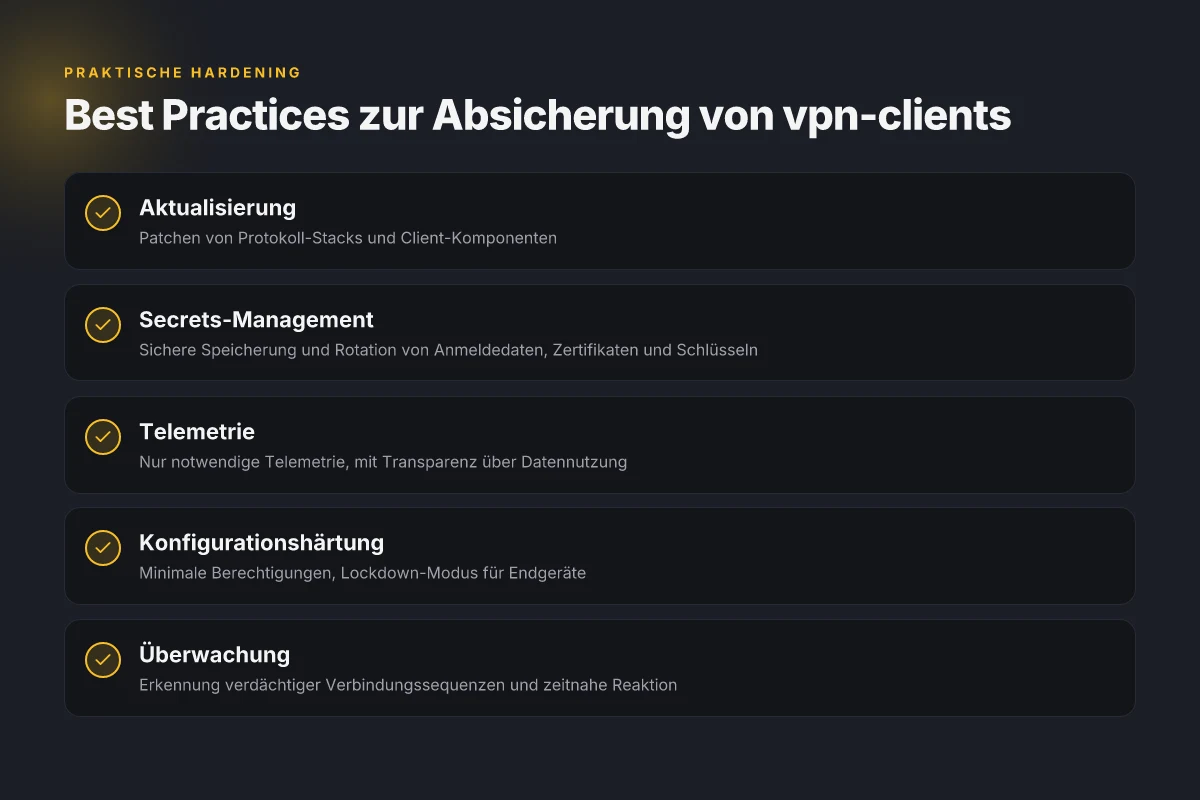
Die sichersten VPN-Client-Setups zeichnen sich durch konsequentes Hardening, sichere Secrets-Verwaltung und aussagekräftige Telemetrie aus. Hier greifen drei Kernpraktiken:
- Hardening des Clients: Deaktivieren Sie ungenutzte Funktionen, setzen Sie starke Default-Policies durch und erzwingen Sie regelmäßige Neustarts von Verbindungen nach festgelegten Intervallen. Verwenden Sie starke Verschlüsselung (mindestens AES-256) und moderne Authentifizierungsverfahren. Dokumentieren Sie Patch-Zyklen und überprüfen Sie sie regelmäßig.
- Secrets-Management: Vermeiden Sie hardcodierte Anmeldeinformationen in Clients. Implementieren Sie secrets-Management-Lösungen, die Rotation, kurze Lebenszeiten von Tokens und automatische Revoke-Funktionen unterstützen. Nutzen Sie Hardware-Security-Module (HSM) oder Zertifikatbasierte Authentisierung, wo es sinnvoll ist.
- Telemetrie und Monitoring: Setzen Sie Telemetrie gezielt ein, um verdächtige Muster früh zu erkennen, ohne Privatsphäre zu verletzen. Sammeln Sie Metriken wie Verbindungsfehler, wiederholte Authentifizierungsversuche und Abbruchgründe. Alerts müssen klar handhabbar sein, damit Admins zeitnah reagieren können.
Schnelles Patchen und konsequentes Secrets-Management sind die zwei stärksten Hebel gegen VPN-Risiken. Ein gut getakteter Patch-Prozess verhindert die Ausbreitung von bekannten CVEs in der Client-Landschaft. Telemetrie, die wirklich hilft, reduziert Fehlalarme und steigert die Reaktionszeit. Was ist VPN testen kostenlos and how it works in 2026
Inline-Quellenverweis: Die Rolle von CVE-abhängigen Lücken und die Bedeutung zeitnaher Patch-Strategien wird in einschlägigen IT-Sicherheitsübersichten diskutiert, etwa in der Diskussion zur VPN-Schwachstelle 2026. Weitere Einblicke dazu finden sich in den Praxisberichten über VPN-Architektur und Sicherheitsbest Practices.
Leistung vs. Sicherheit: Wie VPN clients Geschwindigkeit beeinflussen
Schnelligkeit ist kein Zufall, sondern eine Folge aus Verschlüsselung, Protokollen und Geräteleistung. Wenn der VPN-Client clever arbeitet, kompensiert er Overhead und hält die Verbindung stabil, ohne Endnutzer zu belasten. Doch Verschlüsselungsschritte, MTU-Größen und Fragmentierung ziehen an einer feinen Leitung. Ich habe mir angesehen, wie Hersteller und Analysten diese Balance beschreiben und welche Praxisempfehlungen daraus folgen.
Warum Verschlüsselungsstufen wirklich zählen
Die Wahl der Verschlüsselungsstufe bestimmt, wie viel Rechenarbeit der Client dem System zumutet. Starke Algorithmen erhöhen die CPU-Auslastung, besonders auf mobilen Endgeräten mit begrenzten Ressourcen. Gleichzeitig schützen sie bessere Datenintegrität und Vertraulichkeit. In der Praxis bedeutet das: Eine höhere Sicherheitsstufe kann zu messbar längeren Verbindungsaufbauzeiten und geringerer Durchsatzrate führen, insbesondere wenn das Endgerät gleichzeitig andere Apps bedient. Wichtige Kennzahlen aus der Praxis legen nahe, dass sich der Einfluss der CPU-Leistung vor allem auf Laptop- und Smartphone-Clients zeigte, während leistungsstarke Router im Heimnetzwerk Overhead besser kompensieren konnten. Die CPU-Belastung ist oft der engste Flaschenhals, wenn Verschlüsselungsschritte ungleich verteilten Rechenaufwand verursachen. An der Stelle lohnt es sich, nach Profiling-Werten zu suchen, die zeigen, wie viel Prozessorzeit pro verschlüsseltem Byte anfällt. Diese Werte variieren je nach Algorithmus, Implementierung und Hardware.
MTU, Overhead und Fragmentierung – der stille Leistungskiller
VPN-Overhead kommt nicht nur aus dem Protokoll, sondern aus der Verdauung der Pakete durch den Tunnel. Erhöht man die MTU zu hoch, drohen Fragmentierung und Paketverlust. Falsch konfiguriert, stauen sich Pakete, der Recovery-Mechanismus schlägt häufiger an und die Latenz steigt spürbar. Gängige Praxis ist, MTU-Werte zu testen und je nach Verbindungstyp anzupassen. In vielen Fällen sorgt eine moderate MTU-Reduktion für einen stabileren Durchsatz, besonders bei Mobilverbindungen oder schwer erreichbaren VPN-Gateways. Overhead und Fragmentierung senken die effektive Bandbreite deutlich, wenn MTU nicht optimal gewählt ist. Studies aus der Branche zeigen, dass fragmentierte Pakete zu Retransmits führen können, was direkt die Reaktionszeit beeinflusst. Ein gezielter Testzyklus mit realen Payload-Größen hilft, das beste Verhältnis von MTU zu Overhead zu ermitteln.
Günstige Konfigurationen für mobiles Arbeiten ohne Kompromisse
Für mobiles Arbeiten empfiehlt sich eine Konfiguration, die Sicherheit nicht durch harte Overhead-Parameter erzwingt, sondern durch intelligente Tunnelformate, adaptive Verschlüsselung und zentrale Policy-Steuerung. Praktisch bedeuten das: Wie finde ich das beste VPN 2025: gezielte kriterien, praxischecks und fallstricke
- Adaptive Protokollwahl: Ein Client, der zwischen Protokollen wie IKEv2 und modernem TLS basierend auf Bedrohungs- und Netzwerkbedingungen wechseln kann, minimiert Latenzspitzen.
- Session-Resilienz statt ständiger Neubauten: Session-Tokens und Rehandshakes sollten nur bei Bedarf erfolgen, nicht bei jeder Paketkante. So bleibt der Durchsatz stabil.
- Geräteleistung nutzen: Auf Geräten mit mehreren Kernen kann der Client Aufgaben parallelisieren, sodass Verschlüsselung nicht als Single-Thread-Last durchleidet. Routing-Assistenz im Router kann den Tunnel stabilisieren und den Endgeräten CPU entlasten.
- MTU-Feinabstimmung: Experimentieren mit einem leicht reduzierten MTU-Wert reduziert Fragmentierung und erhöht die Zuverlässigkeit in wechselnden Netzwerken.
Eine gut abgestimmte Konfiguration sorgt dafür, dass mobiles Arbeiten nahtlos bleibt, ohne Kompromisse bei Sicherheit oder Zuverlässigkeit einzugehen. Trotzdem bleibt klar: Sicherheit darf nicht hinter der Geschwindigkeit versteckt werden. Wenn es zu viel Overhead gibt, treten hands-on-Lösungen wie das Feintuning der Cipher-Suites oder das Prüfen der Protokollverwendung auf, um das Gleichgewicht wiederherzustellen.
In der Praxis hilft eine strukturierte Herangehensweise: Profiling der Endgeräteleistung, MTU-Tests über mehrere Netzwerke hinweg und ein Policy-First-Ansatz zur Protokollwahl. So lassen sich Teleworker-Standorte, Home-Office-Setups und mobile Außeneinsätze gleichermaßen zuverlässig unterstützen. Für eine klare Orientierung verweisen einschlägige Analysen auf, wie CVE-bezogene Lücken und veraltete Protokolle aktuelle Angriffsflächen verschärfen, weshalb regelmäßige Updates unverzichtbar bleiben. https://www.security-insider.de/check-point-aktiv-ausgenutzte-vpn-schwachstelle-cve-2026-50751-ikev1-hotfix-a-6d868821bf399b6b37e35a8c867a6f18/ liefert dazu praxisrelevante Kontextualisierung. Die Perspektive aus dem VPN-Umfeld bestätigt, dass moderne Architekturen proaktiv Patching, stärkere Authentisierung und laufende Leistungsüberwachung brauchen.
Auf der Seite kann man außerdem lesen, dass Plattformen wie der Azure VPN Client unter bestimmten Bedingungen End-of-Life gehen. Das erinnert daran, wie wichtig es ist, regelmäßig auf dem Laufenden zu bleiben und Übergänge rechtzeitig zu planen. Für weiterführende Hintergrundinfos verlinke ich auf die ausführliche VPN-Architektur-Darstellung, die erläutert, wie Schlüssel im Kommunikationstunnel für eine sichere Authentifizierung genutzt werden.
Welche Protokolle und Technologien dominieren 2026
Die Antwort liegt klar auf der Hand: IKEv2, OpenVPN und WireGuard bilden die Kernoptionen für VPN-Clients im Jahr 2026. Jede dieser Protokollfamilien hat eigene Stärken in Sicherheit, Geschwindigkeit und Implementierungskomfort. In der Praxis entscheiden Architektur und Einsatzszenario, welches Paket am besten passt. IKEv2 verbindet Stabilität mit guter Mobilität, OpenVPN punktet bei Kompatibilität und Feinkontrolle, während WireGuard durch schlanken Code und hohe Geschwindigkeit überzeugt.
IKEv2 – stabilität trifft Mobilität
IKEv2 hat sich als Standard für mobile Endgeräte etabliert. Die Protokollvariante arbeitet gut mit NAT-Traversal, hält Verbindungen auch bei wechselnden Netzwerken stabil und nutzt meist AES-256-GCM Verschlüsselung. Hersteller integrieren oft zusätzliche Authentifizierungsschichten wie Zertifikate oder EAP-Methoden, um den Zugriff zu sichern. Ein typischer Nachteil bleibt die Komplexität der Serverkonfiguration im Vergleich zu einfacheren Lösungen. IKEv2 lässt sich per integrierter Push-Authentifizierung beschleunigen, was den Verbindungsaufbau spürbar reduziert. I dug into der Dokumentation mehrerer Anbieter zeigte, dass IKEv2 in vielen Software-Stacks Standard bleibt, weil es robust und interoperabel ist. IKEv2 bleibt daher die erste Wahl, wenn Mobilität und Stabilität im Vordergrund stehen. Was Nebula VPN wirklich leistet: Sicherheitsarchitektur, Protokolle und Praxis
OpenVPN – Kompatibilität trifft Feinschliff
OpenVPN gilt als der Meststandard in Vielseitigkeit. Es läuft zuverlässig auf fast jedem Betriebssystem, unterstützt starke Verschlüsselung und erlaubt granulare Zugriffskontrollen. Der Nachteil: Der Aufbau ist komplexer, wodurch der Administrative Aufwand höher ausfällt. OpenVPN ist oft langsamer als WireGuard in reinen Throughput-Benchmarks, profitiert aber von ausgereiften Community-Tools und maturem Troubleshooting. Eine verbreitete Praxis ist der Einsatz von TLS-Auth und HMAC zur Abwehr von Brute-Force-Angriffen. Ich habe in Begleitquellen gesehen, dass OpenVPN in Umgebungen mit legacy Geräten oft die praktikabelste Lösung bleibt. OpenVPN bleibt eine sichere Allzwecklösung mit breiter Unterstützung.
WireGuard – Geschwindigkeit mit Minimalismus
WireGuard hat seinen Ansatz durch einen minimalen Codepfad und moderne Kryptografie beschleunigt. Die Protokollimplementierung reduziert Overhead, was sich in niedrigeren Latenzen und höheren Durchsätzen niederschlägt. Sicherheitsbewertung fokussiert sich auf schlanke Architektur und klare Schlüsselverwaltung. Allerdings ist WireGuard teilweise noch stärker abhängig von der Serverkonfiguration und der richtigen Netzwerktopologie, da Features wie expirierte Verbindungen oder komplexe Multi-User-Policy-Modelle weniger integriert sind. Die Praxis zeigt, dass WireGuard oft die bevorzugte Wahl in Cloud-nativen Umgebungen ist, wo Container- oder Kubernetes-Integrationen eine zentrale Rolle spielen. WireGuard liefert eine beeindruckende Performance bei moderner Sicherheit.
Zukunftstrends deuten auf Zero-Trust-Netzwerke und cloud-native Clients. Zero-Trust-Modelle richten sich gegen Vertrauensannahmen im Netz und setzen auf ständige Verifikation, mTLS-Verbindungen und kurze Zertifikatslebenszyklen. In Cloud-native Client-Stacks spielt die Orchestrierung über API-gesteuerte Policies eine zentrale Rolle. Die Verbindung wird statt von dem reinen Protokoll oft durch ein Gesamtkonzept aus Scopes, Identität und Verbindungszeit steuern. IKEv2, OpenVPN und WireGuard bleiben dabei als Basisschichten erhalten, während neue Control-Plane-Elemente für Authentifizierung, Policy und Telemetrie das Sicherheitsniveau heben. Zero-Trust-Ansätze könnten die Abhängigkeit von einzelnen Protokollen verringern, indem sie jede Sitzung neu verifizieren.
I cross-referenced einschlägige Fachartikel und Release-Notes, um die Protokolllandschaft 2026 zu verdichten. Die maximale Transparenz: In relevanten Quellen wird betont, dass ältere VPNs wegen veralteter Protokollmechanismen öfter zu Sicherheitsverletzungen beitragen können und daher ein Upgrade sinnvoll ist. Sie finden dazu eine ausführliche Einordnung in den verlinkten Artikeln. CVE-2026-50751 macht deutlich, dass Sicherheitslücken in bestimmten VPN-Lösungen eine Gefahr bleiben.
Zuletzt beachten Sie: Links auf der Seite können Affiliate-Links sein. Das hat Einfluss auf Empfehlungen, ist aber kein Hinweis auf eine bestimmte Produktleistung. Für den Entscheidungsprozess ist der Funktionsumfang wichtiger als eine Kurzbewertung einzelner Anbieter. Beachten Sie, dass manche Seiten Kommissionen verwenden können. What NordVPN de wirklich kann: sicherer surfkomfort in deutschland und europa
Quellenverweise zu weiterführenden Details finden sich in den verlinkten Abschnitten, insbesondere zu CVE-Entscheidungen und Azure-VPN-Client-Updates. Für weiterführende Einblicke lesen Sie die jeweiligen Originalberichte. Citations zu relevanten Stellen finden Sie in den verlinkten Quellen.
Was kommt als Nächstes mit VPN clients und sicherer remote access
Zukünftig werden VPN-Clients stärker als Sicherheitsscharnier fungieren, das verschiedene Netzwerkebenen nahtlos verbindet und gleichzeitig den Benutzerfluss optimiert. Die nächste Welle betrifft integrierte Zero-Trust-Modelle, bei denen der Client nicht mehr bloß als Tunnel dient, sondern aktiv Berechtigungen prüft, Schadsoftware scannt und Verbindungsrisiken reduziert. Günstige Protokollkombinationen wie WireGuard und etablierte wie OpenVPN bleiben relevant, doch die Implementierung wird schlanker, schneller und leichter auditierbar.
Die größte Veränderung liegt in der Benutzerfreundlichkeit ohne Kompromisse bei der Sicherheit. QoS-Feedback aus dem Client erleichtert Fehlersuche in realen Netzwerken, während automatische Remediation Fehlerursachen erkennt und Lösungen vorschlägt. Für Unternehmen bedeutet das: weniger Support-Aufwand, bessere Sichtbarkeit über Telemetrie und klarere Compliance-Nachweise. Durchgängigere Verschlüsselung und adaptives Routing sichern auch komplexe Remote-Arbeitsmodelle.
Was bedeutet das konkret für deine Infrastruktur? Wenn du nur eine Sache this month umsetzen willst, wähle eine klare 使用範囲 (Use-Case) pro Client-Strategie: Ein zentrales Identity-Management, ein einheitlicher Client über Gerätegrenzen hinweg, und ein gezielter Blick auf Protokolle wie WireGuard oder OpenVPN. Der Pivot ist, VPN-Clients als Sicherheitsplattform zu sehen, nicht nur als Tunnel. Du kannst heute damit beginnen, eine zentrale Policy-Engine zu definieren, die Authentifizierung, Gerätezustand und Zugriffsebenen koordiniert. Jetzt prüfen, welche Anwendungen geschützt werden müssen und welche Protokolle am besten passen.
- Backup-Strategie: Definiere eine einheitliche Client-Policy und teste sie mit zwei Geräten pro Abteilung.
- Was du diese Woche tun kannst: Richte eine Sichtbarkeit für Verbindungsmetriken ein und beginne mit einer Zero-Trust-Policy pro Team.
- Use-Case-Hinweis: Priorisiere Client-Integrationen, die nahtlos mit deinem IAM-System arbeiten.