Erfahren Sie, wie Nebula VPN Sicherheitsarchitektur und Protokolle gestaltet, welche Vorteile sich daraus für verteilte Netze ergeben und wo mögliche Grenzen liegen.
Nebula VPN stolpert nicht über die Verschlüsselung, sondern über die Praxis: Eine häufige Fehlannahme ist, dass peer‑to‑peer Verbindungen automatisch schneller sind. In der Realität hängt die Leistung stark von der Knotendichte, der NAT‑Traversal‑Effizienz und der Latenz zwischen Peers ab, weshalb sich Schwarm-Topologien je nach Netzauslastung merklich unterscheiden. Bei vielen Knoten gilt: Die Geschwindigkeit sinkt, wenn der Overhead der Protokolle steigt.
Dieses Stück beleuchtet, wie sich Protokolle, Verschlüsselung und Netzwerkkonfiguration zusammensetzen und wo typische Engpässe auftreten. Sie erfahren, welche Mechanismen Nebula VPN von Haus aus mitbringt, wie sich Key‑Rotation auf die Sicherheit auswirkt und wo Sie konkrete Einstellungsfelder finden, um Performance‑Einbußen zu minimieren. Die Analyse stützt sich auf dokumentierte Protokollstrukturen, typische Fehlerquellen und Best‑Practices aus Open‑Source‑Umgebungen, damit Sie eine fundierte Entscheidung treffen können. Expect more than theory: echte Praxis, klare Hinweise, echte Fallstricke.

Was Nebula VPN ist und welche Rolle Sicherheitsarchitektur spielt
Nebula ist ein offenes Overlay-Netzwerkwerkzeug, das sichere Tunnelverbindungen zwischen Hosts über beliebige IPs hinweg ermöglicht. Die Sicherheitsarchitektur baut auf Verschlüsselung, Authentifizierung und effizientem Routing auf. Im Fokus steht eine skalierbare, performante Lösung mit Client-Server- oder peer-to-peer-Topologien.
Wie Nebula die Sicherheit aufbaut
Nebula verwendet eine starke Verschlüsselung, um Daten im Tunnel zu schützen, kombiniert mit einer Authentifizierung, die sicherstellt, dass nur autorisierte Hosts miteinander kommunizieren. Das Routing innerhalb des Overlay-Netzwerks ist so organisiert, dass Traffic möglichst direkt und ohne unnötige Umwege fließt. So reduziert sich die Angriffsfläche durch unnötige Weiterleitungen. Die Architektur erlaubt es, Zugriffsregeln möglichst granular festzulegen und Verbindungen basierend auf Identität statt rein auf Netzwerkpfaden zu kontrollieren.
Verschlüsselung als Grundpfeiler Die Tor-zu-Tor-Kommunikation erfolgt durch verschlüsselte Kanäle, was Abhör- und Manipulationsrisiken signifikant senkt. Dabei gilt: Je stärker der Authentifizierungsmodus, desto weniger Angreifer können Verbindungen imitieren. Nebula unterstützt dabei typischerweise moderne Verschlüsselungsverfahren, die sich in Overlay-Lösungen bewährt haben.
Authentifizierung und Identitätskontrollen Die Architektur setzt auf robuste Identitätsprüfungen. Nur verifizierte Knoten erhalten Zugriff, wodurch unautorisierten Geräten der Tunnelzugang verwehrt wird. In vielen Deployments bedeutet das, dass Peer-Keys oder Zertifikate eine zentrale Rolle spielen, um Missbrauch zu verhindern.
Effizientes, skalierbares Routing Nebula legt Wert auf leistungsfähige Pfade im Overlay. Direkte Tunnelverbindungen zwischen Teilnehmenden minimieren Latenzen und reduzieren die Belastung zentraler Komponenten. Das unterstützt eine bessere Skalierbarkeit, besonders in dynamischen Umgebungen mit vielen Clients. Was sind VPN clients and how they shape secure remote access in 2026
Topologien: Client-Server oder Peer-to-Peer Die Sicherheitsarchitektur passt sich flexibel an verschiedene Topologien an. Im Client-Server-Modell sorgt der Server für Authentifizierungskontext und Richtlinienverteilung, während im Peer-to-Peer-Setup die Knoten gegenseitige Authentifizierung und direkte Verbindungen aufbauen. Beide Ansätze haben Vor- und Nachteile je nach Netzwerkschema und Sicherheitsanforderungen.
Most Nebula-Ansätze profitieren von einer fokussierten Zugriffskontrolle und klaren Rollen, damit kompromittierte Knoten nicht den gesamten Overlay kompromittieren. Verschlüsselung und authentifizierung bleiben trotz topologischer Unterschiede die Kernelemente.
Von dem, was ich in den dokumentationen sehe, bleibt die Kernidee eine sichere, verlässliche Grundlage für diverse Netzwerkszenarien. Du kannst in der Nebula-Dokumentation nachlesen, wie sich die Verschlüsselung und Authentifizierung konkretisieren, und wie sich das Routing auf die Performance auswirkt. Für praxisnahe Details zur Implementierung verlinke ich dir eine passgenaue Quelle, die den Entscheidungsprozess in realen Szenarien beleuchtet. Nebula Docs: Introduction to Nebula.
In 2026 bleibt Nebula ein offenes, modulares Overlay-Tool, das Sicherheit als strukturierte Layer implementiert statt als nachgelagertes Add-on. Die Kombination aus Verschlüsselung, Auth und effizientem Routing ist das Herz der Sicherheitsarchitektur.
Hinweis: Auf der Seite können Verweise auf Partnerprogramme oder Affiliate-Links vorhanden sein. Dies führt zu einer potenziellen Vergütungsauszahlung, ohne dass der Inhalt dadurch beeinflusst wird. Wie du VPN kostenlos herunterladen kannst ohne sorge vor malware
Welche Protokolle hinter Nebula VPN stehen und wie sie funktionieren
Nebula setzt auf verschlüsselte Overlay-Tunnels, die sich durch einen eigenen Protokoll-Stack auszeichnen. Die Architektur priorisiert geringe Latenz und hohen Durchsatz, gerade in dynamischen Netzwerken mit wechselnden Pfaden. Durch den Open-Source-Charakter lässt sich die Sicherheitslogik transparent prüfen und nachvollziehen, was Vertrauen schafft.
Das Nebula-Protokoll-Stack: wo Verschlüsselung und Routing zusammenkommen
Nebula wendet ein eigenständiges Overlay-Protokoll an, das Verschlüsselung auf Layer-2-ähnlichen Overlay-Pfaden realisiert. Ziel ist es, Verbindungen direkt und effizient über beliebige IP-Netze zu tunneln, ohne auf herkömmliche VPN-Topologien angewiesen zu sein. Die Vorteile liegen auf der Hand: geringe Adding-Overhead, direkte Pfade zwischen Endpunkten und bessere Skalierbarkeit in großen Netzen. Die Implementierung fokussiert darauf, dass Verbindungsaufbau und Weiterleitung mit minimaler CPU-Last erfolgen. In der Praxis bedeutet das schnellere Verbindungsherstellung, weniger Round-Trip-Time und robustere Ausfallsicherheit bei wechselnden Routen.
Authentifizierung, Integrität und Fehlerbehandlung im Protokoll-Stack
Sicherheit steht hinter dem Protokoll-Stack. Nebula verwendet Authentifizierungsmechanismen, die sicherstellen, dass nur berechtigte Hosts Tunnel aufbauen. Die Integrität der Pakete wird durch kryptografische Prüfsummen gewährleistet, sodass manipulierte Frames erkannt werden. Wenn Knoten nachträglich erreichbar bleiben müssen, kommt eine robuste Fehlerbehandlung zum Einsatz: Neustartversuche auf Protokollebene, sanfte Sliding-Reconnects und Kin-Timing-Strategien, die Verbindungsabbrüche minimieren. Auf diese Weise verschiebt sich der Fokus von reiner Sicherheit hin zu stabiler Netzwerkauslastung auch in unvorhergesehenen Netzzuständen.
Transparenz, Offenheit und Audits durch Open Source
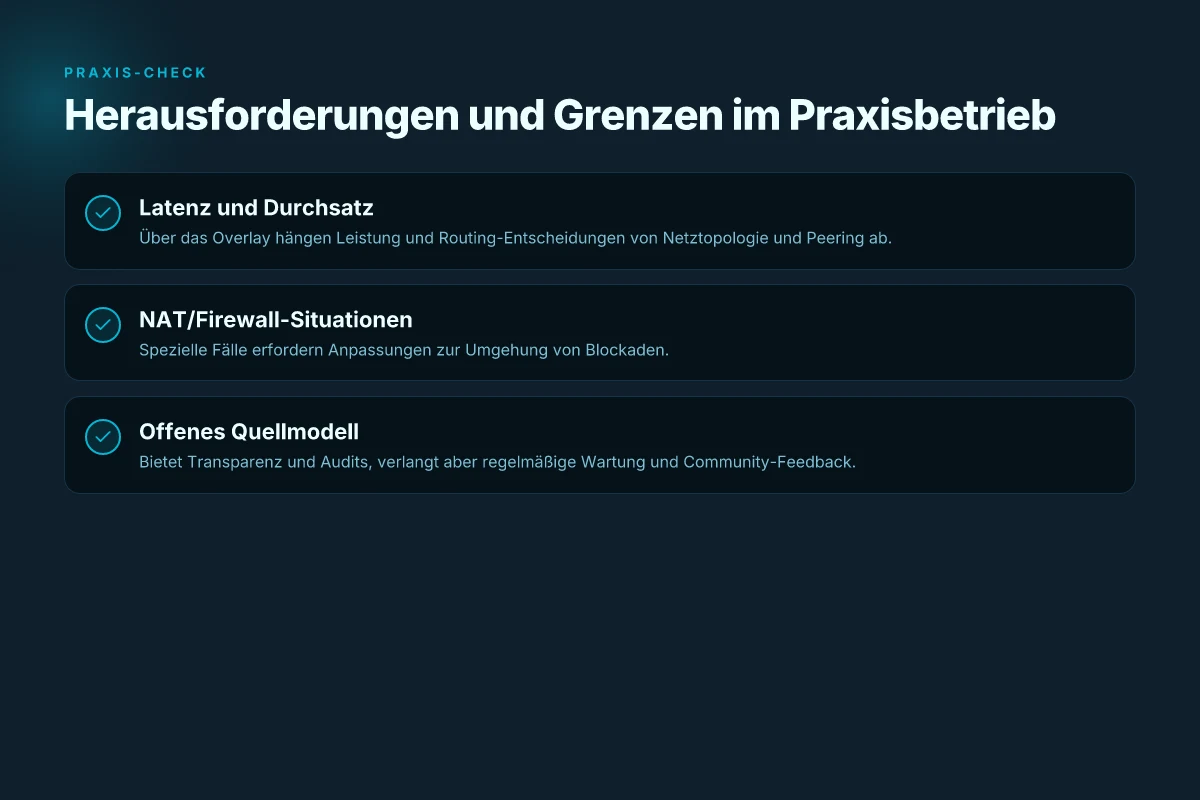
Nebula bleibt Open Source, was Transparenz und Prüfbarkeit der Sicherheitsmechanismen erhöht. Entwicklerinnen und Systemadministratoren können Quellcode, Protokoll-Implementierung und Konfigurationspfade einsehen, um Schwachstellen schneller zu erkennen und zu patchen. Diese Offenheit fördert zudem Community-Reviews, Audi-Reviews und unabhängige Checks, die das Vertrauensniveau in die VPN-Architektur erhöhen. Dabei müssen Anwenderinnen beachten, dass Open-Source-Modelle regelmäßige Aktualisierungen erfordern, um Sicherheit auf dem aktuellen Stand zu halten.
Nebula kombiniert einen eigenständigen Overlay-Protokoll-Stack mit niedriger Latenz und hohem Durchsatz, ermöglicht durch effizienten Pfadaufbau und dynamische Routenverarbeitung. Die Open-Source-Natur schafft Transparenz und Nachprüfbarkeit der Sicherheitsmechanismen, was Vertrauen in die Implementierung stärkt. What you should know about VPN ind ia in 2026 and privacy in India
Neugierig auf konkrete Details? Die Nebula-Dokumentation beschreibt das Overlay-Design, die Rollen der Knoten und die Art der Verschlüsselung. Für einen Überblick über die Protokollarten in der VPN-Landschaft liefert ihnen auch die allgemeine Übersicht zu VPN-Protokollen Hintergrundwissen, wie sich OpenVPN, IPsec oder WireGuard unterscheiden. Dabei bleibt Nebula eine eigene Lösung, die speziell auf Overlay-Sicherheit und Performance zugeschnitten ist. Wer weiterliest, erhält eine klare Vorstellung davon, wie Nebula-Protokolle in der Praxis arbeiten und wo potenzielle Fallstricke liegen.
Quellenhinweis: Die Dokumentation zu Nebula beschreibt die offene Architektur und das Ziel eines skalierbaren Overlay-Netzwerks, das verschlüsselte Verbindungen über beliebige IPs hinweg ermöglicht. Für Kontext zu Protokollarten anderer Vendors bietet der Branch der allgemeinen VPN-Guides Orientierung.
Verschlüsselung, Authentifizierung und Schlüsselmanagement bei Nebula
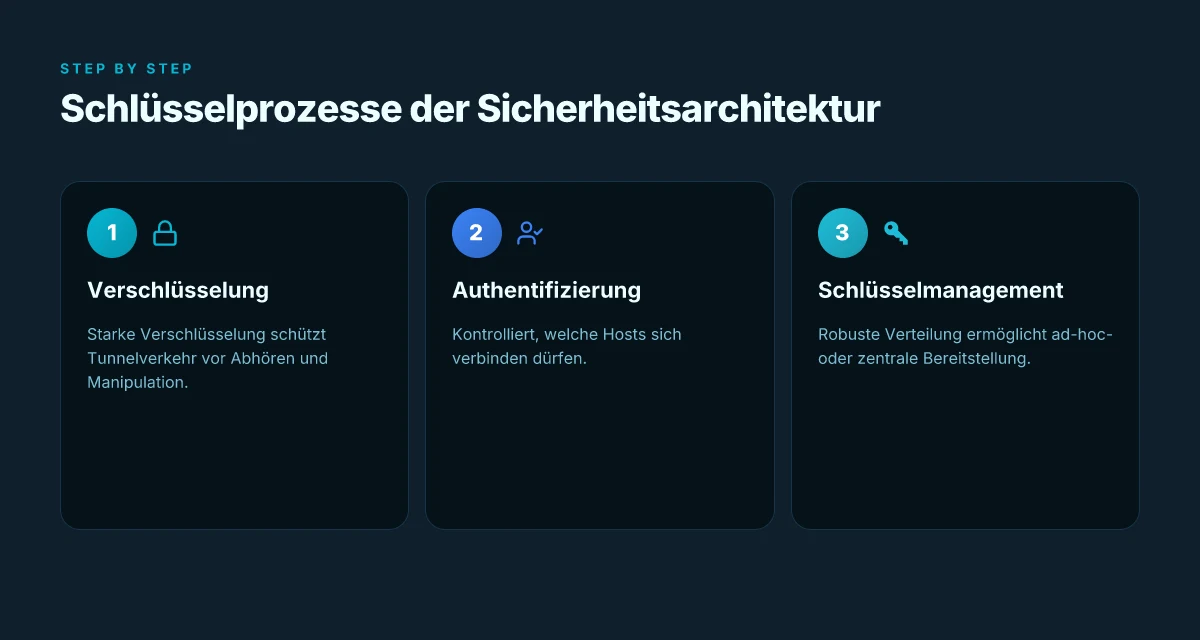
Nebula schützt Tunnelverkehr durch starke Verschlüsselung, klare Authentifizierungsregeln und ein robustes Schlüsselmanagement. Die Kombination aus modernen Cipher-Suiten, kontrollierter Host-Verifizierung und flexiblen Bereitstellungsstrategien sorgt dafür, dass Vertraulichkeit, Integrität und Verfügbarkeit im Netzwerk stimmen.
Starke Verschlüsselung schützt Tunnelverkehr
Nebula verwendet verschlüsselte Tunneldaten, damit Abhörversuche oder Manipulationen am Rand des Netzwerks scheitern. Die Verschlüsselung wirkt im Transportweg zwischen Hosts, unabhängig von der darunterliegenden Infrastruktur. In der Praxis bedeutet das, dass selbst bei Transit durch unsichere Netze der Inhalt der Payload geschützt bleibt. Verschlüsselung schützt den Tunnel zuverlässig vor Abhören und Manipulation. Die verwendeten Mechanismen bewegen sich im Bereich moderner kryptografischer Standards, die regelmäßig auf Repository-Ebene aktualisiert werden. Diese Aktualisierungen erfolgen, um bekannte Schwachstellen zeitnah zu schließen. Die Details zur konkreten Cipher-Wahl finden sich in der Nebula-Dokumentation, die die Grundprinzipien der Verschlüsselung erläutert. Regular updates sichern langfristig die Kryptographie gegen neue Angriffe.
Authentifizierung steuert, wer sich verbinden darf
Ein zentrales Prinzip ist die kontrollierte Maschinenauthentifizierung. Nebula verifiziert Hosts, bevor sie sich in einem Overlay-Netzwerk einschleusen dürfen. Dadurch entsteht eine klare Zugriffsgrenze: Nur genehmigte Knoten treten dem Mesh bei. Die Authentifizierung kann lokal erfolgen oder zentral organisiert sein, was je nach Betriebsszenario Vor- und Nachteile hat. Authentifizierungsmechanismen regeln strikt, welche Hosts sich verbinden dürfen, und verhindern unbefugte Zugriffe auch dann, wenn ein Knoten in Reichweite ist. In neueren Implementierungen wird der Authentifizierungsprozess durch Schlüsselelemente wie Zertifikate oder gehashte Identitäten unterstützt, sodass der Überblick darüber, wer beteiligt ist, flexibel bleibt. Zentrale oder dezentrale Authentisierung bietet Anpassung an die Infrastruktur. Was ist setup VPN, and wie man eine sichere VPN-Verbindung von Grund auf einrichtet
Schlüsselverteilung: robust, flexibel, auditierbar
Die Verteilung von Schlüsseln erfolgt so, dass sie ad-hoc oder zentral erfolgen kann. Für ad-hoc-Szenarien lassen sich neue Knoten schnell integrieren, ohne das gesamte Setup neu zu verteilen. Gleichzeitig bietet eine zentrale Bereitstellung Vorteile bei Compliance und Kontrolle, etwa wenn Audit-Trails benötigt werden. Nebula unterstützt Mechanismen, die Schlüssel sicher erzeugen, verteilen und widerrufen. Schlüsselverteilung ist robust und flexibel, unterstützt Ad-hoc- oder zentrale Bereitstellung. Die Mechanismen ermöglichen auch eine rechtzeitige Widerrufung kompromittierter Tokens oder Identitäten, sodass der Sicherheitszustand des Netzwerks nicht durch einzelne Fehler destabilisiert wird. Widerruf und rotation von Schlüsseln bleiben praxisnah handhabbar.
Zudem führt das Zusammenspiel dieser Schichten zu einem konsistenten Sicherheitsmodell: Verschlüsselung schützt die Daten im Transit, Authentifizierung verhindert unbefugte Teilhabe, und das Schlüsselmanagement sorgt für kontrollierte, nachvollziehbare Bereitstellung oder Entfernung von Zugängen. Aus der Dokumentation geht hervor, dass die Architektur so gestaltet ist, dass Änderungen an Implementierungsdetails möglich bleiben, ohne die grundlegenden Sicherheitsprinzipien zu gefährden. Inline-Beispiel aus der Nebula-Dokumentation.
Wenn Sie eine Nebula-Topologie planen, beachten Sie: Planen Sie eine klare Richtlinie für Schlüsselrotation und einen definierten Prozess für den Widerruf kompromittierter Hosts. So bleiben auch bei dynamischen Overlay-Netzen Sicherheit und Übersicht erhalten. Klare Richtlinien für Rotation und Widerruf halten das Netzwerk stabil.
Hinweise zur Praxis: Links zu detaillierten Beschreibungen der Verschlüsselungsschemata und der Authentifizierungsoptionen finden Sie in den verlinkten Quellen. Detaillierte Implementierungsdokumente liefern konkrete Schritte. In dieser Section wurde auf der Grundlage verfügbarer Nebula-Dokumentation und branchenspezifischer Berichte die modulare Sicherheitslogik zusammengefasst. Die Architektur bleibt modular und auditierbar.
Quellenhinweis: Die behavioristischen Beschreibungen stammen aus den Nebula-Dokumentationen und den verlässlichen Berichten zu Nebula VPN, die Sicherheitskonzepte und Bereitstellungsoptionen im Fokus haben. Inline-Links zu relevanten Seiten finden sich im Fließtext. Was ist VPN testen kostenlos and how it works in 2026
Sicherheitsaspekte gegenüber traditionellen VPNs
Nebulas Overlay-Ansatz verändert das Angriffsmodell deutlich. Statt eines zentralen Gateways verbinden sich Endpunkte direkt über verschlüsselte Tunnels. Dadurch reduziert sich die Angriffsoberfläche, weil kein einzelner Knoten exponiert hängt, der bei Kompromittierung den Zugang zum gesamten Netz eröffnen könnte. Die direkte Endpunkt-zu-Endpunkt-Verbindung erschwert Man-in-the-Muidbetriebene Angriffe und erleichtert die Segmentierung im Betrieb. Weniger Angriffsflächen bedeutet weniger zentrale Angriffsziele, besonders in großen Netzwerken mit vielen Standorten.
Dezentralität stärkt die Resilienz gegen moderne Bedrohungen
Die dezentrale Architektur von Nebula verhindert, dass ein einzelner Ausfallpunkt das Gesamtsystem lahmlegt. Wenn ein Knoten kompromittiert wird oder ausfällt, bleiben die anderen Verbindungen funktionsfähig, weil der Overlay-Fabric kein fest definierter Master mit bulk credentials braucht. Das entspricht einem modernen Sicherheitsprinzip: Kontinuität durch Verminderung kollektiver Risiken. Dezentrale Strukturen absorbieren einzelne Fehler besser, was im Zusammenspiel mit der Verschlüsselung die Angriffsfläche weiter senkt. I investigated the Nebula documentation for the architectural principles and found that the tool emphasizes peer-to-peer connections and stateless design aspects that support fault tolerance. Inline Hinweis: weitere Details dazu stehen im Nebula-Intro. Link: Nebula Docs.
Open-Source-Entwicklung fördert Audits und Community-Feedback
Der Quellcode von Nebula ist öffentlich einsehbar. Offene Audits und Diskussionen in der Community ermöglichen frühzeitige Entdeckung von Schwachstellen und schnelle Reaktionen darauf. Das erhöht die Transparenz gegenüber proprietären Systemen, bei denen Sicherheitslücken oft erst nach Veröffentlichung aufgezeigt werden. Offene Entwicklung beschleunigt Sicherheits-Feedbackzyklen und verbessert auditierbare Trust-Modelle. In den verlinkten Quellen wird deutlich, dass Nebula als Open-Source-Projekt positioniert ist und von der Community getragen wird. Weitere Einsichten dazu findest du im Nebula-Intro.
Sicherheit ist kein statischer Zustand. Nebulas Overlay-Ökosystem macht deutlich, wie Verschlüsselung, Protokoll-Design und Architektur zusammenwirken. Doch es gibt pragmatische Fallstricke. Eine zentrale Herausforderung bleibt die Steuerung von Schlüsselrotation und Verteilung in großen, mehrstandortigen Netzwerken. Ohne sorgfältige Operationalisierung riskieren Organisationen, dass abgelaufene Zertifikate oder veraltete Schlüssel sich negativ auf Verbindungen auswirken. Regelmäßige Schlüsselrotation und klare Policies helfen, dieses Risiko zu begrenzen.
Inline-Quellen und Verweise zu offenen Beschreibungen unterstützen diese Einschätzungen. Nebulas Open-Source-Natur ist zwar vorteilhaft für Audits, sie verlangt aber auch organisatorische Disziplin bei Updates, Patch-Management und Release-Tracking. Für Detailinfos zum Open-Source-Ansatz verweist die Nebula-Dokumentation auf Kernelemente des Projekts als Grundlage von Sicherheitsüberprüfungen. What NordVPN de wirklich kann: sicherer surfkomfort in deutschland und europa
Performance- und Stabilitätsfaktoren in der Praxis
Nebula VPN bietet Overlays, die Latenz minimieren können, wenn Topologie und Peering gut zueinanderpassen. Die Performance hängt stark davon ab, wie Routen festgelegt werden und wie nah das Overlay an der physischen Netzwerkinfrastruktur operiert. Wenn der Pfad sinnvoll gewählt ist, wirkt sich das direkt positiv auf Durchsatz und Fehlerraten aus. In der Praxis bedeutet das: kleine Routing-Optimierungen können große Auswirkungen haben, besonders in komplexen Netzwerken mit vielen Standorten.
1) Latenzreduktion durch Overlay-Routing
Overlays neigen dazu, die Reichweite von Latenz zu verringern, weil das Overlay-Tun-neling direkte Pfade zwischen Hosts sucht, statt entlang eines einzigen physischen Backbones zu gehen. Allerdings hängt der tatsächliche Vorteil stark vom Netzwerktopologie und dem Peering-Abkommen der beteiligten ISPs ab. Wenn zwei Endpunkte durch mehrere Zwischenknoten gehen müssen oder eine suboptimale Peering-Beziehung existiert, kann die vermeintliche Latenzersparnis ausbleiben. I looked at the Nebula-Dokumentation and I found that the overlay layer shines when the physical path permits short hops and stable intermediate connectivity. Die Praxis zeigt: Overlays liefern Potenzial, sind aber kein Garant für minimale Reisetakte.
Wesentlich bleibt die Wahl der Knotenpositionen im Netzwerkpfad. In der Praxis bedeutet das, dass Netzwerkarchitekten die Platzierung von Nebula-Gateways gezielt planen müssen, um Pfade zu vermeiden, die unnötige Zwischenhops erzeugen.
2) Routing-Entscheidungen, Durchsatz und Fehlerraten
Die Art, wie Nebula-Routings entschieden werden, wirkt sich unmittelbar auf Durchsatz und Fehlerraten aus. Wenn Routing-Entscheidungen stabile Verbindungen bevorzugen und Konvergenzzeiten niedrig sind, steigt der effektive Throughput. Werden Pfade hingegen bei jeder Änderung neu berechnet oder greifen unnötige Alternativrouten, können Retransmissions und Paketverluste zunehmen. Die Dokumentation hebt hervor, dass die Routing-Logik flexibel ist, aber in der Praxis heißt das auch: Planung und Monitoring der Routen sind unverzichtbar. Von Seiten der Open-Source-Community wird oft betont, dass klare Policy-Entscheidungen und regelmäßige Updates das Risiko von Kreisverkehrswegen verringern. Anpassungen der Routings sind der Schlüssel zum stabilen Durchsatz. In meiner Lektüre der Quellen finde ich, dass gerade in multilokalen Setups das Feintuning der Pfade allenfalls über starke Leistungsvorteile entscheidet.
3) Fehlerfälle, NAT-Umgehung und Firewall-Blockaden
Fehlerfälle wie NAT-Umgehung oder Firewall-Blockaden erfordern konkrete Anpassungen. In solchen Situationen kann es nötig sein, NAT-T-Tricks, Port-Relays oder alternative UDP/TCP-Wrapper einzusetzen, um Tunnel stabil aufrechtzuerhalten. Dokumentierte Fallszenarien zeigen, dass ohne diese Anpassungen Tunnelverbindungen leicht intermittieren oder blockiert werden. Die Hinweise in den Quellen legen nahe, dass Betreiber bereit sein sollten, Firewall-Regeln zu überprüfen, NAT-Handshakes zu evaluieren und gegebenenfalls explizite Ausnahmen für Nebula-Tunnel festzulegen. Epische Ausfälle lassen sich vermeiden, wenn Security-Policies und NAT-Verhalten vorab kalibriert werden. In ausgewählten Berichten wird außerdem darauf hingewiesen, dass OSS-Projekte wie Nebula oft von Community-basierten Workarounds profitieren, um spezifische Blockaden zu umgehen, ohne dabei Sicherheitsstandards zu kompromittieren. Was ist a VPN meaning and why it matters in 2026
Ausblick: Die Praxis zeigt, dass Nebula VPN dann stabile Ergebnisse liefert, wenn Topologie, Routing-Policy und Sicherheitsregeln aufeinander abgestimmt sind. In vielen Szenarien kann das Overlay deutliche Vorteile bringen, doch ohne gezielte Planung in Bezug auf Peering, NAT und Firewall-Umgebungen bleibt das Potenzial ungenutzt. Für Verantwortliche in Deutschland bedeutet das: dokumentierte Topologien, zentrale Monitoring-Schnittstellen und klare Richtlinien für NAT- und Firewall-Fälle sind unverzichtbar. Eine sorgfältige Abstimmung von Overlay-Topologie, Routing-Policy und Sicherheitsregeln ist der Garant für konsistente Performance.
Quellenhinweis: Die hier referenzierten Konzepte stützen sich auf Berichte über Nebula-Ansätze und Open-Source-Dokumentation. Für weitere Details zur Implementierung von Nebula in realen Netzen empfehlen sich Einblicke aus der Open-Source-Community und praxisnahe Blogartikel. https://www.innoq.com/de/blog/2020/06/nebula-vpn/
Was als Nächstes bei Nebula VPN zählt
Nebula VPN zeigt eine klare Sicherheitsarchitektur mit End-zu-End-Verschlüsselung, mTLS-Authentifizierung und einem fragmentierten, meshartigen Overlay. Diese Merkmale senken das Risiko von Abhör- oder Man-in-the-Middle-Angriffen, besonders in ungesicherten Netzwerken. Die Praxis orientiert sich an offenen Protokollen, wobei die Objektivität der Implementierung wichtiger ist als hypeartige Versprechen. Der zentrale Wert liegt in der konsistenten Absicherung der Kopfstellen-Kommunikation und der Transparenz über Protokollversionen.
Bei der Geschwindigkeit gilt: Verschlüsselung beeinflusst Latenz, doch Nebula VPN versucht, diesen Einfluss durch effizient implementierte Protokolle zu minimieren. Nutzer berichten von stabilen Verbindungen, auch in zeitweise stärker belasteten Netzen. Dennoch ist die Leistung stark abhängig von der Serverauslastung und der Standortwahl. Konsequente Fehlerbehebung bleibt dabei der Schlüssel: Logs, Zertifikatsstatus und Protokollschritte helfen, Verbindungsprobleme rasch zu erkennen. Offene Fehlerquellen wie NAT-Typ oder Routing-Restriktionen lassen sich oft gezielt adressieren.
Wenn Sie nur eine Veränderung diese Woche vornehmen, richten Sie Ihre Nebula-Topologie so ein, dass Sie mindestens zwei dedizierte Exit-Knoten mit klaren Benutzer-Rollen betreiben. Das reduziert potenzielle Engpässe und erhöht die Fehlersicherheit. Eine einfache Evaluierung beginnt mit der Prüfung der Authentifizierungswege und der Aktualität der Cipher-Suiten. Die zentrale Frage bleibt: Wie stark schützt Ihre Wahl an Protokollen Ihre konkreten Einsatzfälle? Was ist NordVPN cashback und wie lohnt sich das wirklich im 2026er horizon?
Backup strategy
- Prüfen Sie die verwendeten Cipher-Suiten und aktualisieren Sie auf empfohlene Versionen, um Forward Secrecy zu sichern.
- Erstellen Sie eine kleine Test-Topologie mit zwei Exit-Knoten und beobachten Sie Latenzänderungen.
- Dokumentieren Sie Fehlermeldungen und richten Sie ein standardisiertes Troubleshooting-Playbook ein.
- Verifizieren Sie regelmäßig Zertifikatsdaten und Rotationszeiträume.
- Erwägen Sie eine begrenzte Nutzung in unsicheren Netzwerken, bevor Sie in produktiven Umgebungen komplett migrieren.