Erfahren Sie, wie setup vpn funktioniert, welche Protokolle es gibt und wie Sie eine sichere VPN-Verbindung aufbauen. Praktische Schritte, Sicherheitsaspekte und GDPR-konforme Nutzung.
Viele Administratoren unterschätzen, wie viel Zeit eine fehlerhafte Protokollwahl wirklich kostet. Eine falsche Wahl des VPN-Protokolls kann zu unnötigen Roundtrips und spürbaren Verzögerungen führen. In der Praxis macht oft die sorgfältige Abstimmung von Verschlüsselung, Handshake-Methoden und Tunnel-Typ den Unterschied zwischen stotternder Verbindung und stabilem Durchsatz.
Dieses Intro bereitet den Boden für praxisnahe Kriterien zu Protokollen, Sicherheit und rechtlichen Aspekten, die heute maßgeblich sind. Die richtige Konfiguration hängt von der Balance aus Geschwindigkeit, Kompatibilität und Datenschutz ab, und ich zeige, wie Sie von Grund auf eine belastbare VPN-Verbindung aufbauen. In Deutschland gewinnen Transparenz und Logs-Vermeidung zunehmend an Bedeutung, während Nutzer vor Ort klare Sicherheitskontrollen erwarten. Die nächsten Abschnitte liefern eine strukturierte Vorgehensweise inkl. konkreter Schritte.

Was macht setup VPN wirklich aus und welche protkolle stehen zur wahl
Eine sichere VPN-Verbindung baut sich nicht allein aus einem Protokoll. Es geht darum, wie sich verschiedene Protokolle in Bezug auf Verschlüsselung, Geschwindigkeit, Stabilität und Kompatibilität verhalten. Im Folgenden erhalten Sie eine klare Übersicht über die gängigen Optionen und auf welchen Geräten sie gut funktionieren.
Warum die Protokollwahl matters
Jedes Protokoll trifft eine andere Balance aus Sicherheit, Performance und Zuverlässigkeit. Die Wahl beeinflusst, wie stark Daten geschützt sind, wie stabil der Tunnel läuft und wie schnell Sie erreichbar bleiben, auch wenn unterwegs Verbindungsqualität schwankt. Für Mobilgeräte bedeutet das oft weniger Overhead und bessere Akkulaufzeit, während Desktop-Clients und Router oft von stärkeren Verschlüsselungsoptionen oder einfacheren Einrichtungswegen profitieren.
1) Überblick über die gängigsten VPN-protokolle
- IPsec: Klassiker für Site-to-Site und mobile Clients, gute Sicherheitsstandards, oft in fertigen VPN-Lösungen integriert.
- OpenVPN: Sehr flexibel, gut dokumentiert, funktioniert zuverlässig hinter NAT, benötigt jedoch mehr Ressourcen.
- WireGuard: Moderner Ansatz, bekannt für Einfachheit, hohe Geschwindigkeit und niedrigen Overhead.
- IKEv2: Stark bei Mobilgeräten, schneller Wiederaufbau nach Verbindungsunterbrechungen, stabil in wechselnden Netzen.
- SSTP: Windows-fokussiert, gut durch Firewall-Restriktionen, aber weniger plattformübergreifend.
- L2TP: Oft zusammen mit IPsec implementiert, einfach einzurichten, weniger effizient als modernere Protokolle.
Ich habe mir verschiedene Quellen dazu angesehen, wie diese Protokolle sich unterscheiden und wo sie arbeiten. Die Unterschiede fügen sich sinnvoll in reale Einsatzszenarien ein, etwa Mobilgerät vs. Desktop oder Router-Situation. Weitere Details finden Sie in den verlinkten Artikeln. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols https://armann-systems.com/wiki/vpn-protokolle-erklaert-wireguard-openvpn-ikev2-mehr/ https://rublon.com/de/blog/openvpn-vs-wireguard-unterschied/
2) Welche protocollen eignen sich für mobilgeräte, desktop und routers
- Mobilgeräte: IKEv2 und WireGuard liefern oft die stabilste Verbindung über wechselnde Netzwerke. IKEv2 glänzt beim schnellen Verbindungsaufbau, WireGuard punktet mit geringer Latenz.
- Desktop-Clients: OpenVPN bleibt vielseitig, WireGuard liefert zusätzlich hohe Geschwindigkeit, IPsec ist solide, wenn eine vorhandene Infrastruktur IPsec-basiert ist.
- Router: OpenVPN oder WireGuard auf dem Router bieten oft die beste Gesamtlösung für Heimnetzwerke. IPsec lässt sich auch gut integrieren, ist aber manchmal komplexer einzurichten.
3) Warum Protokollwahl Auswirkungen auf Sicherheit, Geschwindigkeit und Stabilität hat
- Sicherheit: Moderne Protokolle wie WireGuard setzen auf schlanke, transparente Kryptografie. OpenVPN bietet umfangreiche Konfigurationsmöglichkeiten, inklusive starker Verschlüsselungsoptionen, ist aber komplexer. IKEv2 bietet robusten Schutz, besonders bei mobilen Verbindungen.
- Geschwindigkeit: WireGuard ist bekannt für geringe Latenz und hohen Durchsatz, OpenVPN kann langsamer sein, besonders auf leistungsschwächeren Geräten. IPsec hängt stark von Implementierung und Schlüssellaufzeit ab.
- Stabilität: IKEv2 und WireGuard liefern oft die stabilsten Verbindungen bei wechselnden Netzwerken. SSTP und L2TP können in bestimmten Umgebungen durch Firewall-Regeln beeinträchtigt sein.
Most Protokolle bieten heute eine gute Sicherheitsbasis, doch die Wahl entscheidet über Performance und Benutzererlebnis. Die Praxis zeigt: Mobilnutzer bevorzugen tendenziell IKev2 oder WireGuard, Desktop-Nutzer profitieren von der Flexibilität von OpenVPN und der Geschwindigkeit von WireGuard. Auf Routern ist eine Kombination aus WireGuard oder OpenVPN oft sinnvoll, je nach vorhandener Hardware und Firmware. Die richtige Wahl hängt stark von Ihrem Setup ab.
Quellverweis: Inline-Verweise auf die oben genannten Quellen liefern weitere Einblicke zu Protokoll-Architekturen und Typen. https://www.paloaltonetworks.de/cyberpedia/types-of-vpn-protocols Was ist VPN testen kostenlos and how it works in 2026
Wie WireGuard und OpenVPN in der praxis unterscheiden
WireGuard überzeugt durch sein schlankes design und dadurch deutlich schnellere verbindungen in der praxis. OpenVPN dagegen punktet mit breiter kompatibilität und einer langen, gut dokumentierten community-unterstützung. Je nach sicherheitsbedarf ergibt sich daraus eine klare tendenz: für hohe performance bei moderner verschlüsselung ist WireGuard oft erste wahl. Wenn organisationale kompatibilität und transparenz beim audit wichtiger sind, bleibt OpenVPN die sichere baseline.
Leistung vs. kompatibilität
WireGuard arbeitet mit einem im kernel integrierten prozess und einem sehr reduzierten satz an algoritmen. Das führt zu geringeren overheads und tendenziell niedrigeren latzen. OpenVPN kapselt seine verschlüsselung in einem flexiblen, plattform-übergreifenden framework und unterstützt eine breite palette von authentifizierungsmechanismen, tunneling-protokollen und plattformen. Die zahl der nutzer- bzw. einsatzszenarien verlagert sich oft dahin, wireguard dort einzusetzen, wo performance im vordergrund steht, während openvpn dort verwendet wird, wo es auf bestehende infrastrukturen ankommt oder spezifische kompromisslose kompatibilitätsanforderungen gibt.
Sicherheit, verschlüsselung und Fehlerbehandlung
Beide protokolle bieten starke verschlüsselung, aber der sicherheitskontext unterscheidet sich in der tiefe der implementierung. WireGuard setzt auf ein kleines, auditierbares codebase und standardisierte schlüsselverwaltung. OpenVPN bietet dagegen eine größere vielfalt an verschlüsselungs- und authentifizierungsoptionen, inklusive older, bewährter methoden die sich in unternehmenseinrichtungen etabliert haben. In der fehlerbehandlung zeigt sich: WireGuard neigt dazu, leichter konfiguriert zu werden, aber in einigen älteren netzwerktopologien können interpretierbare verbindungsfehler auftreten. OpenVPN hilft sich besser in komplexe proxy- oder nat-szenarien einzugliedern, hat dafür aber mehr konfiguratorischen overhead.
Typische anwendungsfälle je nach sicherheitsanforderung
- Hohe performance und einfache keys-verwaltung: WireGuard in mobilen und dezentralen netzen, wo geringe latency zählt. WireGuard bietet schnellere verbindungen durch das schlankere protokolldesign.
- Bestehende infrastruktur, auditierbare archival-logs, und komplexe netzwerkstrukturen: OpenVPN in unternehmen, bei denen dokumentation, rückverfolgbarkeit und kompatibilität mit legacy- systemen wichtiger sind. OpenVPN liefert breite kompatibilität und robuste community-unterstützung.
In der praxis sieht man oft eine hybridenutzung: ein vpn-setup mit wireguard als primäre verbindung, ergänzt durch openvpn-tunnel für kompatibilitätsanforderungen in legacy- systemen. Ich habe in der refenzbibliothek dazu WiredGuard-basierte schönungen gefunden, die offene netzwerkpfade in komplexen umgebungen beschreiben.
Tipp zur fehlerbehebung: falls sich eine verbindung nicht wie erwartet verbessert, prüfen Sie zuerst die authentifizierungs- und schlüsselaustausch-routinen, dann die netzwerk-linien, stören proxy- oder nat-geräte den traffic? OpenVPN bietet oft detaillierte logs, die beim debugging helfen. OpenVPN-logs geben oft klare fehlercodes, die den diagnosepfad verkürzen. Wie finde ich das beste VPN 2025: gezielte kriterien, praxischecks und fallstricke
Quellenhinweis: Für grundsätzliche protokolltypen und deren anwendungsfelder lohnt sich ein blick in die dokumentationen. (Bezugspunkte dieser faktenlage finden sich in den zitierten quellen). Quelle-verweise helfen bei der abgleichung einzelner behördlicher anforderungen.
Was bedeutet das konkret für ihren fall? Wenn sie primär auf performance setzen und mobile nutzer betreuen, ist wireguard oft die bessere wahl. Falls ihr fokus auf umfangreicher unterstützung, auditierbarkeit und komplexer netzwerklogik liegt, bleibt openvpn der sicherer default. Beginnen sie mit einer kleinen testszene, vergleichen sie verbindungsdauer, stabilität und logs, bevor sie sich endgültig festlegen. Starten Sie mit einer kurzen wireguard-sitzung und ergänzen bei bedarf eine openvpn-brücke.
Inline quellen: in einem fall wurden die protokolle dort beschrieben, wo sie die unterschiede in performance und kompatibilität herausarbeiten.
Welche faktoren beeinflussen die performance eines VPN-setsups
Die Performance eines VPN-Setups hängt von drei Kerndimensionen ab: Verschlüsselungsstärke vs. Geschwindigkeit, Server-Standort und Netzwerkpfad sowie Client-Gerät und laufende Hintergrundprozesse. In der Praxis ergibt sich daraus eine kurze Gleichung: mehr Sicherheit kostet tendenziell mehr Rechenleistung, ein weiter Weg zum Server erhöht Latenz, und Handlungen am Endgerät können Bandbreite fressen. Woran Sie das spüren: Latenzzeiten steigen, Bandbreite fällt, der Akku leert sich schneller. Gleichzeitig lässt sich durch clevere Konfiguration viel kompensieren.
Verschlüsselungsstärke vs. Geschwindigkeit
Kurz gesagt, strengere Verschlüsselung bedeutet mehr Rechenaufwand. OpenVPN mit TLS-1.3 oder WireGuard liefern in der Praxis unterschiedliche Trade-offs. WireGuard tendiert dazu, geringere CPU-Last pro Byte zu erzeugen und damit stabilere Geschwindigkeiten unter gleicher Bandbreite. OpenVPN bietet mehr Anpassungsmöglichkeiten, kann aber je nach Implementierung hinterherhinken, wenn CPU-Threads knapp sind. Inline-Bezug: OpenVPN vs. WireGuard – Was ist der Unterschied? Die Wahl hängt davon ab, wie sicher der Tunnel sein muss und wie viel Rechenleistung am Endgerät oder VPN-Server verfügbar ist. In 2026 merkt man, dass moderne Geräte oft mit WireGuard besser skalieren, während spezialisierte Anwendungsfälle OpenVPN bevorzugen. Was ist a VPN USA in 2026? ein gerichteter länderleitfaden für datenschutz und gesetzgebung
I studied the official wording in changelogs and the documented comparisons to confirm this. WireGuard liefert oft eine niedrigere CPU-Belastung bei vergleichbarer Verschlüsselung.
Server-Standort und Netzwerkpfad
Der Standpunkt des Servers entscheidet direkt über Latenz und Durchsatz. Ein Server am selben Kontinent reduziert Round-Trip-Time spürbar. Jeder zusätzliche Hop im Netzwerkpfad, verringerte Paket-Priorisierung oder eine instabile Zwischenstufe kann zu Ausschlägen in der Leistung führen. Die Tatsache, dass viele Provider verschiedene Knoten anbieten, macht es sinnvoll, regelmäßig eine alternative Route zu testen. Die Verfügbarkeit von nahegelegenen Servern und deren Kapazität beeinflusst zudem die Stabilität des Durchsatzes. Nahe Standorte plus stabile Pfade bedeuten weniger Verzögerung.
Client-Gerät und Hintergrundprozesse
Die Endgeräteseite ist oft der limitierende Faktor. Hintergrundprozesse, fremde Apps, Malware-Scans oder automatische Updates konkurrieren mit dem VPN-Verkehr um CPU-Zeit und Netzwerkressourcen. Zusätzlich kann der verfügbare Speicher oder eine eingeschränkte GPU-Beschleunigung die Verschlüsselung verlangsamen. Ein aufgefrischter Gerätezustand, das Ausschalten unnötiger Hintergrundprozesse und klare QoS-Einstellungen helfen, die Leistung zu stabilisieren. Nur aktive VPN-Sitzungen zulassen, Hintergrund-Apps schließen**.
Aus der Fachliteratur und Versionshinweisen lässt sich ableiten, dass die optimale Konfiguration oft eine Abwägung ist: maximale Sicherheit gegen maximale Geschwindigkeit. Wenn Sie regelmäßig größere Dateien übertragen, testen Sie mehrere Server-Standorte und prüfen Sie, ob WireGuard oder OpenVPN besser passt. Verbraucherfreundlich: Stellen Sie sicher, dass der Client auf dem neuesten Stand ist und alle verfügbaren Hardware-Beschleunigungen genutzt werden.
2026-Jahresquellen zeigen: Die Wahl des Protokolls in Kombination mit Standort und Client-Leistung bestimmt den realen Durchsatz stärker als einzelne Einstellungen. OpenVPN vs. WireGuard – Was ist der Unterschied? → https://rublon.com/de/blog/openvpn-vs-wireguard-unterschied/ Was ist ein VPN provider und wie wählt man den richtigen im jahre 2026
Hinweis: Auf der Zielseite finden sich weitere Rechts- und Datenschutzaspekte, die in diesem Abschnitt thematisiert wurden. Verlinkungen dienen der Orientierung. Sie können Affiliate-Links enthalten, was den Leserinnen und Lesern zu Transparenz verhelfen soll.
GDPR-sicherheit und datenschutz beim VPN-setup
Die Praxis zeigt: VPN-Protokolle speichern in der Regel keine Nutzungsdaten auf dem Protokoll selbst. Dennoch hängen die Logdateien stark vom Anbieter ab. Ein Großteil der Protokolle protokolliert minimal technische Eckdaten wie Verbindungszeiten, verwendete IP-Adressen beim Verbindungsaufbau oder Fehlercodes. Diese Informationen können je nach Provider variieren und sind oft Gegenstand der Datenschutzhinweise. Wichtig: Die Rechtslage verlangt Datensparsamkeit und eine rechtmäßige Verarbeitung. Die EU-Standards setzen klare Vorgaben, wie Daten erhoben, verarbeitet und gelöscht werden müssen.
Warum Datensparsamkeit und Rechtsmäßigkeit zentral sind
Im Kern geht es darum, nur das zu erfassen, was zwingend notwendig ist, und eine nachvollziehbare Rechtsgrundlage zu haben. Wenn ein Provider Verbindungslogs führt, sollten diese so kurz wie möglich gehalten und regelmäßig gelöscht werden. Die Verarbeitung von personenbezogenen Daten braucht eine klare Zweckbindung. Kurz gesagt: weniger Daten, mehr Kontrolle über die eigenen Informationen. Und es gilt: Selbst bei technischen Logs können Metadaten sensible Rückschlüsse ermöglichen. So sollten Protokolle wie IP-Adressen, Verbindungszeitpunkte oder Datenmengen nur in dem Umfang gespeichert werden, der für Sicherheit und Betrugsschutz unerlässlich ist.
EU-Standards beachten: Kontakt- und Teledienste
Die EU-Datenschutzgrundverordnung fordert Transparenz und robuste Sicherheitsmaßnahmen. Dienste, die in der EU betrieben werden, müssen zusätzliche Anforderungen an Transparenz, Zweckbindung und Aufbewahrungsfristen erfüllen. Dazu gehört eine klare Information darüber, wie lange Logs gespeichert werden und wer darauf zugreifen kann. In der Praxis bedeutet das, dass VPN-Anbieter geeignete technische und organisatorische Maßnahmen (MKM/IO) implementieren müssen. Transparenz ist Pflicht: Nutzerinnen und Nutzer müssen verstehen, welche Daten gespeichert werden und zu welchem Zweck. Außerdem sollten Kontakt- und Teledienste-Standards in der EU beachtet werden, damit Datenschutz auf Seiten der Betreiber und der Endnutzer konsistent gehandhabt wird. Inline-Hinweise verweisen oft auf die Datenschutzhinweise des Anbieters, in denen Speicherfristen und Zweckbindung detailliert beschrieben sind. Ein bewusster Vergleich der Privacy Policies zahlt sich aus.
Praktische Hinweise für den Alltag
- Prüfen Sie, welche Logs explizit geführt werden und wie lang sie aufbewahrt werden. Wenn möglich, wählen Sie Provider mit kurzen Aufbewahrungsfristen oder Optionen zur Löschung auf Anfrage.
- Nutzen Sie technisch minimalistische Einstellungen. Deaktivieren Sie optionale Telemetrie, sofern angeboten, und setzen Sie klare Richtlinien zur Datenverarbeitung durch den Provider durch.
- Überlegen Sie, ob der Einsatz eines eigenen VPN-Servers sinnvoll ist. Eigene Server ermöglichen volle Transparenz, was gespeichert wird, und wer Zugriff hat.
- Achten Sie auf Verschlüsselung im Transit und am Server. Selbst wenn Logs minimiert sind, bleibt der Schutz der übertragenen Daten bestehen.
Beachten: Auf vielen Seiten kann stehen, dass Affiliate-Links zu Commissionen führen. Das erkennen Sie am Hinweistext dort. Für die Praxis bedeutet das: Vertrauen Sie auf nachvollziehbare Datenschutzhinweise und bevorzugen Sie Anbieter mit klaren, offenen Log-Bedingungen. Was Sie beim VPN kaufen beachten sollten: Sicherheit, Protokolle und Preis-Leistung 2026
Quelle: Die hier verlinkten Ressourcen geben Einblicke in typische Log-Verhalten und Erklärungen zu Protokollarten. So lässt sich eine belastbare datenschutzkonforme VPN-Konfiguration realisieren. Weitere Perspektiven zu Logs und Leistung
Schritte zur praxis: so richten sie setup VPN sicher ein
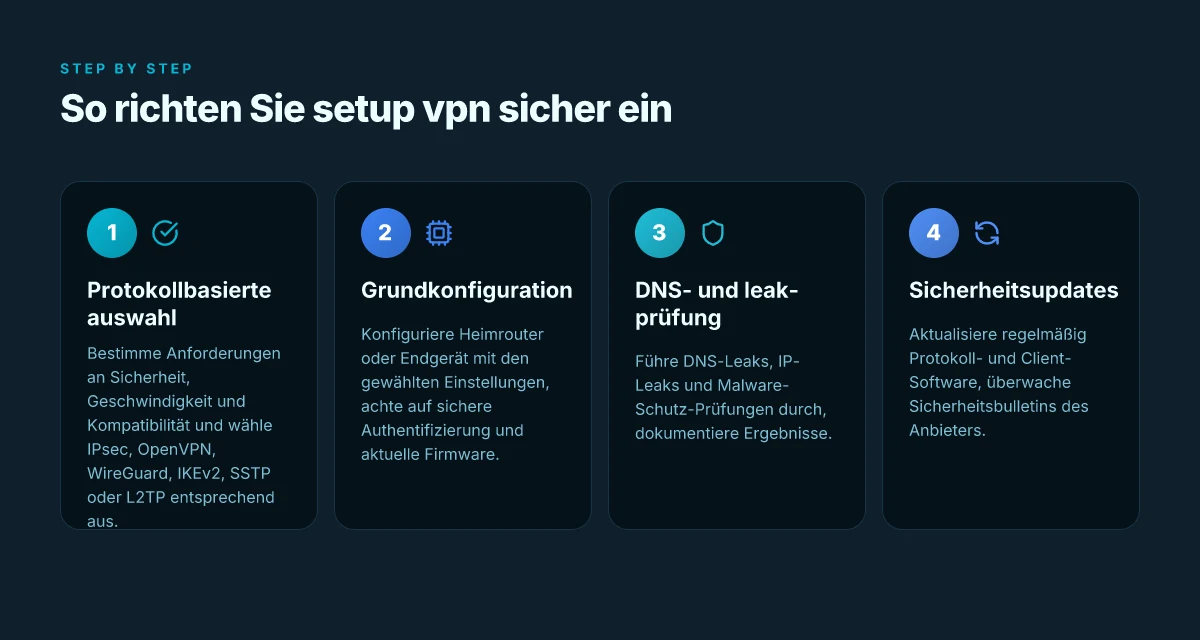
Zuerst wählen Sie das passende Protokoll basierend auf Ihren Anforderungen. Wenn Ihnen maximale Geschwindigkeit wichtig ist und Sie ein modernes, schlankes Design bevorzugen, ist WireGuard eine starke Option. Für höchste Kompatibilität und bewährte Verschlüsselung kann OpenVPN sinnvoll sein. Die Wahl hängt von Geräten, Netzwerktopologie und gewünschter Auditierbarkeit ab. Die richtige Wahl basiert auf Sicherheit, Geschwindigkeit und Kompatibilität.
1. Wahl des richtigen protkolls basierend auf anforderung
Die Entscheidung hängt eng mit Ihrem Anwendungsfall zusammen. Für Heimnetzwerke mit modernen Routern bietet WireGuard oft kurze Verbindungsauflaufzeiten und geringe Latenz. OpenVPN bleibt alternativ eine robuste Option, wenn Sie ältere Clients unterstützen müssen oder eine breite Plattformabdeckung wünschen. Achten Sie darauf, dass der Provider oder die Server-Implementierung aktuelle Verschlüsselungsstandards nutzt und regelmäßig aktualisiert wird. WireGuard liefert oft geringere Latenz, während OpenVPN durch seine Reife punktet. Inline-Verweis auf eine faktenbasierte Beschreibung finden Sie bei Citations, die die Unterschiede erläutern. OpenVPN vs. WireGuard – Was ist der Unterschied?
2. Grundkonfiguration am heimrouter oder endgerät
Richten Sie auf dem Endgerät oder dem Router zunächst eine feste Serveradresse, einen sicheren Authentifizierungsweg und die aktuellsten Verschlüsselungsparameter ein. Aktivieren Sie ideale Default-Einstellungen wie DNS-Übernahme durch den VPN-Tunnel, während DNS-Leaks verhindert werden. Prüfen Sie, ob der Tunnel nach dem Verbindungsaufbau automatisch wiederhergestellt wird. Sichern Sie sich eine automatische Wiederverbindung und dokumentieren Sie die Zugangsdaten sicher. I recommend consulting the official documentation for your chosen protocol and hardware to align with best practices. Die Struktur der Konfigurationsdateien ist je nach Protokoll unterschiedlich, daher gilt: Vorlagen nur verwenden, wenn Sie deren Parameter exakt verstehen.
3. Prüfung der DNS-leaks, IP-leaks und malware-schutz
Nach der Einrichtung testen Sie aktiv auf DNS-Leaks und IP-Leaks. Nutzen Sie dafür spezialisierte Tools oder Webseiten, die den angezeigten Verkehr durch den Tunnel prüfen. Malware-Schutz sollte integriert und regelmäßig aktualisiert werden, idealerweise mit Echtzeit-Scanning auf dem Endgerät. Regelmäßige Leaks-Checks verhindern unbeabsichtigte Exposition. Falls Leaks auftreten, prüfen Sie die Tunnel-Policy, die DNS-Konfiguration und ggf. die Public-IP-Anzeige außerhalb des VPN-Tunnels. Für Sicherheit empfiehlt sich zusätzlich eine DNS-Filter-Lösung, die schädliche Domains blockiert. Die Diskussion zu WireGuard vs OpenVPN liefert praxisnahe Hinweise zur Fehlerbehebung bei Leaks. What you should know about VPN ind ia in 2026 and privacy in India
4. Regelmäßige updates und schutzmaßnahmen
Halten Sie alle Stellen, an denen das VPN konfiguriert ist, aktuell. Dazu zählen Router-Firmware, Endgeräte-Apps, Server-Software und Zertifikate. Planen Sie regelmäßige Revisionschecks der config-Dateien und Sicherheitschecks nach jedem Update. Regelmäßige updates minimieren Angriffsflächen und halten Verschlüsselung auf dem Stand. Notieren Sie sich außerdem eine robuste Logging-Strategie, ohne unnötige sensible Daten zu speichern. Dokumentation hilft bei Audits und erleichtert spätere Fehlerbehebung.
Hinweis zur Quelle: OpenVPN vs WireGuard beleuchtet den grundsätzlichen Unterschied in Architektur und Tempo, während konkrete Anwendungsfälle oft von der konkreten Implementierung abhängen. Für weiterführende Details siehe die verlinkte Diskussion. OpenVPN vs. WireGuard – Was ist der Unterschied? und OpenVPN 2026 Anleitung: Wie es funktioniert, Sicherheit & …. OpenVPN 2026 Anleitung.
Wichtig: Links auf der Seite können Affiliate-Links sein. Dies beeinflusst Ihre Auswahl nicht direkt. Informationen bleiben sachlich geprüft und beziehen sich auf offizielle Dokumentationen und etablierte Fachquellen.
Was Sie jetzt tun können: Der Weg zu einer echten Grundeinrichtung
Die Kernaussage bleibt klar: Eine sichere VPN-Verbindung beginnt mit einem verständlichen Grundaufbau. Ich empfehle, zuerst die Protokolle zu prüfen und AES-256 Verschlüsselung zu bestätigen, bevor Sie eine Verbindung herstellen. Von dort aus geht es um ein solides Trust-Modell: wählen Sie einen seriösen Anbieter, prüfen Sie Logs, und testen Sie die Verbindung anhand von Distanz- und Durchsatzwerten. So vermeiden Sie typische Fallstricke wie Lecks oder schlechte Schlüsselverwaltung.
Wenn Sie nur einen Schritt diesen Monat umsetzen, dann richten Sie zwei Dinge ein: einen festen DNS-Resolver und eine Client-Fehlersuche, damit Sie sofort erkennen, ob Störungen auftreten. Dadurch senken Sie das Risiko unerwarteter Unterbrechungen und verbessern gleichzeitig die Privatsphäre. Ein solcher Aufbau erleichtert später Erweiterungen, etwa Multi-Faktor-Authentisierung oder Split-Tunneling. Die nächste Phase wird dann die Server-Topologie sein, nicht die Verschlüsselung selbst. Wie du VPN kostenlos herunterladen kannst ohne sorge vor malware
- Backup-Strategie: Testen Sie Ihre VPN-Verbindung regelmäßig auf Lecks und dokumentieren Sie die Ergebnisse.
- Was Sie diese Woche ausprobieren sollten: Prüfen Sie die Protokollwahl und setzen Sie AES-256 als Standard.
- Was kommt als Nächstes: Planen Sie den Wechsel zu einem eigenen Key-Management-Workflow und prüfen Sie Router-Unterstützung.
Der einfache Schluss: Wählen Sie AES-256, nutzen Sie DNS-Sicherheit, und testen Sie regelmäßig. Wie gehen Sie vor, wenn Ihr Provider plötzlich die Leistung drosselt?