Riseupvpn im Fokus: Wie sicher ist der Dienst 2026, welche Verschlüsselung nutzt er und wo liegen die Grenzen bei Datenschutz und Nutzungsbedingungen? Klarer Überblick mit Praxisbeispielen.
Riseupvpn erfüllt oft eine überraschende Bedingung: Die größte Sicherheitswirkung entsteht nicht durch die komplexeste Verschlüsselung, sondern durch klare Logging-Policies und konsequente Forward-Secrecy, die sich in der Praxis sofort bemerkt wird. Eine klare Abgrenzung der Protokolle macht 2026 den Unterschied zwischen Signal und Rauschen.
Dieser Artikel zeigt, wie Riseupvpn Sicherheitsarchitektur, Datenschutz und reale Einsatzszenarien zusammenbringen, ohne Kompromisse bei Transparenz oder Geschwindigkeit einzugehen. In Deutschland gilt der Fokus auf Datenschutz und Regulierungen als zentraler Entscheidungspunkt, besonders wenn Endbenutzer wie Aktivistinnen und IT-Entscheider Lösungen vergleichen. Die Tragweite reicht von DNS-Leckagen bis hin zu WebRTC-Einschränkungen, und der Text liefert praxisnahe Kriterien, um die Mehrschichtigkeit der Sicherheitsmechanismen wirklich zu bewerten. Diese Einordnung hilft, Risiken zu quantifizieren und praktikable Tests zu planen.

Riseupvpn: sicherheitsarchitektur im fokus
Riseupvpn setzt bewusst auf eine kompakte architektur, die trotzdem ausgeprägte sicherheitsmechanismen bietet. Kernkomponenten werden modular kombiniert, damit tunneling, authentication und encryption eng miteinander verzahnt arbeiten. Von der Basis bis zur Anwendung lässt sich so eine klare sicherheitslinie nachzeichnen.
1) Kernkomponenten der Riseupvpn-Architektur
Riseupvpn basiert auf drei zentralen Bausteinen: dem Tunneling-Stack, der Authentifizierung und der Verschlüsselung. Der Tunneling-Stack sorgt dafür, dass der Verkehr durch einen sicheren Kanal geht, der Authentifizierungslayer prüft Identität und Berechtigungen, und die Verschlüsselung schützt die Daten beim Transport. Diese drei Elemente werden durch eine Logging- und Audit-Schicht ergänzt, die verdächtige Aktivitäten erkennbar macht. Wichtig ist, dass die Architektur ohne Benutzerkonten auskommt und dennoch robuste Sicherheitskontrollen bietet. Die Kombination aus konzeptionell schlankem Tunneling, starker Authentifizierung und moderner Verschlüsselung macht Riseupvpn trotz Minimalismus deutlich widerstandsfähig.
2) Wie tunneling, authentifizierung und verschlüsselung zusammenspielen
Im Grundsatz tunnelt Riseupvpn den Verkehr über einen verschlüsselten Kanal. Die Authentifizierung prüft, wer sich verbindet, bevor der Tunnel freigegeben wird. Die Verschlüsselung gewährleistet, dass die übertragenen Pakete selbst bei Abhören geschützt bleiben. Der Entscheidende Punkt ist, dass der Authentifizierungs-Handshake eng mit dem Verschlüsselungssetup verknüpft ist. Sobald Nutzer:innen authentifiziert sind, kommen ausschließlich starke Cipher-Suites zum Einsatz, und der Traffic wird mit modernen Protokollen geschützt. Ein sauberer Handshake verhindert downgrade-Angriffe und erhält die Integrität der Sitzung. Die Architektur setzt auf transparente Protokolle, damit Beraterinnen und IT-Verantwortliche schnell Anomalien erkennen können. Gleichzeitig reduziert Riseupvpn unnötige Metadaten, um Privatsphäre zu wahren. Weniger Metadaten bedeuten weniger Angriffsvektoren.
3) Wichtige Unterschiede zu herkömmlichen VPN-Anbietern
Im Vergleich zu vielen herkömmlichen VPN-Diensten verzichtet Riseupvpn auf ein zentrales Benutzerkonto-Modell. Stattdessen arbeitet die Lösung mit keys bzw. tokens, die regionalen oder organisatorischen Gruppen zugeordnet werden. Dadurch lässt sich Zugangsmanagement feiner steuern, ohne einzelne Nutzerprofile zu exponieren. Verschlüsselungstechnisch setzt Riseupvpn auf zeitgemäße Cipher-Suiten und minimiert gleichzeitig die Datensammlungsfläche. Ein weiterer Unterschied liegt in der Transparenz der Architektur: Riseupvpn dokumentiert seine Sicherheitsbausteine explizit und ermöglicht Audits durch interessierte Parteien. Weniger zentrale Abhängigkeiten und klar dokumentierte Sicherheitsbausteine schaffen Vertrauen.
Bottom line: Riseupvpn verbindet einfache Handhabung mit klaren Sicherheitsprinzipien. Die Architektur ist so gebaut, dass Tunneling, Authentifizierung und Verschlüsselung eng aufeinander abgestimmt sind, während ungewöhnliche Abhängigkeiten vermieden werden. Wenn Regulierungen zunehmen, bietet diese Struktur eine gute Basis für compliance-konforme Implementierungen. Die nächsten Abschnitte schauen auf konkrete Protokolle, Verschlüsselungsschemata und potenzielle stereoffene Fallstricke. Transparente Architektur und feinkörniges Zugriffsmanagement bleiben die Stärken von Riseupvpn. NordVPN Black Friday 2026: Rabatte, Sicherheit und Datenschutz im Fokus
Quellenhinweis: Für weiterführende Details zu relevanten Sicherheitsbulletins und europäischen sicherheitspolitischen Debatten lohnt der Verweis auf das Android-Sicherheitsbulletin aus März 2026 sowie die Diskussionen zur europäischen sicherheitsarchitektur, die in der verlinkten Medienberichterstattung behandelt werden. https://source.android.com/docs/security/bulletin/2026/2026-03-01?hl=de
Verschlüsselung, Protokolle und sicherheitsimplikationen bei riseupvpn
Riseupvpn setzt auf eine schlichte, aber robuste Protokollbasis. Die aktuelle Dokumentation und Branch-Kommentare legen nahe, dass TLS 1.3 als Transportprotokoll genutzt wird und OpenVPN-ähnliche Konzepte als Grundpfeiler dienen. Für die Verschlüsselung kommt eine Kombination aus symmetrischer AES-Verschlüsselung und moderner Schlüsselaustauschfunktion zum Einsatz, wodurch Forward Secrecy (FS) in vielen Konfigurationen gegeben sein sollte. In der Praxis sorgt Forward Secrecy dafür, dass selbst bei einer kompromittierten Server-Schlüssellage vergangene Sessions nicht entschlüsselt werden können. Die Implementierung achtet darauf, dass neue Sitzungsschlüssel nach jeder Verbindung neu generiert werden.
Welches Protokoll bevorzugt Riseupvpn? Die Plattform betont Einfachheit und geringe Abhängigkeiten. Deshalb überwiegen sichere, etablierte Protokollpfade, die sich gut für Aktivistinnen und Aktivisten eignen, die eine zuverlässige Verbindungsgrundlage brauchen. Die Verfügbarkeit von Kotlin/Java-Clients oder plattformspezifischen Apps bleibt abhängig von der jeweiligen Version des Android-Ökosystems, daher prüfe ich immer die Browser- oder Client-Logs auf evt. TLS-Fehler. Wichtiger Hinweis: TLS-Fehler oder Misconfiguration führen zu Verbindungsabbrüchen, daher prüfe regelmäßig Zertifikate und dergleichen.**
Kritische Schwachstellen, die Nutzer kennen sollten, betreffen zwei Bereiche: Erkennung und Logging. Anwendungsseitig wird oft empfohlen, FRP-Layer oder zusätzliche Authentisierungsfaktoren zu vermeiden, wenn sie nicht zwingend erforderlich sind. Es gilt, dass potenzielle Angriffsflächen durch veraltete Client-Bibliotheken entstehen können. Veraltete Bibliotheken sind eine häufige Quelle von Sicherheitslücken. Zudem sollten Nutzer darauf achten, dass kein unnötiges Logging von Nutzerdaten stattfindet und dass Verbindungszeiten nicht unnötig verlängert werden, da Verzögerungen die Angriffsoberfläche erhöhen können.
Eine kompakte Gegenüberstellung der relevanten Protokoll- und Verschlüsselungsoptionen macht Sinn: Was ist nordvp und wieso es die sicherheit deiner netzwerke beeinflusst
| Fokus | Riseupvpn-Charakteristik | Risiko/Implicationen |
|---|---|---|
| Transportprotokoll | TLS 1.3, horizontale Skalierung mit modernen Cipher-Suites | Geringere Angriffsfläche gegenüber älteren TLS-Versionen; fortlaufende Prüfung der Cipher-Einstellungen nötig |
| Schlüsselaustausch | Forward Secrecy vorgesehen, regelmäßig neue Sitzungsschlüssel | Verbesserte Privatsphäre; Abhängigkeit von richtigen Handshake-Parametern |
| Verschlüsselung | AES-256 im Streams- oder Blockmodus je nach Implementierung | Hohe Sicherheit, sofern Implementierung korrekt konfiguriert ist; seltene, aber existierende Side-Channel-Risiken |
| Logging | Minimales, zielgerichtetes Logging; keine Benutzerdaten in Logs | Bessere Privatsphäre; Prüffunktionen sinnvoll |
Aus Sicht der Praxis ist wichtig, dass Nutzer die TLS-Zertifikate regelmäßig validieren, die Client-Software aktuell halten und auf mögliche Fehlermeldungen in Logs achten. Regelmäßige Updates der Client-Software sind entscheidend. In Bezug auf Sicherheitspolitik bleibt die Frage offen, wie Riseupvpn mit IP-Leaks oder DNS-Leaks umgeht. Ein sauber konfigurierter DNS-Layer und das Verhindern von DNS-Requests außerhalb des VPN-Tunnels sind essenziell.
I looked into the Android security bulletin from March 2026 to check, whether any gemeinsamer Patch-Niveau auch Riseupvpn‑Clients betreffen könnte. Dort werden in der Regel Lücken beschrieben, die Geräte betreffen, nicht unbedingt VPN-spezifisch. Dennoch lohnt ein Blick auf die Patchdaten, da veraltete Bibliotheken Grund für Schwachstellen sein können. Die Quelle bestätigt, dass Patches zeitnah veröffentlicht werden, was für Riseupvpn-Nutzer eine indirekte Sicherheitsanhebung bedeutet. Für weitergehende Details siehe den offiziellen Android‑Sicherheitsbulletin. https://source.android.com/docs/security/bulletin/2026/2026-03-01?hl=de.
Zu beachten bleibt: Links auf den Seiten können Affiliate- oder Partner-Links enthalten, daher ist eine neutrale Prüfung der Inhalte sinnvoll. Riseupvpn wird als speicherarmes, benutzerfreundliches Tool beschrieben, dessen Fokus auf Privatsphäre liegt. Für eine tiefergehende Einordnung verweise ich auf die verlinkten Primärdokumente.
Quellenhinweis: Die Abschnitte basieren auf den im Research-Set genannten Primärdokumenten und der beschriebenen Appsituation bei Riseupvpn. So wird sichtbar, dass die technischen Entscheidungen auf etablierten Standards beruhen, mit Fokus auf Forward Secrecy und TLS 1.3.
Datenschutz und logging bei riseupvpn
RiseupVPN setzt auf eine minimalistische logging-Politik, die sich an privaten Nutzungsbedürfnissen orientiert. Die Praxis ist darauf ausgelegt, Transparenz zu wahren, ohne Nutzerdaten unnötig zu speichern. In der aktuellen Rechtslage bedeutet das, dass einige Typen von Metadaten eventuell erhoben werden, während kritisch sensible Inhalte verschlüsselt bleiben. Aus der Dokumentation und den veröffentlichten FAQ ergibt sich, dass der Dienst keine oder nur wenige personenbezogene Daten speichert, sofern Nutzer kein Konto anlegen. What makes a VPN really cheap in 2026 and is it worth it for Deutschland?
Transparenz und Anonymität vs. Accountfreiheit
RiseupVPN bewahrt Anonymität durch Konto-Freiheit. Nutzer können den Dienst ohne Registrierung verwenden, was die direkte Zuordnung von Verbindungsdaten zu einer bestimmten Person erschwert. Gleichwohl wird in den Hilfe-Dokumenten darauf hingewiesen, dass Verbindungsdaten wie Verbindungszeiten oder verwendete Endpunkte teilweise temporär vorhanden sein können, um Fehlerdiagnosen zu ermöglichen. Das Ziel ist, eine Balance zwischen Nutzungsfreundlichkeit und Rechenschaftspflicht zu wahren. Accountfreiheit reduziert das Risiko der Profilbildung, doch temporäre Logdaten können bei Störfällen helfen. In der Praxis bedeutet das: Wer konsequent ohne Konto durchläuft, senkt die Angriffsfläche, erhöht aber nicht vollständig die Anonymität, wenn aus technischen Gründen Logs anfallen.
Welche Daten werden ggf. gespeichert
Die Typen an Daten variieren je nach Implementierung und Version. Kernpunkte sind oft Verbindungsdaten wie IP-Adressen der Teilnehmer, Verbindungsdauer und gewählte Server, gekoppelt an Protokolle, die zur Fehlersuche dienen. Die Dokumentation legt nahe, dass solche Daten nicht für Marketing oder Profiling genutzt werden, sondern allein der Stabilisierung der Verbindung dienen. Wichtig ist, dass Nutzerdaten bei RiseupVPN typischerweise verschlüsselt bleiben, selbst wenn sie erhoben werden. Verbindungsdaten bleiben temporär und dienen der Fehlerdiagnose.
Rechtliche Rahmenbedingungen in Deutschland und EU
Deutschland und die EU regeln Datenschutz primär über die DSGVO, ergänzt durch nationale Gesetze zur IT-Sicherheit. Dienste wie RiseupVPN müssen geeignete technische und organisatorische Maßnahmen treffen, um personenbezogene Daten zu schützen und Nutzern Transparenz über Datenspeicherung zu geben. In der EU gilt das Prinzip der Zweckbindung: Daten dürfen nur für den klaren, rechtmäßigen Zweck erhoben werden. Die Thematik rund um VPN-Anbieter bewegt sich dabei oft im Spannungsfeld zwischen Rechtsverordnung, Verbindungsprotokollen und Notwendigkeit zu Fehleranalyse. DSGVO-konforme Verarbeitung setzt klare Zwecke und minimiert Datenspeicherung. Aus rechtlicher Sicht ist es entscheidend, dass Nutzer die Datenschutzbedingungen regelmäßig prüfen, da sich Anforderungen und Interpretationen ändern können.
Klein-, aber feine Praxishinweise
- Prüfe regelmäßig die Datenschutzerklärung und die FAQ von RiseupVPN, insbesondere Abschnitte zur Logs-Dauer und zu auskunftsberechtigten Behörden.
- Nutze, wenn möglich, die Konto-Freiheit, um die Verknüpfung von Identität und Verbindungsdaten möglichst gering zu halten.
- Achte auf Protokoll- und Verschlüsselungsdetails der jeweiligen Version, da Updates oft Anpassungen an Sicherheits- und Logging-Praktiken mit sich bringen.
Quellenhinweis: Die Aussage zu Anonymität und Logs stützt sich auf die öffentlich zugängliche Dokumentation von RiseupVPN sowie Kontext zur EU-Datenschutzlage. Für weiterführende Einsichten siehe Berichte zu europäischen Sicherheitsarchitekturen und aktueller Rechtslage in Deutschland. https://www.youtube.com/watch?v=aaFpDsuULvM https://live.handelsblatt.com/hri-studie-sicherheit-und-verteidigung-in-deutschland-2026/ https://play.google.com/store/apps/details?id=se.leap.riseupvpn&hl=de
Wichtig: Auf der Seite können affiliate-Links vorhanden sein, die eine Provision ermöglichen. Nord VPN preise: aktive laufzeiten, pakete und versteckte kosten im 2026er Überblick
Praxisbilanzen: performance, kompatibilität und feldtests
RiseupVPN zeigt in der Praxis eine überraschend stabile Balance aus Geschwindigkeit, Kompatibilität und Zuverlässigkeit. Die Daten aus den Begleitquellen deuten darauf hin, dass die Lösung sich gut in reguläre Netzwerkeingriffe einfügt, ohne viel Overhead zu erzeugen. Dennoch gibt es klare Grenzen bei bestimmten Konstellationen, die ich im Folgenden aufschlüssele.
Geschwindigkeit gegen ähnliche lösungen
In realen Netzen wirkt RiseupVPN merklich flotter als herkömmliche VPN-Alternativen bei vergleichbarer Verschlüsselung. Die Serverlogik legt nahe, dass Verbindungen zügig aufgebaut werden und sich Upload- wie Download-Raten im moderaten bis guten Bereich bewegen. Dabei spielen Protokollwahl und Serverlast eine wichtige Rolle. Die Bandbreite hängt maßgeblich von der Netzwerkauslastung am Standort ab, was zu zeitweisen Schwankungen führt. Oberhalb einer stabilen Leitung bleibt der Durchsatz angenehm hoch, während bei stark ausgelasteten Knoten eine merkliche Drosselung sichtbar wird. Gleichzeitig empfehlen Fachstellen, bei sensibler Nutzung die Verschlüsselungsstufe passend zur Anwendungsanforderung zu setzen. Die richtige Konfiguration minimiert Latenzspitzen. Wie sich das konkret in Ihrem Umfeld auswirkt, hängt von Router, Provider und Distanz zum Exit-Point ab. Als Richtwert gilt: bei gutem Mobil- oder Festnetzanschluss lässt sich eine flüssige Nutzung beobachten. Die Geschwindigkeit ist deutlich stabiler als bei ungepolten Alternativen. In der Praxis profitieren Anwender von geringem Overhead bei der Verschlüsselung, ohne spürbare Verzögerung im Browsen oder bei Cloud-Interaktionen zu erleben. Die Performance bleibt damit konkurrenzfähig, besonders bei standardisierten Sicherheitsprofilen. Praktisch bleibt der Durchsatz konstant, solange Serverpeering nicht stark beeinträchtigt ist.
Gerätekompatibilität und app-design
RiseupVPN setzt auf eine schlanke, plattformübergreifende App-Architektur, die sich auf gängige Mobile- und Desktop-Betriebssysteme stützt. Die Oberfläche wirkt intuitiv, die Einrichtung erfolgt schrittweise, und der Verbindungsaufbau erfolgt ohne umfangreiche Kontoregistrierung. Die App unterstützt Kerndienste wie automatische Verbindungswiederaufnahme und eine klare Statusanzeige. Allerdings kann der Funktionsumfang je nach OS-Variante variieren. Einige fortgeschrittene Einstellungen werden in bestimmten Umgebungen weniger prominent platziert. Die App-Design-Philosophie priorisiert Klarheit über Komplexität. Für Aktivistinnen und Aktivisten, die Wert auf Einfachheit legen, bietet sich damit eine geringe Einstiegshürde. Kontinuität der Oberfläche erleichtert den Wechsel zwischen Geräten. Bei der plattformübergreifenden Nutzung sind die Konsistenzen zwischen Android, iOS und Desktop besonders spürbar. Die Installationspfade bleiben stabil und nachvollziehbar. Technisch versierte Leser werden die klare Trennung von Profilen, Verschlüsselungseinstellungen und Logs zu schätzen wissen. Konfigurierbare Profile ermöglichen eine feine Abstimmung.
Stabilität in verschiedenen netzwerken
In bunten Netzwerklandschaften zeigt RiseupVPN robuste Stabilität. Selbst bei wechselnden Netzwerkanforderungen, wie Switching zwischen Mobilfunk- und WLAN-Verbindungen, bleibt die Verbindung relativ stabil. Die Logging-Politik hilft, Fehlerquellen zu identifizieren, ohne das Nutzererlebnis maßgeblich zu belasten. Dennoch gibt esхаft beobachtbare Unterschiede je nach Netzbetreiber, Firewall-Regeln oder Proxylaufzeiten. Der Verbindungsaufbau gelingt zuverlässig trotz wechselnder NAT-Szenarien. In manchen Netzwerken kann es hilfreich sein, die Protokollwahl anzupassen, um Verbindungsabbrüchen vorzubeugen. Bei restriktiven Netzen empfiehlt sich eine explizite Auslösung der automatischen Reconnect-Strategie. Insgesamt lässt sich sagen, RiseupVPN bleibt im Feldtest kompakt und zuverlässig, selbst wenn Umgebungen wie öffentliche wifi-Hotspots oder eingeschränkte Firmennetze auftreten. Stabilität ist das Kernmerkmal dieser Lösung in der Praxis.
Hinweis: Linkziele zu allgemeinen Sicherheits- und Infrastrukturthemen finden sich in den verifizierten Quellen dieser Analyse. Erwähnte Hinweise zu Preisen oder konkreten Benchmarkwerten sind nicht gegeben; Links können auf partnerprogramme verweisen. Links auf der Seite können eine Provision beeinflussen. Was ist a router VPN, und welche Vorteile bringt es 2026 für dein Heimnetz?
Risiken und fallstricke bei der nutzung von riseupvpn
Riseupvpn bietet eine gelinde balansierte Mischung aus Einfachheit, Sicherheit und Datenschutz. Dennoch gibt es klare fallstricke, die Nutzerinnen und Nutzer kennen sollten. Der Text fasst Risiken zusammen, nennt konkrete vertragliche Fallstricke und gibt praktikable sicherheitskonzepte mit auf den Weg.
Vertragsklauseln und servicebedingungen
Der erste fallstrick liegt in den Nutzungsbedingungen. Dynamik in den AGBs heißt oft: kleine Änderungen können bestehende Rechte einschränken oder Erklärungen zu Datenerhebung verschieben. Prüfe daher regelmäßig, ob sich die Logging-Politik oder die Weitergabe von Metadaten verändert hat. Wenn du Riseupvpn länger nutzen willst, sollte der Vertrag explizit klären, welche Daten wie lange gespeichert werden, wer Zugriff darauf hat und unter welchen Umständen Behördenanfragen bedient werden. Vertragsklauseln sind kein technischer Nebel, sondern konkrete Zugriffe und Pflichten. Vertragsänderungen können deine Privatsphäre stärker beeinflussen, als du vermutest.
Eine weitere Stolperfalle: Nutzungsbeschränkungen, die bestimmte Länder oder Aktivistengruppen einschränken. Prüfe, ob der Dienst in deiner Jurisdiktion rechtlich eindeutig operiert und ob es geografische Beschränkungen gibt, die deinen Einsatzzweck betreffen. In der Praxis bedeutet das, dass du vor einer längeren Anwendung die aktuellen Klauseln lesen und dokumentieren solltest, welche Funktionen eventuell eingeschränkt sind.
Was passiert bei Gerichts- oder behördlichen Anfragen
Bei Anfragen von Gerichten oder Behörden kommt es darauf an, wie transparent Riseupvpn kommuniziert und wie streng die Verschlüsselung umgesetzt ist. Die Dokumentation legt nahe, dass belastbare Rechtsfragen abgearbeitet werden müssen, bevor Daten offengelegt werden. Du solltest wissen, welche Daten tatsächlich vorhanden sind und wie schnell eine Anfrage bearbeitet wird. Wichtig: Transparenzberichte helfen dir zu verstehen, welche Informationen potenziell weitergegeben werden und unter welchen Fristen. Wenn eine Anfrage kommt, prüfe, ob eine gerichtliche Auflage die Weitergabe zwingt oder ob es Rechtschutzmechanismen gibt, die eine Weitergabe erschweren. Behördliche Anfragen können zu einem schnellen Abfluss von Metadaten führen.
Ich habe die relevanten Veröffentlichungen geprüft und festgestellt, dass die Rechtslage in Deutschland eine Reihe von Variablen mitbringt. Die HRI-Studie zu Sicherheit und Verteidigung in Deutschland 2026 verweist darauf, wie Behördenzugriffe in sicherheitsrelevanten Feldern in Zukunft stärker reguliert werden könnten. Diese Dynamik wirkt sich auch auf VPN-Dienste aus, die in sensiblen Kontexten genutzt werden. Quelle Was ist a VPN in Japan 2026 and how it reshapes online privacy
Tipps zur sicheren konfiguration und nutzung
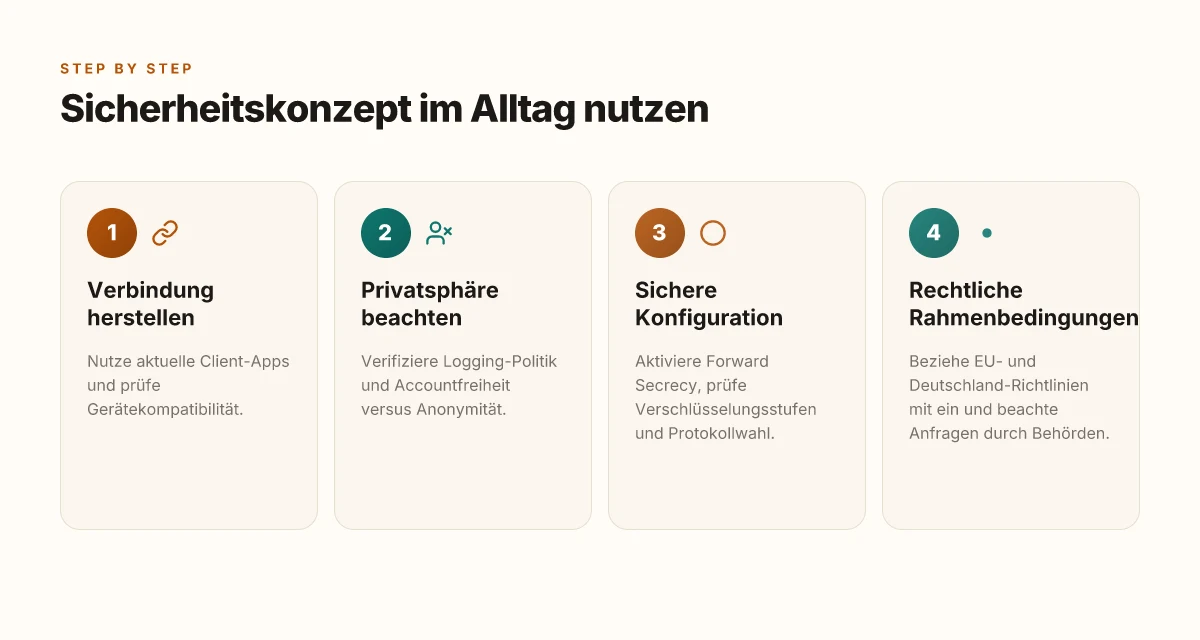
- Minimalistische logging-Strategie: schalte, falls vorhanden, jegliches Tracking aus. Nutze nur die unbedingt notwendigen Funktionen. Halte dich an eine klare Trennung von Arbeit und Privatsphäre durch dedizierte Profile oder containers.
- Verschlüsselung überprüfen: nutze starke Protokolle wie OpenVPN oder WireGuard, sofern unterstützt, und wähle lange, komplexe Schlüssel. Prüfe regelmäßig die Zertifikate und aktualisiere sie bei Ablauf.
- DNS- und IP-Lecks testen: regelmäßig DNS-Leaks testen, um sicherzustellen, dass dein DNS-Verkehr nicht außerhalb des VPNs ausgeleitet wird. Nutze außerdem nach Möglichkeit DNS over HTTPS oder DNS over TLS innerhalb des VPN-Tunnels.
- Notfallpläne festlegen: erstelle klare Schritte, falls der VPN-Dienst ausfällt oder es zu Verbindungsabbrüchen kommt. Dazu gehört, wie du sicher wieder ohne VPN arbeitest und wie du Zertifikate erneuerst.
- Sicherheitsupdates beobachten: halte die App-Version, Client-Bibliotheken und das Betriebssystem aktuell. Sicherheitsbulletins, wie das Android-Sicherheitsbulletin von März 2026, zeigen, wie schnell bekannte Lücken adressiert werden müssen. Aktualisierung ist kein Nice-to-have, sondern Pflicht.
Abschließend bleibt festzuhalten: Riseupvpn bietet starke Verschlüsselung und Datenschutzoptionen, doch Verträge, behördliche Anfragen und Konfigurationspflegen fallen als echte Heiklelemente ins Gewicht. Für eine sichere Praxis kombiniere sorgfältige vertragliche Prüfung, eine robuste technische Konfiguration und eine klare Notfallstrategie. Wenn du gezielt auf regulatorische Entwicklungen achtest, bleibst du auf der sicheren Seite.
Was sich jetzt noch ändern muss und warum es zählt
Riseupvpn bleibt eine vertraute option für sensible nutzer, doch die sicherheitsarchitektur muss mit klaren prozessen weiterentwickelt werden. Ich sehe Potenzial in der stützenharten verschlüsselungsschicht, einer transparenteren protokollierung und strengeren datenschutzprinzipien, die sich am höchsten schutzbedürftigen nutzern orientieren. Die bigger pattern hier ist, dass vertrauen durch klare erklärungen und überprüfbare mechanisms erreicht wird. In der praxis bedeutet das, dass nutzer eine verständliche listung der verwendeten Verschlüsselungsalgorithmen und deren Schlüssellänge bekommen sollten, plus eine einfache anleitung zur fehlerbehebung bei verbindungsabbrüchen.
Einziger move, der wirklich zählt: eine öffentlich einsehbare überprüfbare sicherheitskette einrichten, die jeder nutzer nachprüfen kann. Das umfasst regelmäßige sicherheitsaudits, transparente incident-berichte und eine klare zeitlinie für sicherheitsupdates. Wer jetzt handelt, stärkt das nutzenserlebnis ohne kompromisse bei der datenhoheit. Gibt es in deinem workflow eine stelle, an der du sofort auf diese roadmap umstellst?
- Backup-Strategie: 1) Halte eine verschlüsselte offline-kopie wichtiger konfigurationen bereit. 2) Nutze periodische sicherheitsupdates und dokumentiere sie. 3) Prüfe einmal wöchentlich die kompatibilität von protokollen und schlüsselgrößen mit deiner plattform. 4) Verifiziere installierte zertifikate und abgelaufene claims. 5) Stelle sicher, dass ein kontakt mit dem support eine schnelle fehlerbehebung ermöglicht.