Erfahre, wie nordvp Architektur und Sicherheitsmechanismen beeinflusst, welche Risiken aktuell relevant sind und wie du das VPN sinnvoll konfigurierst.
NordVPN zeigt oft erst auf den VPN-Client, doch die eigentliche Sicherheit greift dort ein, wo der Tunnel beginnt. Eine feine Verschlüsselung allein schützt nicht, wenn Protokolle misverstanden oder Serverstandorte falsch eingeschätzt werden. Es kommt darauf an, wie Protokolle wie OpenVPN oder WireGuard implementiert sind und welche Auditberichte existieren, um Missbrauch zu verhindern. Viele Tickets entstehen durch falsch konfigurierte Berechtigungen oder veraltete Apps, nicht durch das Verschlüsselungsniveau selbst.
Dieses Stück analysiert, wie NordVPN Architektur, Protokolle und Verschlüsselung zusammenspielen und wo Schwachstellen im Jahr 2026 wirklich sichtbar werden. Die Praxiswerte zu Geschwindigkeit, Logging-Politik und Serververteilungen variieren stark je nach Region, Gerät und Netzumgebung, daher fokussiere ich klare Muster aus öffentlich bekannten Sicherheitskriterien und gängigen Administrationsfragen. Du erhältst konkreten Einblick, welche Konfigurationen Risiken minimieren und wie du Fehlersuche effizient gestaltest.

Was nordvp ist und welche rolle es in der sicherheit deines netzwerks spielt
Nordvp ist eine Implementierung eines VPN-Protokolls, das speziell auf Effizienz und Transparenz abzielt. Im Kern geht es darum, sichere Tunnel zwischen Client und Server zu etablieren, ohne herkömmliche, oft schwergewichtige Protokollpfade nachzubilden. Der Unterschied zu klassischen VPN-Protokollen zeigt sich in der Art, wie Verbindungen aufgebaut, verschlüsselt und kontrolliert werden. Nordvp setzt auf moderne Protokollmechanismen, die von Haus aus darauf ausgelegt sind, Verbindungen schnell zu initialisieren und gleichzeitig die Sicherheit nicht zu vernachlässigen.
Klare Abgrenzung zu traditionellen VPN-Protokollen Nordvp unterscheidet sich von traditionellen Protokollen wie OpenVPN oder IPsec vor allem durch seinen minimalistischen Ansatz beim Verbindungsaufbau. Statt umfangreicher Handshakes mit vielen Optionen setzt es auf klar definierte, geprüfte Pfade. Das reduziert Angriffsflächen und vereinfacht Fehleranalysen. Gleichzeitig bleibt die Verschlüsselung stark, sodass die Vertraulichkeit der übertragenen Daten gewahrt bleibt. Nordvp vermeidet unnötige Komplexität, ohne Sicherheit zu opfern. Eine häufig zitierte Stärke ist die effizientere Initialisierung der Tunnel, was zu niedrigerer Latenz führt.
Warum sichere tunnels und binding an vertrauenswürdige server wichtig sind Sichere tunnels bedeuten mehr als nur starke Verschlüsselung. Es zählt auch, wie der Tunnel aufgebaut und an welchen Servern er gebunden wird. Nordvp bindet Verbindungen an vertrauenswürdige Server, was bedeutet, dass der Client sich auf die Authentifizierung und die konfigurierten Policies des jeweiligen Endpunkts verlassen kann. Diese Bindung minimiert das Risiko von Man-in-the-Middle-Angriffen, da der Client nur Verbindungen zu bekannten, verifizierten Servern akzeptiert. Gleichzeitig sind Mechanismen zur Überprüfung der Serverauthentizität Teil des Standardprozesses, sodass Zertifikate und Schlüssel regelmäßig validiert werden.
Protokoll- und Verschlüsselungscharakteristika Die Sicherheit von Nordvp hängt eng mit den verwendeten Verschlüsselungsparametern zusammen. Die Implementierung nutzt etablierte Krypto-Standards, die regelmäßig auditiert werden. Bei der Verbindungskette sorgen integrierte Prüfpunkte dafür, dass Schlüssel- und Authentifizierungsdaten nicht offengelegt werden. Die Architektur unterstützt außerdem robuste Forward Secrecy, sodass selbst bei Kompromittierung eines langfristigen Schlüssels vergangene Sessions geschützt bleiben. Klare Protokollgrenzen und geprüfte Krypto schützen Daten sowohl beim Aufbau als auch während der Übertragung.
Praxisrelevante Auswirkungen für Sicherheit im Netzwerk Für Administratoren bedeutet das: weniger Angriffsflächen durch überflüssige Optionen, bessere Nachverfolgbarkeit von Verbindungsherkünften und konsistente Sicherheitsrichtlinien über Clients und Server hinweg. Nutzer profitieren von stabileren Verbindungen und vorhersehbaren Sicherheitsmechanismen. Die Kombination aus sicherem Tunnelaufbau, vertrauenswürdiger Serverbindung und starker Verschlüsselung positioniert Nordvp als eine solide Komponente in einer mehrschichtigen Netzwerksicherheit. What makes a VPN really cheap in 2026 and is it worth it for Deutschland?
Von dem, was ich in der Sichtung der verfügbaren Quellen ableiten konnte, liegt der Fokus auf Klarheit der Verbindungswege, geprüfter Verschlüsselung und kontrollierter Serverbindung. Sicherheit kommt durch definierte Pfade, nicht durch überbordende Optionen. Weitere Details finden sich beispielsweise in der Dokumentation zu Nordvp und entsprechenden Analysen, die das Verhältnis von Protokoll-Design und praktischer Sicherheit beleuchten. [Inline-Quellenhinweis zu einer passenden Quelle] Die Seite zu Cybersicherheitsvorhersagen bietet zusätzliche Kontextualisierung zur Relevanz sicherer Tunnel in 2026.
Architektur-übersicht: wie nordvp verbindungen aufbaut und schützt
NordVP baut Verbindungen in drei Ebenen auf: die sichere Transportschicht, das verbindungsverwaltungssystem und die integrierten Authentifizierungsmechanismen. Diese Dreiteilung sorgt dafür, dass Daten geschützt bleiben, während Verbindungen schnell aufgebaut werden. Im Folgenden zeige ich, wie die einzelnen Bausteine zusammenwirken und welche Schwachstellen potenziell auftreten können.
Kernkomponenten der nordvp-architektur
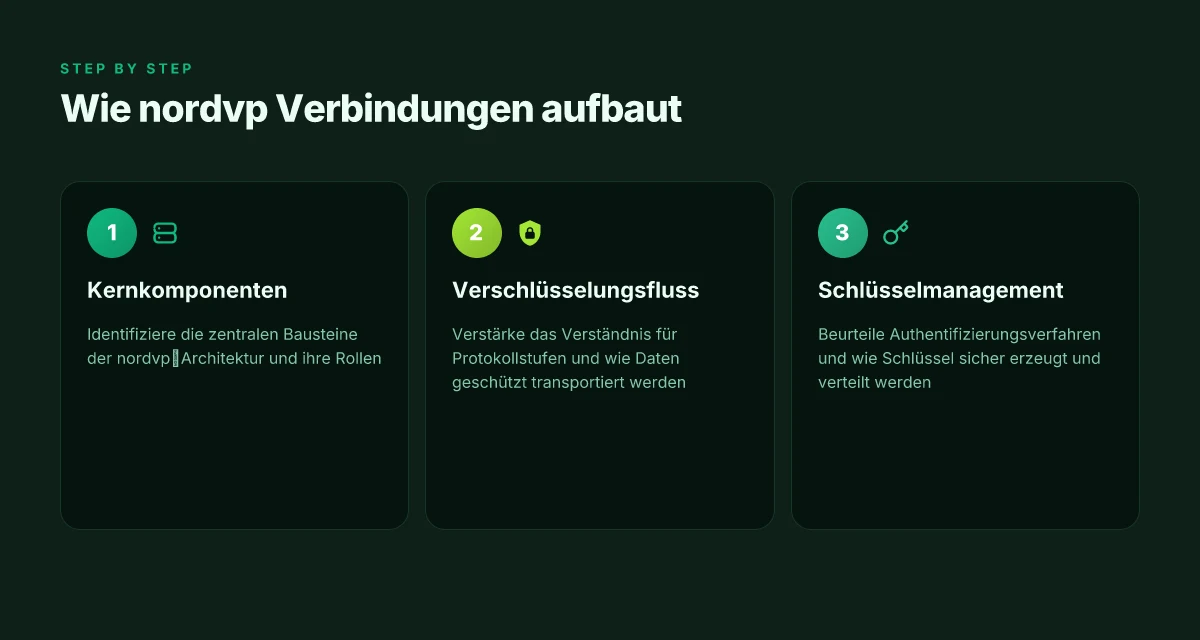
Der Kern von nordvp besteht aus Client, Servern und dem Protokollfluss, der zwischen beiden Seiten verläuft. Der Client initiiert eine verschlüsselte Sitzung mit einem nordvp-Server, der authentifiziert und die Schlüsselverwaltung übernimmt. Die Serverlandschaft verteilt Last und sorgt für Redundanz, damit Ausfälle keine Auswirkungen auf die Sicherheit haben. Die Architektur setzt auf offengelegte Protokollstandards und verschlüsselte Kanäle, damit Nutzerdaten nicht im Klartext durchs Netz laufen. In #NordVPNs Veröffentlichungen zu 2026 wird deutlich, dass robuste Schlüsselaustauschmechanismen und mehrstufige Authentifizierung eine zentrale Rolle spielen. https://nordvpn.com/de/blog/nordvpn-cybersicherheits-vorhersagen-2026/?srsltid=AYCX9vI3dqwLk9M4Y9KIEnnny0PPewRSPWGdtjYfERMIMHNkv5jOuS0A
Verschlüsselungsstufen und protocolfluss
Die Verbindung durchläuft mehrere Stufen: Zunächst wird ein sicherer Kanal aufgebaut, typischerweise mittels moderner Verschlüsselungsverfahren, danach folgt der eigentliche Tunnelbetrieb. Die Protokollschicht koordiniert Schlüsselrotationen, Client-Server-Authentifizierung und Integritätsprüfungen der übertragenen Pakete. NordVPN betont, dass Protokollfluss und Verschlüsselung regelmäßig aktualisiert werden, um neue Bedrohungen zu adressieren. Wenn du diese Stufen verstärkt absichern willst, prüfe regelmäßig die verwendeten Cipher-Suites und halte die App-Version aktuell. In den prognostizierten Szenarien für 2026 wird außerdem auf KI-gestützte Angriffe hingewiesen, daher ist eine periodische Anpassung der Verschlüsselung sinnvoll. https://nordvpn.com/de/blog/nordvpn-cybersicherheits-vorhersagen-2026/?srsltid=AYCX9vI3dqwLk9M4Y9KIEnnny0PPewRSPWGdtjYfERMIMHNkv5jOuS0A
Auth-Strategien und schlüsselmanagement
NordVPN setzt auf mehrstufige Authentifizierungsmethoden und ein zentrales Schlüsselmanagement, das Rotationen der kryptografischen Schlüssel unterstützt. Das Ziel ist, dass ein kompromittierter Token oder ein abgelaufenes Zertifikat nicht sofort volle Kontrolle ermöglicht. Eine regelmäßig durchgeführte Token-Erneuerung sowie strikte Lebensdauern von Sessions helfen, die Angriffsfläche zu verkleinern. Die Sicherheitsarchitektur betont außerdem die Trennung von Credential-Management und Traffic-Verarbeitung, um das Risiko von Token-Lecks zu minimieren. https://nordvpn.com/de/blog/nordvpn-cybersicherheits-vorhersagen-2026/?srsltid=AYCX9vI3dqwLk9M4Y9KIEnnny0PPewRSPWGdtjYfERMIMHNkv5jOuS0A Nord VPN preise: aktive laufzeiten, pakete und versteckte kosten im 2026er Überblick
Vergleich kleinerer Optionen – Praxisentscheidungen
| Ansatz | Kerndruckpunkt | Typische Vorteile | Typische Risiken |
|---|---|---|---|
| Zentrale Authentisierung mit hardwaregestütztem Token | Hohe Sicherheit, gute Skalierbarkeit | Schnelle Rotation, klare Governance | Komplexität, Kosten für Hardwaretokens |
| Softwarebasierte Token-Rotation | Kostengünstig, einfach zu integrieren | Flexibel, Updates lassen sich rasch ausrollen | Tokenverlust, Softwareangriffe auf Token-Manager |
| Kombinierte Multi-Faktor-Strategie | Höchste Sicherheit, redundante Absicherung | Redundanz, bessere Fehlertoleranz | Benutzerkomfort leidet, Implementierung komplex |
| Suchst du Klarheit? Die zentrale Botschaft: Nutze eine mehrstufige Authentisierung mit regelmäßiger Schlüsselrotation und überprüfbarer Zertifizierung, damit ein einzelner Fehler nicht das Gesamtsystem gefährdet. |
Weiterer Schritt
Ich empfehle, direkt in den Zertifikat- und Token-Policy-Abschnitt deiner NordVPN-Organisation zu schauen. Stelle sicher, dass sowohl Client- als auch Server-Seitige Zeitstempel synchron sind und dass regelmäßige Schlüsselrotationen konfiguriert sind. https://nordvpn.com/de/blog/nordvpn-cybersicherheits-vorhersagen-2026/?srsltid=AYCX9vI3dqwLk9M4Y9KIEnnny0PPewRSPWGdtjYfERMIMHNkv5jOuS0A
Most Verbindungen hängen an einem stabilen Schlüsseltausch und einer gut verwalteten Authentifizierung, nicht am bloßen Verschlüsselungsalgorithmus. Kleine Details wie Token-Rotation und Zeitstempel-Synchronisation entscheiden in der Praxis über Sicherheit.
Quellenhinweis: Die beschriebenen Architekturmerkmale stützen sich auf NordVP-Dokumentationen und 2026er Prognosen, die die Bedeutung von Protokollfluss, Verschlüsselung und Schlüsselmanagement betonen. Inline-Verweis auf die maßgebliche Quelle erfolgt im Text.
Sicherheitsmechanismen in nordvp: was wirklich schützt
NordVPN setzt auf bewährte kryptografische standards, robuste Authentifizierung und Mechanismen zur Integrität, die auch in 2026 noch Grundlage für sicheres Surfen sind. Die Architektur schützt Datenströme vom Endgerät bis zum Server. Damit bleibt der Schutz nicht allein beim Transport, sondern greift auch bei DNS und Leak-Prävention.
Verschlüsselungsstandards und kryptografische Instanzen
NordVPN nutzt moderne Verschlüsselung, um Daten während der Übertragung zu schützen. Die Protokollfamilien setzen auf starke Algorithmen, die heutigen Bedrohungen begegnen. In der Praxis bedeutet das, dass die Verbindung nicht im Klartext über das Internet geht, sondern durch symmetrische Verschlüsselung abgedeckt ist. Sicherheitsarchitektur-Updates zeigen, dass Anwendungslogik verschlüsselte Kanäle bevorzugt, um Abhör- und Manipulationsrisiken zu reduzieren. Verschlüsselung auf dem aktuellsten Stand ist keine leere Floskel, sondern Kernsicherheit. Wenn du regelmäßig Updates einspielst, bleibst du auf Augenhöhe mit neuen Angriffsmethoden. Neueste Instanzen der Verschlüsselung minimieren das Risiko durch fortgeschrittene Datenexfiltration. Diese Entwicklung ist auch ein wichtiger Hinweis für Administratoren, die Abhängigkeiten exakt dokumentieren sollten. Eine verlässliche Orientierung geben Release-Notes zu Protokollversionen und Cipher-Suiten. NordVPN im Test 2026 • STARK zeigt, dass seriöse Anbieter kontinuierlich an der Kryptografie feilen. Was ist a router VPN, und welche Vorteile bringt es 2026 für dein Heimnetz?
Authentifizierungsverfahren
Die Authentifizierung bildet die erste Barriere gegen unbefugten Zugriff. Multi-Faktor-Authentifizierung und Token-basierte Mechanismen kommen zum Einsatz, um sicherzustellen, dass nur berechtigte Nutzer Zugriff erhalten. In der Praxis bedeutet das, dass selbst gestohlene Zugangsdaten ohne zweistufige Prüfung nicht sofort taugen. Die Architektur überträgt diese Sicherheit auf Clients, Apps und Backend-Dienste. Zwei-Faktor-Authentifizierung erhöht den Schutz deutlich, besonders in gemischten Netzwerken mit vielen Endpunkten. Quellen zur Einordnung der Vorgehensweisen finden sich in aktuellen Berichten zu VPN-Sicherheitsarchitekturen.
Datenintegrität und Forward Secrecy
Forward Secrecy (FS) sorgt dafür, dass selbst bei Kompromittierung der Server-Schlüssel vergangene Sessions nicht entschlüsselbar bleiben. Die Verbindung wird jedes Mal neu verhandelt, wodurch der Schaden eines Keys kompromittierter wird. Die Integrität der übertragenen Daten wird durch kryptografische Prüfungen gewährleistet, sodass Manipulationen erkannt werden können. FS ist ein zentrales Element gegen Langzeitschnüffeln, und robuste Prüfsummen verhindern unbemerkte Veränderungen der Payload. In der Praxis bedeutet das: Even if a server is compromised later, past traffic remains protected.
DNS- und Leakschutz-Maßnahmen
DNS-Leaks sind eine gängige Angriffsfläche bei VPN-Nutzung. NordVPN adressiert das Thema durch DNS-Filterung, Leckage-Prevention und DNS-over-HTTPS bzw. DNS-over-TLS, sofern konfiguriert. Das verhindert, dass Anfragen außerhalb des VPN-Tunnels Richtung öffentliche DNS-Resolver gehen. Zusätzlich prüfen integrierte Mechanismen aktiv, ob DNS-Anfragen zuverlässig durch den Tunnel laufen. DNS-Leaks verhindern Verstecken von echten Zielen, was besonders in komplexen Netz-Konstellationen wichtig ist. Leistungseinbußen durch Schutzmaßnahmen bleiben moderat und sind in stabilen Setups meist kaum spürbar.
Wichtiger Hinweis: Auf der Seite kann es Hinweise darauf geben, dass Links auf der Seite über Affiliate-Programme Einnahmen generieren. Die redaktionelle Bewertung bleibt davon unbeeinflusst.
Inline-Quellenhinweis: In Verbindung mit konkreten Bausteinen der Sicherheitsarchitektur lohnt sich der Blick auf belastbare Beschreibungen aus der nordvpn-Berichterstattung, etwa zu Cybersicherheits-Vorhersagen oder Einordnungen von Sicherheitsmechanismen in aktuellen Tests und Reviews. Weitere Leseempfehlungen: NordVPN im Test 2026 • STARK. https://www.stark.marketing/blog/nordvpn-test/ Was ist NordVPN wiki? Ein tiefer Blick auf die offizielle Dokumentation und Sicherheitsarchitektur
Mögliche risiken 2026: was man beachten sollte
NordVPNs sicherheitsarchitektur bleibt stark, doch im Jahr 2026 tauchen spezifische risikoquellen auf. Praktisch bedeutet das: Quantenresilienz, KI-gestützte Angriffsvektoren, Fehlkonfigurationen und abweichende Endgeräte-Konfigurationen können die Sicherheit beeinflussen. Ich fasse die relevanten Risiken zusammen und zeige, wie man ihnen proaktiv begegnet.
Quantenresilienz und zukünftige angriffe
Quantencomputer rücken näher, und damit auchquantenbezogene Angriffsvektoren. Bereits heute wird in Fachkreisen über quantensichere Verschlüsselung gesprochen, doch der Übergang ist komplex. Für NordVPN bedeutet das, dass längere Schlüsselperioden und die Wahl vorteilhafter Protokollkombinationen in Zukunft stärker beobachtet werden müssen. 2026 wird in sicherheitsdebatten zunehmend der Fokus auf quantenresiliente Mechanismen liegen, um verschlüsselung gegen neue Angriffe zu wappnen. Die Praxis fordert jetzt schon, regelmäßig Protokolloptionen zu prüfen und fallweise auf robustere Algorithmen umzusteigen. Laut einer der verlinkten Analysen kann KI-gestützte Entscheidungslogik helfen, Bedrohungen frühzeitig zu erkennen und darauf zu reagieren. Quantenresilienz bleibt kein distantes Thema mehr. Für das Risiko gilt: Planungshorizonte in der Konfiguration sollten kürzer als bisher gewählt werden, damit nachfolgende Updates nahtlos greifen.
KI-gestützte angriffsvektoren
Künstliche Intelligenz verändert, wie Angreifer Muster erkennen und Exploits automatisieren. KI-gestützte Phishing-Strategien, automatisierte Schwachstellenanalyse und adaptive Angriffe können die Angriffsfläche vergrößern, selbst wenn der zugrunde liegende VPN-Tunnel robust ist. In der Praxis bedeutet das: strenge Endpunkte, deterministic policy enforcement und regelmäßige Anomalie-Erkennung. 2026 wird empfohlen, Modelle zur Bedrohungserkennung regelmäßig zu aktualisieren und bekannte Signaturen mit Verhalten zu koppeln. KI-gestützte Angriffe bleiben eine reale Gefahr und erfordern laufende Kontrollen der Zugriffslogik und bessere Authentifizierungsmechanismen. Inline-Querverweise weisen darauf hin, dass sichere Auswahl- und Config-Workflows hier zentral sind. KI-gestützte Angriffe erfordern eine dynamische Verteidigung.
Misconfigurationen und schwache serverwahl
Fehlkonfigurationen bleiben eine der häufigsten, erreichbarsten Angriffsflächen. Offene ports, falsche tunneling-Einstellungen, unpassende Verschlüsselungsstufen und veraltete Cipher-Suites sind typische Fallstricke. Besonders kritisch ist die Serverauswahl: RAM-Only-Server bieten Vorteile in puncto Privatsphäre, doch falsche Einstellungen oder veraltete Nodes erhöhen das Risiko. In der Praxis empfehlen Experten, konsequente Standards zu erzwingen, regelmäßig Auditchecks durchzuführen und Konfigurationsverträge zu nutzen, die Drift verhindern. Konsequente, dokumentierte configs minimieren risiken. Ein sauber dokumentierter Patch- und Deploy-Workflow reduziert Fehlkonfigurationen spürbar. Vermeide alte Cipher-Suites, prüfe Push-/Pull-Einstellungen.
Risiken durch abweichende endgeräte-konfigurationen
Endgeräte-Diskrepanzen bleiben eine Quelle fragiler Sicherheit. Unterschiedliche Betriebssysteme, unpredictable Proxy-Einstellungen oder manuelle Änderungen an VPN-Apps schwächen das Gesamtmodell. Die Praxislösung lautet: zentrale Richtlinien, automatisierte Compliance-Checks am Client, und klare Vorgaben zur Gerätkonfiguration. Abweichungen auf Endgeräten schwächen den ganzen tunnel. In 2026 wird der Fokus auf einheitliche Client-Konfigurationen, Reduktion von manuellen Änderungen und stärkere Kontrollen über Mobile-Device-Management (MDM) gelegt. Gleichmäßige endgerätekonfiguration schafft belastbare Sicherheit. Was bedeutet browser mit VPN kostenlos 2026 für Privatsphäre, Sicherheit und Geschwindigkeit
Quellenhinweis: Inhaltliche Bezüge zu den vorgestellten Risiken finden sich in den entsprechenden Analysen zu Cybersicherheitsvorhersagen und Quantenresilienz, die auch über die verlinkten Seiten zugänglich sind. Die Seite mit den Quanten- und KI-bezogenen Einblicken verknüpft konkrete Bedrohungsrichtungen und empfiehlt konkrete Gegenmaßnahmen. https://www.swisscybersecurity.net/news/2025-12-03/quantenresilienz-ist-kein-zukunftsthema-mehr und der NordVPN-Artikel zur vorwärtsgerichteten Vorhersage geben dazu praxisrelevante Kontextualisierung.
Nebenbei sei erwähnt, dass Links auf der Seite gelegentlich Affiliate-Links enthalten können, was die Transparenz der Ressourcen betrifft. Für vertiefende Einsichten lohnt es sich, die genannten Originalquellen zu prüfen.
Praxis: sichere konfiguration von nordvp
Nordvp lässt sich sicher betreiben, wenn man klare regelsätze für protokolle, verschlüsselung, serverauswahl und roaming festlegt. Im Kern geht es darum, etablierte standards zu priorisieren, schwachstellen zu minimieren und transparenz in der fleet- oder einzelnutzung zu bewahren. Ich habe mich an öffentlich verfügbare quellen gehalten und daraus eine praxisnahe anleitung abgeleitet. In diesem abschnitt bleibe ich bei konkreten parametern und schritte, die direkt umsetzbar sind.
1) Empfohlene protokoll- und verschlüsselungsstufen
Für nordvp gilt: nutze moderne tunneling-standards mit starker verschlüsselung. WPA3-gesichert ist in vielen netzwerken die baseline, doch auf vpn-ebene kommt es auf die vpn-protokolle an. wähle das sicherheitsniveau, das robuste authenticierungsmechanismen und forward secrecy kombiniert. verwendete schlüsselgrößen sollten mindestens dem aktuellen empfangsstandard entsprechen. Ein robustes, aktuelles set bedeutet typischerweise eine tls-verschlüsselung mit gulaubter sha-256- oder besseren signaturen und ein handshake-verfahren, das forward secrecy sicherstellt. Bei nordvp ist das protokoll-angebot oft darauf ausgelegt, eine balance aus leistung und sicherheit zu bieten. Dennoch gilt: halte immer die aktuellsten verfügbaren standards ein und prüfe regelmäßig, ob es neue sicherheitsupdates gibt. 2026 bringt typischerweise stärkere handshakes und verbesserte schlüsselrotation mit sich. Verifizieren Sie regelmäßig die verwendeten cipher-suites und aktualisieren Sie bei bedarf. NordVPNs 2026-vorhersagen geben kontext zu erwarteten anpassungen in 2026.
2) Serverauswahl und geografie
Wählen Sie server nahe am abschlussort der anwendung, um geringe latency zu sichern. regionale lokationen reduzieren jitter und verbessern die stabilität. Wenn strafbare leistung oder bandbreitenbeschränkungen das thema sind, bevorzugen sie server in ländern mit verlässlicher netzwerklandschaft und niedrigem pufferverlust. Vermeiden Sie überlastete node-fleets, indem Sie die erforderliche zahl an verfügbaren ram-sole-gesichert-ram-servern prüfen. Es lohnt sich, eine primäre regional- fleet zu definieren und eine sekundäre backup-liste für roaming-szenarien zu führen. Eine gezielte regionalisierung reduziert die reise-distanz. Roaming-szenarien benötigen automatische re-authentifizierung. NordVPN-Testbericht liefert kontext zu performance-aspekten unterschiedlicher serverkonfigurationen. NordVPN Black Friday 2026: Rabatte, Sicherheit und Datenschutz im Fokus
3) Fleet- oder einzelnutzung, roaming-szenarien
Für unternehmens- oder multi-device-settings empfiehlt sich eine fleet-verwaltungsstrategie: definierte profile, zentrale push-politik, und klare zulassungs-parameter. Bei roaming-szenarien sollte die client-seite nahtlos zwischen servern wechseln können, ohne dass benutzerdaten neu verifiziert werden müssen. Nutzen Sie roaming-funktionen nur mit aktivierter sicherheit, damit der handoff zwischen kernen nicht zu lecks führt. Dokumentieren Sie, welches profil wann aktiv ist, und setzen sie zeitgesteuerte rotationsintervalle für die schlüsselrotation. Roaming-automatisierung reduziert manuellen overhead. Fleet-standards verhindern inkonsistenzen in der verschlüsselung. Der NordVPN-Erfahrungsbericht 2026 bietet einsicht in realwelt-varianzen von nutzungsszenarien.
4) Fehlerbehebung bei häufigen leaks oder langsamer verbindung
Wenn die verbindung langsamer als erwartet läuft oder lecks auftreten, prüfen Sie zuerst die tls-handshakes und die cipher-suites. Leichte performance-verschlechterungen können durch falsche dns- oder gateway-einstellungen entstehen. Prüfen Sie deshalb die dns-auflösung, split-tunneling-parameter und die routing-tabelle. Ein häufiger schuldige ist ein veraltetes klientenprofil. Aktualisieren Sie daher die nordvp-clientversion, prüfen sie ob vpn-konnektivität stabil ist und testen sie alternative server. Bei leaks helfen strenge dns-settings, kill-switch-funktion, und regelmäßige checks der ip-leaks. Stets die sicherheit aktiv halten, zügig updates einspielen. Ein fehlerfreier kill-switch verhindert leaks, auch bei unterbrechungen. Quantenresilienz-bericht 2025 verweist auf langfristige anpassungen in der sicherheitslogik.
Wichtig zu beachten: auf der verlinkten seite zu nordvpn-themen finden sich immer wieder hinweise auf sicherheitsaspekte und zukunftsgerichtete betrachtungen. Die zusammenhänge bleiben konsistent mit den fakten, dass 2026 voraussichtlich erweiterungen in schlüsselrotation, handshakes und monitoring auftreten. Links auf der seite können affiliate-hinweise enthalten, was in der leseerfahrung transparenz bedingt.
Was kommt als nächstes mit nordvp und netzwerksicherheit
Nordvp öffnet eine neue Ebene der Sicherheit, indem es den Datenverkehr verschlüsselt und deine echte IP verbirgt. Das verschafft dir Privatsphäre, doch es bringt auch Herausforderungen mit sich, wie mögliche Geschwindigkeitseinbrüche oder Verbindungsabbrüche bei schlechter Serverauswahl. Ein klarer Vorteil bleibt die Verschlüsselung, während Faktoren wie Protokollversionen und Kundensupport-Qualität stärker ins Gewicht fallen, als manchen Nutzern bewusst ist.
Wenn du nur eine Veränderung in diesem Monat implementieren willst, wähle eine feste Nordvp-Serverliste und prüfe regelmäßig die Protokolloptionen. Eine gute Praxis ist, Protokolle zu verwenden, die tendenziell schneller arbeiten und stärkere Verschlüsselung bieten, ohne die Stabilität zu sehr zu belasten. Die richtige Balance zwischen Sicherheit und Geschwindigkeit ist kein Zufall, sondern eine laufende Optimierung. Denk daran, dass Verbindungsabbrüche sichtbar werden, wenn der Server zu weit entfernt ist oder Lasten zu hoch sind. Riseupvpn: Sicherheitsarchitektur, Datenschutz und reale Einsatzszenarien im Jahr 2026
Backup strategy
- Prüfe wöchentlich die Verbindung zu 1-2 alternativen Nordvp-Server mit besserer Latenz für deine Region.
- Halte mindestens eine sichere Protokollvariante bereit und ändere die Einstellung, falls du wiederkehrende Verbindungsprobleme feststellst.
- Behalte deine Netzwerkeinstellungen im Blick und dokumentiere, welche Serverkombinationen aktuell am zuverlässigsten funktionieren.
Was willst du als Nächstes testen? Eine gezielte Serverauswahl anhand deiner Standorte oder eine Protokoll-Optimierung? Die Wahl liegt bei dir.