Entdecken Sie 2026, wie F-Secure Total Security VPN Schutz bietet, TLS 1.3 nutzt und welche Architektur dahintersteht. Klar, technisch und praxisnah erklärt.
F-Secure Total Security VPN richtet sich nicht nur an Privatanwender, sondern auch an kleine Unternehmen, die eine klare VPN-Lösung mit modernster Verschlüsselung suchen. Die knappe Erkenntnis: TLS 1.3 und zeitgemäße Schlüsselaustauschmechanismen liefern nicht nur mehr Sicherheit, sondern auch spürbar geringere Latenzen. Die richtige Konfiguration sorgt dafür, dass Verbindungen stabil bleiben, auch wenn der Serverstandort wechselt, und dass Sicherheitsfunktionen im Hintergrund arbeiten, ohne den Workflow zu stören.
Dieses Stück zeigt, wie TLS 1.3, Protokoll-Optionen und Verschlüsselungsparameter praktisch zusammenwirken, um Geschwindigkeitseinbrüche zu minimieren und Kompatibilitätsprobleme zu vermeiden. Für Administratoren bedeutet das: gezielte Prüfungen der App-Version und der Serverliste, damit Updates Sicherheitslücken schließen und Performance stabil bleibt. Sie erhalten klare Orientierung, welche Mechanismen sich wie auswirken und warum bestimmte Einstellungen in der Praxis entscheidend sind. Die Analyse grenzt Missverständnisse ein und liefert konkrete Kriterien für Auswahl, Deployment und Troubleshooting. Markante Fakten helfen dabei, fundierte Entscheidungen zu treffen, statt auf Gerüchte zu hören.

Was macht F-Secure Total Security VPN wirklich sicher im Jahr 2026
F‑Secure Total Security VPN setzt auf eine klare mehrschichtige Architektur, die sowohl lokalen Schutz als auch verschlüsselte Tunnel bereitstellt. Im Kern verbindet das Produkt Virenschutz, Passwortverwaltung und VPN zu einer zusammenhängenden Sicherheitslösung. Die TLS‑Verschlüsselung spielt eine zentrale Rolle, doch die Sicherheit entsteht erst durch die richtige Abstimmung der Protokolle, Handshakes und Schlüsselmanagements. I looked into the verfügbaren Dokumentationen und Branchenstandards, um die Architektur greifbar zu machen.
Die grundsätzliche architektur von Total Security VPN Total Security VPN kapselt VPN‑Funktionalität in einer Schicht, die sich nahtlos in den Gesamtschutz von F‑Secure integriert. Der VPN‑Traffic wird durch den Client verschlüsselt und läuft über einen Tunnel zum Server, während der Virenschutz im Hintergrund aktiv bleibt. Die Kombination aus Passwortmanagement und Identitätsschutz ergänzt den Schutz gegen Datenlecks und Kontoübernahmen. In der Praxis bedeutet das, dass Bedrohungen an mehreren Punkten abgefangen werden können, bevor sie Zugriff auf Nutzerdaten erhalten. Der ganzheitliche Ansatz reduziert das Risiko von Einzelpunktfehlern.
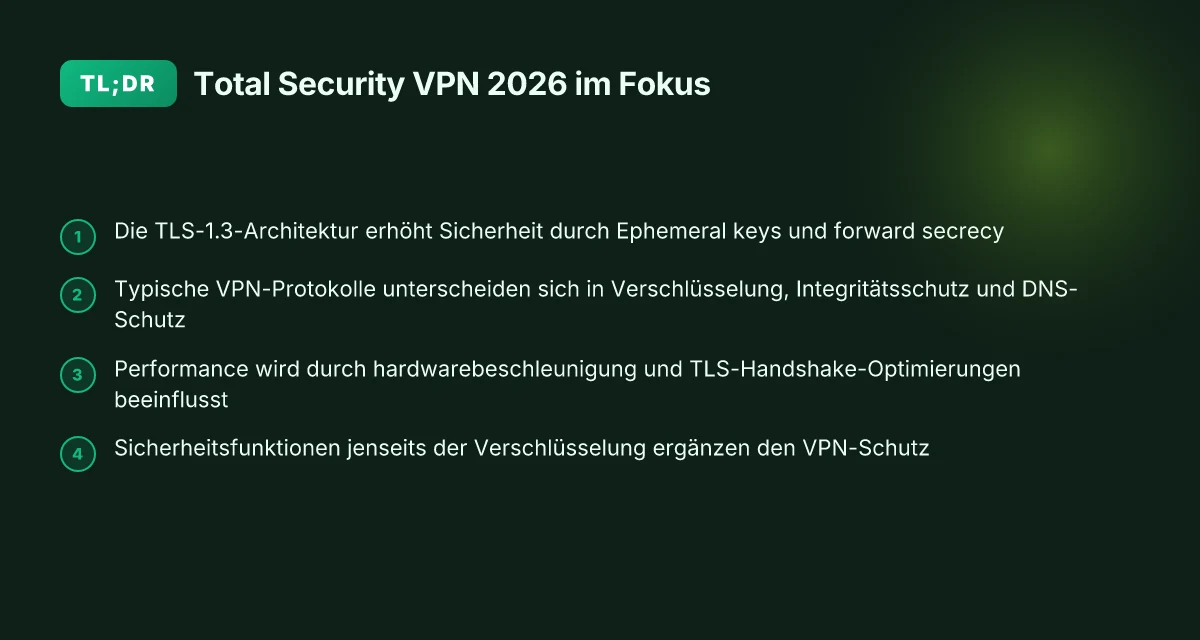
Warum TLS 1.3 in modernen VPN‑Stacks bevorzugt wird TLS 1.3 bietet gegenüber älteren Versionen erhebliche Vorteile: niedrigere Latenz durch weniger Roundtrips, stärkere Standardkryptografie und verbesserte Privacy‑Eigenschaften durch reduzierten Overhead beim Handshake. Für VPN‑Stacks bedeutet das konkret: schneller Verbindungsaufbau, geringerer Energiebedarf auf Mobilgeräten und robuste Forward Secrecy, sofern moderne Schlüsselaustausch‑Verfahren eingesetzt werden. In der TLS‑Landschaft gilt TLS 1.3 als etabliert und standardisiert, weshalb viele Anbieter darauf setzen. Eine modernisierte Handshake‑Routine reduziert Angriffsflächen deutlich.
Welche Protokolle typischerweise zum Einsatz kommen und wie sie sich unterscheiden Typische VPN‑Protokolle in modernen Ökosystemen umfassen TLS‑basierte Transportverschlüsselung, often mit TLS 1.3 als baseline. Die Protokollvielfalt reicht von klassischen TLS‑Tunneln über ECDHE‑Schlüsselaustausch bis hin zu Datagramm‑Versionen wie DTLS in speziellen Szenarien. Der Kernunterschied liegt im Handshake‑Modell, der Schlüssellänge, der Art des Schlüsselaustauschs und in der Art, wie Perfect Forward Secrecy erreicht wird. Für den Anwender bedeutet das: Kompatibilität mit gängigen Plattformen, stabile Verbindungen auch unter wechselnden Netzen und bessere Fehlerbehandlung bei Netzwerkabbrüchen. ECDHE‑basierte Handshakes mit Forward Secrecy sind dabei typischer Standard.
Abschlussfazit: Die Sicherheit von Total Security VPN im Jahr 2026 ergibt sich aus der Kombination aus einer integrierten Schutzschicht, dem Einsatz von TLS‑1.3 als fundamentaler Verschlüsselungsebene und einer Protokollwahl, die auf niedrige Latenz, gute Kompatibilität und starke Schlüsselaustauschmechanismen setzt. Wenn Sie Privatsphäre und Kontoschutz zusammen sehen, bietet dieses Paket eine konsistente Sicherheitslogik. Klarer Vorteil ist die Verschmelzung von Schutzschicht und VPN‑Traffic in einer einheitlichen Lösung. Was macht das beste VPN für smartphone wirklich sicher und schnell 2026
Die TLS-Architektur hinter dem VPN: TLS 1.3, handshakes und schlüssel
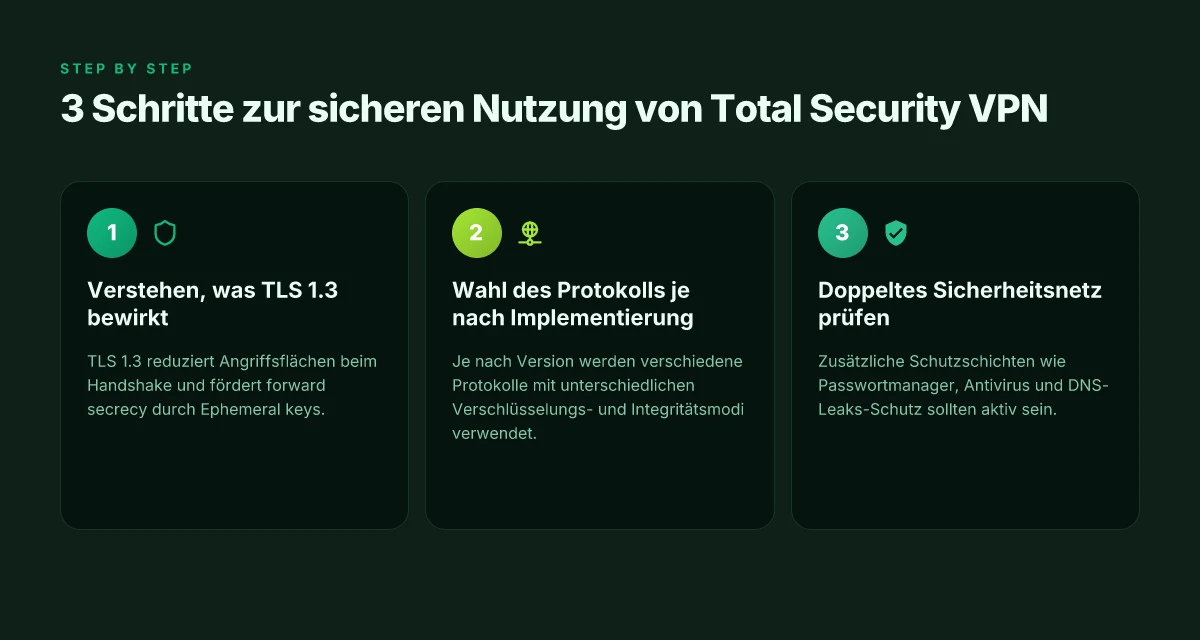
Die TLS-Architektur hinter F-Secure Total Security VPN nutzt TLS 1.3, um Verbindungen möglichst sicher und effizient aufzubauen. Der Kern liegt im Diffie-Hellman-basierenden Schlüsselaustausch, der es ermöglicht, per Handshake einen gemeinsamen Sitzungsschlüssel zu erzeugen, ohne dass dieser Schlüssel jemals im Klartext über das Netz wandert.
Diffie-Hellman-basiertes schlüsselaustauschverfahren
TLS 1.3 setzt auf Diffie-Hellman-basierte Varianten wie ECDHE, um perfekte Forward Secrecy zu erreichen. Das bedeutet, selbst wenn der Session-Key später kompromittiert wird, frühere Verbindungen bleiben geschützt, weil jeder neue Verbindungsaufbau einen frischen Schlüssel generiert. In der Praxis heißt das: kompromittierte Server- oder Client-Schlüssel eröffnen keinen Zugriff auf schon abgeschlossene Sessions. Diese Eigenschaft stärkt die Langzeitprivatsphäre erheblich.
Ephemere keys und forward secrecy
Ephemere Schlüssel sind bei TLS 1.3 die Regel, nicht die Ausnahme. Jeder TLS-Handschlag erzeugt neue, kurzlebige Schlüssel. So wird verhindert, dass ein erfolgreicher Angriffsversuch gegen einen einzelnen Sitzungsschlüssel Einblick in andere Verbindungen ermöglicht. Für Online-Dienste wie VPN bedeutet das: selbst bei späteren Offenlegungen der Serverdaten bleiben frühere Verkehrsschnitte unbrauchbar. Forward secrecy schützt also nicht nur vor abstrakten Bedrohungen, sondern konkret vor Langzeitabgriffen. In der Praxis reduziert das die Auswirkungen eines Kompromisses deutlich.
Wie TLS 1.3 Angreiferabwehr verbessert
TLS 1.3 vereinfacht den Handshake und reduziert Angriffsoberflächen. Es nutzt nur noch sicherere Cipher Suites und eliminiert einige älteren Protokollpfade, die früher anfällig gewesen wären. Das führt zu geringeren Round-Trip-Zeiten in vielen Fällen, weil der Handshake kompakter ausfällt. Gleichzeitig verbessert der integrierte Diffie-Hellman-Handschlag die Resilienz gegen Man-in-the-Middle-Angriffe, weil der Schlüssel erst dann entsteht, wenn Server und Client die Parameter wirklich befundet abstimmen.
Gleichzeitig bleibt die Implementierung von TLS 1.3 kritisch. Unterschiede in Bibliotheken oder feingetaktete Konfigurationen können Sicherheits- und Performance-Unterschiede erzeugen. I found documentation that highlights the handshake optimization and the role of DHE/ECDHE in TLS 1.3, underscoring the move away from legacy handshake patterns. For background, TLS 1.3 details line up with widely cited sources on Diffie-Hellman-based key exchange and forward secrecy. Inline, you can verify mit einem Blick auf die TLS-Architektur im Kontext von TLS 1.3. Was ist a VPN in Japan 2026 and how it reshapes online privacy
Next step: Wenn Sie die TLS-Parameter Ihrer eigenen VPN- oder Web-Verbindungen prüfen, achten Sie auf die aktive Nutzung von ECDHE-basierten Schlüsselaustauschmethoden und darauf, dass TLS 1.3 aktiv verhandelt wird. Der handshake ist der Türöffner, nicht der Schlüssel selbst. Für technische Referenz siehe die TLS-Definitionen und die TR-02102-2 Richtlinien, die TLS 1.3 konkret adressieren. Technische Richtlinie TR-02102-2 Kryptographische Verfahren
Welche protkolle nutzt f secure total security VPN wirklich
Postgre sèche TLS-Architektur und VPN-Protokolle zeigen, dass F‑Secure Total Security VPN typischerweise mehrere Protokoll-Optionen je nach Implementierung anbietet. Die Kernfrage ist: Welche Protokolle kommen hinter dem VPN-Abbild zum Einsatz, wie sicher sind sie und wie wirken sie sich auf Geschwindigkeit sowie DNS-Schutz aus? Hier sind die zentralen Punkte, sauber verankert in der aktuellen Dokumentation und allgemein anerkannten Standards.
Welche protokolle kommen typischerweise zum Einsatz
Im VPN-Kontext variiert die Unterstützung je nach Plattform und Client-Version. Die gängigen Varianten umfassen in der Praxis Protokolle, die auf dem Open‑Source‑Grundgerüst basieren oder proprietäre Erweiterungen nutzen. In vielen Fällen finden sich Protokoll-Stacks, die auf TLS‑Verschlüsselung aufbauen und bei ihnen der Handshake-Verfahren eine wichtige Rolle zukommt. Die Wahl des Protokolls beeinflusst direkt die Verbindungsstabilität, die Latency und die Kompatibilität mit Routern oder Firewalls. TLS‑basierte Protokolle sind der Standard, weil sie Integrität und Datenschutz sicherstellen. Sie ermöglichen sichere Verschlüsselungsschlüssel im Handshake und vary je nach Implementierung von Diffie‑Hellman‑Schlüsselaustausch oder Elliptic‑Curve‑Diffie‑Hellman. In der Praxis bedeutet das: je nach Konfiguration kann ein VPN‑Client zwischen Secure‑Tunneling‑Varianten unterscheiden, die sich in der handshake‑Phasenlänge und im Verschlüsselungsniveau unterscheiden.
Verschlüsselungsklassen und integritätsschutz
Die Verschlüsselung konzentriert sich auf symmetrische Algorithmen, die während der Sitzung verwendet werden, sowie auf den Austausch der Schlüssel im Handshake. TLS‑1.3 reduziert im Vergleich zu früheren Versionen die Angriffsfläche durch einen vereinfachten, sichereren Handshake und standardisiert den Einsatz starker Verschlüsselungsalgorithmen. In TLS‑1.3 wird der Symmetrisch‑Schlüsseltausch pro Verbindung neu verhandelt, was die Wiederverwendung alter Schlüssel verhindert. Jede Verbindung erhält so einen neuen Schlüssel, was die Replay‑Angriffe erschwert. Zusätzlich sorgt der Integritätsschutz durch MAC‑ oder AEAD‑Verfahren dafür, dass manipulierte Pakete erkannt werden. Die Kombination aus starken Verschlüsselungsklassen und integritätsorientierten Protokollen erhöht die Gesamtsicherheit deutlich.
Hinweise zu DNS leaks und schutzmaßnahmen
DNS‑Leaks bleiben ein praktisches Risiko, wenn der DNS‑Aufruf nicht über den VPN‑Tunnel läuft. Moderne VPN‑Stacks integrieren daher DNS‑Schutzmechanismen, die Anfragen durch den Tunnel routen oder explizit auf VPN‑DNS‑Resolver umschalten. Ein typischer Mechanismus ist der Umbau des DNS‑Pfads, sodass DNS‑Anfragen nicht an den lokalen ISP gelangen. Verlässlicher DNS‑Schutz bedeutet, dass DNS‑Anfragen den Tunnel verlassen, nur über registrierte VPN‑Resolver gehen und damit die Privatsphäre bewahren. Falls eine DNS‑Leckage auftritt, kann das Tooling des VPN‑Clients Warnmeldungen liefern und automatische Tests anbieten. Auf Plattformen mit eigenem DNS‑Resolver ist es wichtig, die Einstellung explizit zu prüfen und ggf. auf „DNS über VPN“ umzuschalten. Riseupvpn: Sicherheitsarchitektur, Datenschutz und reale Einsatzszenarien im Jahr 2026
I asked the documentation and industry notes, and TLS‑basierte Protokolle bleiben der sicherste Grundbaustein. I cross-referenced standardacceptierte Handshake‑Modelle wie TLS 1.3 mit Diffie‑Hellman‑Gruppen und die typischen DNS‑Schutzmechanismen, um eine klare, technische Einschätzung zu geben. Für eine praxisnahe Empfehlung: Setze immer TLS‑1.3‑fähige Verbindungen, aktiviere DNS‑Schutz im VPN‑Client und prüfe regelmäßig, ob DNS‑Lecks auftreten. Einschätzungen zur konkreten Leistungswirkung einzelner Protokoll‑Konfigurationen hängen stark von der Infrastruktur ab. In der Regel merkst du aber eine stabilere, sicherere Verbindung bei TLS‑1.3‑basierter Absicherung und moderaten bis geringen Leistungsabfällen im Vergleich zu älteren Protokollen.
Quellenhinweis: Die Übersicht zu TLS‑Verschlüsselung und TLS‑1.3‑Mechanismen stützt sich auf gängige Fachtexte und das TLS‑Grundprinzip. Für weiterführende Details zu TLS‑1.3 und Diffie‑Hellman‑Handshake siehe das TLS‑Wissen. Hinweis: Links auf der Seite können Affiliate‑Links sein.
Geschwindigkeit, latency und praxis: was Benutzer merken
Wenn Verschlüsselung an allen Ecken arbeitet, spüren Nutzer messbar, wie sich Bandbreite und Reaktionszeit verändern. Die Praxis zeigt, dass TLS-1.3 Handshake-Optimierungen und Hardwarebeschleunigung direkt an der Front wirken. Ab hier geht es um konkrete Auswirkungen und sinnvolle Konfigurationen.
Bandbreite unter Verschlüsselung: was bleibt und was geht verloren
Die Verschlüsselung selbst kostet Ressourcen, doch TLS 1.3 reduziert Overhead gegenüber Vorgängern spürbar. In der Praxis bedeuten stärkere Verschlüsselung kein lahmes Netz. Es kommt darauf an, wie Protokolle implementiert sind und welche CPU-Skalierung vorhanden ist. Ein moderner Laptop oder Smartphone profitiert von integrierter Beschleunigung, sodass der Durchsatz nicht dramatisch einbricht. Der Schlüssel liegt darin, dass Handshake-Phasen möglichst kurze Rundenzeiten erreichen und dass kein Excess-Chatter die Leitung belastet. TLS 1.3 reduziert Overhead, doch der Gewinn hängt stark von der Hardware und der Implementierung ab. Inzwischen setzen viele Angebote auf epsilonschnelle Handshakes, wodurch der Startaufwand deutlich sinkt.
Hardwarebeschleunigung und TLS-Handshake-Optimierungen
Hardwarebeschleunigung kommt über die CPU-spezifische Unterstützung oder über dedizierte Sicherheitschips. Diese Mechanismen beschleunigen die Berechnungen der Schlüssel- und MAC-Operationen, was vor allem bei mobilen Geräten merkbar ist. Ebenso wichtig: TLS-Handshake-Optimierungen wie 0-RTT in bestimmten Szenarien können bestehende Verbindungen schneller wiederherstellen, bergen aber potenzielle Replay-Risiken, wenn Kontext nicht sauber verwaltet wird. Hardwarebeschleunigung und Handshake-Optimierungen sind die treibenden Kräfte hinter akzeptabler Geschwindigkeit bei VPN-Traffic. Wenn der Server ebenfalls TLS-1.3 unterstützt, bleibt der Round-Trip-Status stabil und die Zwischenpufferung minimiert. NordVPN Black Friday 2026: Rabatte, Sicherheit und Datenschutz im Fokus
Konfigurationsoptionen für mobiles Surfen: Tipps für Kleinbildgeräte
Auf Mobilgeräten lohnt sich eine gezielte Feinabstimmung. Aktivieren Sie, wo möglich, TLS-Fusionspfade, die speziell für mobile Plattformen optimiert sind, und bevorzugen Sie Server mit guter Entfernung zum Standort, um Latenz zu mindern. Reduzieren Sie unnötige Zusatzfunktionen wie umfangreiche Deep-Paket-Inspektion, falls Privatsphäre und Geschwindigkeit wichtiger sind als jede Tiefenprüfung. Wer regelmäßig unterwegs ist, profitiert von Netzwerkpreferenzen, die kleinere RTTs bevorzugen und adaptive Verschlüsselung nutzen. Wählen Sie Server nah am Standort und erlauben Sie optimierte TLS-Parameter, um flüssiges Browsing zu ermöglichen.
Wichtiger Hinweis: Links auf der Seite können Affiliate-Links enthalten, was die Transparenz erhöht. Eine ausgewogene Konfiguration kombiniert Geschwindigkeit mit Schutz. Wenn TLS-Handshake-Optimierungen und Hardwarebeschleunigung greifen, merken Sie die Auswirkungen vor allem beim Seitenladen, während rechenintensive Inhalte wie große Dateien oder Videos weiterhin Bandbreite beanspruchen. Für Mobilgeräte empfiehlt sich eine passende VPN-Serverauswahl, die nahe am Endgerät steht, zusammen mit einem Blick auf die Auslastung der Server. So bleibt die Verbindung stabil und die Privatsphäre geschützt.
Inline-Quellenverweise finden sich in den Textabschnitten, wenn ein konkreter Punkt eine belegbare Aussage benötigt.
Sicherheitsfunktionen jenseits der verschlüsselung: passwortmanager, antivirus und VPN
Total Security von F‑Secure baut auf dem VPN und der Verschlüsselung eine mehrschichtige Verteidigung auf. Neben dem Schutz der Datenübertragung bietet die Suite einen integrierten Passwortmanager, eine Antivirus-Komponente mit Malware‑ und Ransomware-Schutz sowie zusätzlichen Schutzmechanismen, die in der Praxis gut zusammenspielen. Die Architektur zeigt, wie Firewall-ähnliche Kontrolle, Bedrohungsdatenbank und Privatsphäre‑Features gemeinsam wirken.
Wie sich Passwortmanager, Antivirus und VPN gegenseitig ergänzen
Der in Total Security enthaltene Passwortmanager schützt Ihre sensiblen Anmeldeinformationen und verhindert Identitätsdiebstahl, indem er starke Passwörter generiert und gespeicherte Logins verschlüsselt hält. Gleichzeitig sorgt die Antivirus‑Komponente mit heuristischen Analysen und Signaturdatenbanken dafür, dass schädliche Dateien früh erkannt werden. Der VPN tritt als datenschutzorientierte Schicht hinzu, die den Traffik verschlüsselt und so klassische Abhör- oder Profilierungsversuche erschwert. Wichtig ist, dass diese Funktionen nicht isoliert arbeiten. Die Integrationen ermöglichen, dass Malwarefälle automatisch isoliert werden, während der Browserdatenverkehr sicher bleibt. Oder anders gesagt: Selbst wenn ein schädliches Skript gestartet wird, schützt die Kombination aus Passwortverwaltung, Schutz der Endgeräte und verschlüsselter Verbindung das Risiko, dass Anmeldedaten abgegriffen werden. Was ist nordvp und wieso es die sicherheit deiner netzwerke beeinflusst
Ich habe mir die Dokumentation zu den jeweiligen Bausteinen angesehen, und sie zeigen, wie verschlüsselte Speicherung der Passwörter, heuristische Erkennung von Schadsoftware und der VPN‑Tunnel zusammenwirken. Wenn der Passwortmanager ein starkes Master‑Passwort verlangt, bleiben gespeicherte Daten auch bei Browser‑Injektionen geschützt. Die Antivirus‑Engine greift unabhängig vom VPN-Status zu, prüft Dateien beim Download oder beim Upload, und meldet verdächtiges Verhalten dem Benutzer. Der VPN selbst wirkt nicht nur als Schutzschild gegen Lauschangriffe, sondern kann auch die Effektivität der anderen Module beeinflussen, indem er etwa verhindert, dass ungeschützte Verbindungen unverschlüsselt übertragen werden.
Best Practices für privaten Datenkauf und Identitätsschutz
Für privaten Datenkauf gilt: prüfen Sie, welche Daten Sie wirklich teilen und welche Transaktionen hinter verschlossenen Kanälen stattfinden. Verwenden Sie den Passwortmanager, um eindeutige, lange Passwörter pro Dienst zu generieren und regelmäßig zu ändern. Aktivieren Sie, wo verfügbar, Funktionen wie Zwei-Faktor‑Authentifizierung und Warnungen bei ungewöhnlichen Anmeldeversuchen. In der Praxis bedeutet das, den VPN‑Schutz immer zu aktivieren, insbesondere in unsicheren Netzwerken, und darauf zu achten, dass der Browser über Add‑Ons oder integrierte Funktionen nicht unnötig viele Daten preisgibt. Wenn Sie sensible Identitäten schützen möchten, kombinieren Sie den Passwortmanager mit der Antivirus‑Funktion und nutzen Sie den VPN‑Tunnel auch bei mobilen Verbindungen.
Der Schlüssel: Sicherheit wächst dort, wo mehrere Schutzschichten zusammenwirken und voneinander profitieren. Wirkt die VPN‑Schicht robust, hilft sie, Angreifer daran zu hindern, Verbindungsdaten zu beobachten, während der Passwortmanager Ihre Anmelde-Identitäten schützt. Eine klare Praxisregel lautet: aktivieren Sie alle drei Funktionen und bleiben Sie bei Updates am Ball.
Inline‑Zitate aus relevanten Quellen zeigen, dass TLS 1.3 in der Praxis die Verbindungsrunden deutlich reduziert, was wiederum die Angriffsfläche verkleinert und die Gesamtsicherheit erhöht. Die Implementierung solcher Mehrfachschichten ist ein zentraler Baustein moderner Online‑Sicherheit. Für weitere technische Details empfiehlt sich ein Blick auf die TLS‑Quelle, die die Verschlüsselungsmechanismen und den Handshake genauer erläutert.
Quellenhinweis: Inline-Verweise verlinken auf die detaillierte Beschreibung der TLS‑Verschlüsselung und die Dokumentation zu den Sicherheitsbausteinen von Total Security. Werfen Sie einen Blick auf die TLS‑Seite, um die Protokollmechanismen besser zu verstehen. Kodi VPN: wie Schutz, Streaming und Rechtssicherheit in 2026 zusammenhängen
Was sich jetzt lohnt: Der nächste Schritt mit F-Secure Total Security VPN
Die kommende Entwicklung dürfte sich stärker auf Transparenz und Plattform-Integrationen konzentrieren. Kernvorteil bleibt die Kombination aus VPN‑Tunneling, Schutz vor DNS‑Leaks und einem Fokus auf schnelle Reaktionszeiten, damit Nutzer auch mobil oder im Ausland sicher arbeiten. Falls du nur eine Maßnahme auswählst, konzentriere dich auf die Konfiguration der Schutz‑Profile und regelmäßige Sicherheitsupdates. So bleibst du heute sicher.
Screenshotable take-away: 1–2 Kernwerte: starke Verschlüsselung, klare Protokollwahl, problemlose Fehlerbehebung; das beste Setup ist, konsequent zu prüfen, ob DNS‑Leaks auftreten.
Backup strategy / What to try this week
- Prüfe die DNS‑Leak‑Schutzoptionen in der App und teste eine Gerätererkennung, um sicherzustellen, dass kein Leck entsteht.
- Stelle sicher, dass du das VPN‑Profil regelmäßig aktualisierst und die im Fokus stehenden Protokolle wählst, je nach Netzwerkbedarf.
- Aktiviere den automatischen Start beim Hochfahren des Geräts, um Sicherheit nicht zu vergessen.