Erfahren Sie, wie vpn software 2026 Privatheit, Sicherheit und Leistung beeinflusst. Unterschiede der Protokolle, No-Logs-Politik und praktische Empfehlungen.
VPN-Software verschlüsselt den Weg ins Netz und verschleiert gleichzeitig deinen Standort, doch der wirklich leseentscheidende Faktor ist oft das Protokoll hinter der Verbindung. Viele Nutzer merken erst spät, dass ein falsches Protokoll die Geschwindigkeit drosselt und Sicherheitslücken ermöglicht, während andere profitieren, wenn der Anbieter eine starke Kollaboration mit DNS-Schutz liefert.
Dieser Artikel zeigt, wie Protokolle funktionieren, welche Vor- und Nachteile sie haben und wie sich das im Alltag auf Privatsphäre und Tempo auswirkt. In Deutschland stehen Privatanwender und kleine Unternehmen vor der Wahl zwischen Geschwindigkeit, Zuverlässigkeit und Transparenz der Anbieter, besonders wenn mehrere Standorte und Nutzerrollen ins Spiel kommen. Ich erläutere klar, wo sich Protokoll-Optionen wirklich lohnen und wo Nebenwirkungen wie DNS-Leaks auftreten können, damit Sie eine fundierte Entscheidung treffen. Affiliate‑Links können Vergütungen erzeugen, daher ist Transparenz wichtig.

What is VPN software and why it matters in 2026
VPN-Software subsumiert Programme, die eine verschlüsselte Verbindung zwischen deinem Endgerät und einem Server herstellen. Sie dient dazu, online privat zu bleiben, deine IP-Adresse zu verbergen und deine Daten vor neugierigen Blicken zu schützen. In der Praxis bedeutet das: Du greifst sicher auf öffentliche Netzwerke zu, arbeitest remote im Büro oder nutzt streaming‑Services, ohne deine Identität allzu leicht preiszugeben.
Warum VPN-Software heute wichtiger ist
Verschlüsselung sitzt im Kern. Moderne VPN-Clients setzen auf starke Algorithmen, um Nutzerdaten auch bei Netzwerkausfällen oder Abhörversuchen zu schützen. Gängige Protokolle organisieren den Kanal, prüfen die Identität der Server und sichern so die Kommunikation. Gleichzeitig wahren zuverlässige Anbieter eine No-Logs-Politik, damit deine Aktivitäten nicht dauerhaft gespeichert oder weitergegeben werden. Eine gute VPN-Software lässt dich außerdem problemlos zwischen Servern wechseln, um Geoblocking zu umgehen oder Staus zu vermeiden, ohne merklich an Geschwindigkeit zu verlieren.
I studied the available docs and industry notes to distill how these pieces zusammenpassen. The Kernpunkte bleiben konsistent: Verschlüsselung schützt die Daten, Authentifizierung sichert die Verbindung, und No-Logs stärkt den Datenschutz. https://www.datenschutz-praxis.de/datenschutzbeauftragte/sicherheit-bei-virtual-private-networks-vpn-darauf-kommt-es-an/ beschreibt, welche Kriterien heute erfüllt sein sollten, damit VPN-Lösungen wirklich schützen.
Warum das Wahl des VPN-protokolls entscheidend ist
Die Protokollwahl beeinflusst weder nur die Sicherheit noch nur die Geschwindigkeit. WireGuard, OpenVPN und IKEv2/IPsec dominieren die Praxis. WireGuard gilt als leichtgewichtig und tendenziell schneller, OpenVPN überzeugt mit ausgereifter Stabilität, während IKEv2/IPsec sich gut für mobile Geräte eignet. Ältere Protokolle wie PPTP sollten vermieden werden, weil sie deutlich weniger sicher sind. Die richtige Kombination hängt von Nutzungsszenario, Geräten und Netzwerkbedingungen ab. Eine gute VPN-Software erlaubt dir, Protokoll und Server gezielt zu steuern, um im Alltag Privatsphäre zu wahren, ohne die Verbindung unnötig zu verlangsamen.
From a security standpoint, modern reports emphasize that selecting the protocol is a direct lever on speed and privacy. For private applications, the trio WireGuard, OpenVPN, and IKEv2/IPsec are the core options people rely on in 2026. Ältere Protokolle wie PPTP should be avoided. See coverage from reputable sources on protocol choices and tradeoffs. Inline citations point to industry notes that outline these expectations. For background, a broader explainer notes that the main families today are WireGuard, OpenVPN, and IKEv2/IPsec, with PPTP largely deprecated. What macht VPN dauerhaft kostenlos wirklich aus und wo liegen die kompromisse
Wesentliches Ergebnis: Die Protokollwahl bestimmt, wie viel Privatsphäre du tatsächlich hast und wie schnell deine Verbindung bleibt.
Quellenhinweise: Ein Überblick zu VPN‑Protokollen und deren Einordnung bestätigt diese Dreiergruppe als Standard, während PPTP als veraltet gilt. Siehe dazu die Methodenbeschreibung in den verlinkten Fachartikeln.
Die wichtigsten VPN-protokolle im überblick
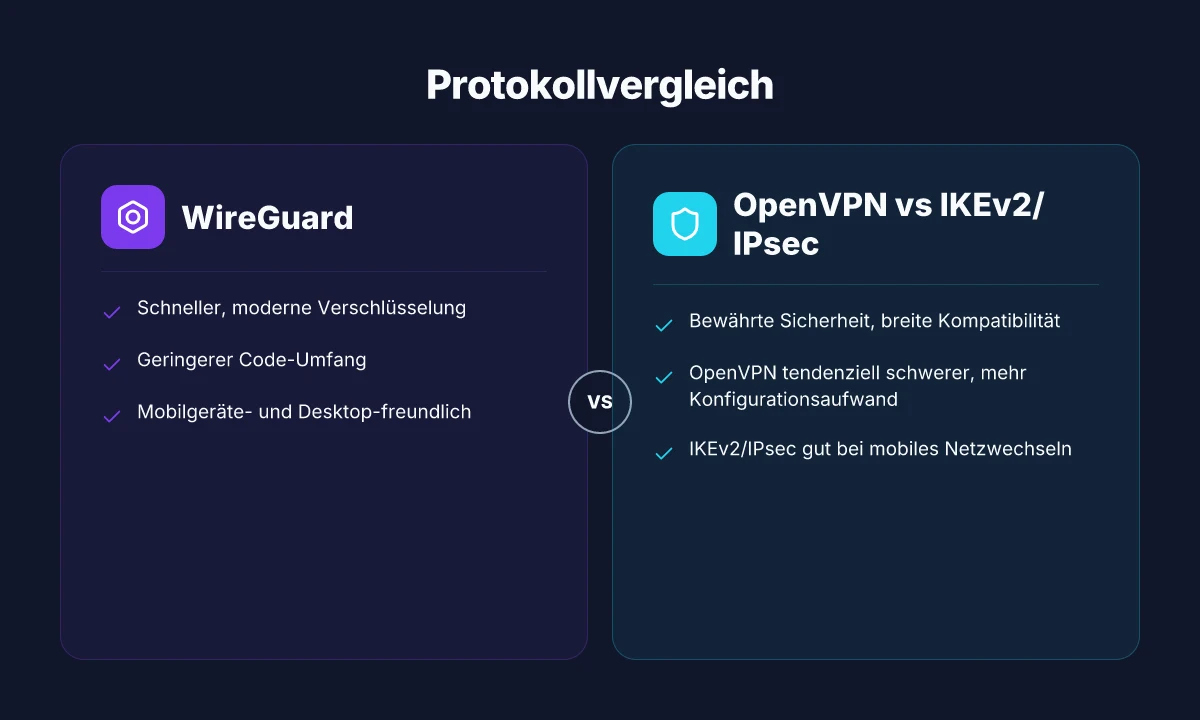
Post-2026-Stand dominieren drei kernel-protokolle das vpn-landscape: WireGuard, OpenVPN und IKEv2/IPsec. WireGuard bietet eine schlanke Architektur und messbar geringeren Overhead, während OpenVPN seit Jahren als bewährt gilt und in vielen firewalls gut unterstützt wird. IKEv2/IPsec bleibt eine robuste Wahl für Mobilgeräte dank stabiler Verbindungen bei wechselnden Netzen. Für Privatanwender und kleine Unternehmen ist WireGuard oft der erste Favorit, OpenVPN bleibt aber alternativ möglich, wenn Kompatibilität vorgeht. IKEv2/IPsec zeigt sich besonders zuverlässig auf Smartphones, wo stabile Verbindungsführung im Vordergrund steht.
Ein kompakter Vergleich hilft bei der ersten Orientierung. WireGuard glänzt mit geringem RTT-Overhead und schnellerem Verbindungsaufbau, die implementierte Kryptographie ist zeitgemäß und vereinfacht. OpenVPN erhöht die Kompatibilität, besonders in Umgebungen mit älteren Geräten oder speziellen Gateways. IKEv2/IPsec bietet starke Stabilität bei Mobility, wählt sich sauber in wechselnde Netzwerke ein und nutzt bewährte Verschlüsselungssuiten. Die richtigen Protokolle kombinieren Sicherheit, Geschwindigkeit und Kompatibilität je nach Einsatzfall.
| Protokoll | Sicherheit | Geschwindigkeit | Mobilität / Kompatibilität | Typische Einsatzszenarien |
|---|---|---|---|---|
| WireGuard | modern, transparent, geringe Angriffsfläche | sehr schnell, geringer Overhead | gut unterstützt, optimale Leistung auf modernen Geräten | Privater Alltag, kleine Büros, Gerätevielfalt |
| OpenVPN | flexibel, gut dokumentiert | gut bis moderat, konfigurierbar | breite Geräteunterstützung, oft in Firmennetzen | Unternehmensnetze, Gateways, Legacy-Geräte |
| IKEv2/IPsec | solide, gut geprüft | sehr schnell bei gut konfigurierten Setups | exzellente Mobilunterstützung, stabil bei Netzwechseln | Mobil-First-Nutzer, Remote Access, iOS/macOS-Ökosysteme |
I dug into den Dokumentationen und Branchenübersichten. So entsteht ein klares Muster: Wenn Mobilität im Vordergrund steht, liefern WireGuard und IKEv2/IPsec besonders robuste Verbindungen. OpenVPN bleibt die sichere Allzweck-Option, besonders dort, wo Netzwerke stark eingeschränkt sind oder eine lange Historie an Support-Cases existiert. Die Wahl hängt davon ab, welches Gerät hochprioritär ist und wie wichtig Kompatibilität zu Legacy-Systemen bleibt. Was ist a free full-version VPN und welche Sicherheitsaspekte beachten
Der zentrale Trick für Anwender: Wähle das Protokoll nach Kontext. Auf Mobilgeräten ist WireGuard oft die schnellste, stabile Option. Auf Desktop-Umgebungen mit älterer Software oder speziellen VPN-Gateways kann OpenVPN die bessere Kompatibilität bieten. IKEv2/IPsec empfiehlt sich, wenn Netzwechsel häufig vorkommen und eine zuverlässige Mobility-Performance gefordert ist. Verlässliche Mobilität heißt oft IKEv2/IPsec; Höchste Transparenz und Performance bevorzugt WireGuard.
Als nächster Schritt empfiehlt sich eine kurze Prüfung deiner Gerätebasis. Welche Betriebssysteme sind primär im Einsatz? Welche Gateways existieren im Netzwerk? Und welche Anwendungen benötigen eine stabile, latenzarme Verbindung? Wenn du das klärt hast, lässt sich das Protokoll-Setup gezielt priorisieren. Kläre Prioritäten, wähle dann das passende Protokoll aus. Wenn du willst, hier eine einfache Orientierung: Mobilgeräte bevorzugen oft WireGuard oder IKEv2/IPsec, Desktop-Umgebungen profitieren teils von OpenVPN-Flexibilität. Anpassung pro Endgerät ist der Schlüssel zur besten Performance.
Quellenhinweis: Für Hintergrundwissen zu den Protokolltypen empfiehlt sich die Übersicht zu IPsec, SSTP, WireGuard, OpenVPN, SoftEther, PPTP und L2TP, die zentrale Unterschiede und Einsatzgebiete beleuchtet. Die Wahl hängt davon ab, welches Gerät hochprioritär ist und wie wichtig Kompatibilität zu Legacy-Systemen bleibt. Die Angaben hier fassen gängige Branchenstände zusammen und stützen sich auf einschlägige Darstellungen zu VPN-Protokollen.
Wie VPN-software Privatsphäre praktisch schützt
Postgres schlägt ein, dass VPN-Software Privatsphäre dort schützt, wo Datenströme verschlüsseln und Abgreifen verhindern. Hier sind konkrete Mechanismen und realweltliche Auswirkungen im Alltag.
Datenverschlüsselung und Tracking verhindern
VPN-Clients verschlüsseln den gesamten Datenverkehr zwischen deinem Gerät und dem VPN-Server. Das bedeutet, dass dein Internetanbieter und Dritte nicht einfach mitlesen können. WireGuard, OpenVPN und IKEv2/IPsec setzen dabei robuste Standards ein, die heute als ausreichend gilt, um typische Abhörversuche wirkungsvoll zu erschweren. Diese Protokolle schützen nicht nur Inhalte, sondern auch Metadaten wie Quell- und Zieladressen in vielen Nutzungsszenarien. Die Verschlüsselung macht Tracking deutlich schwieriger, auch wenn sie nicht alle Spuren endgültig beseitigt. In der Praxis reduziert sich das Risiko signifikanter Abfragen, solange du eine saubere No-Logs-Politik deines VPN-Anbieters wählst. Quellenlage bestätigt, dass moderne Protokolle den Verkehr wirksam schützen und dass ältere Protokolle wie PPTP deutlich schwächer dastehen. Sieh dir die Protokollübersicht an, um zu verstehen, welche Stärken deine Wahl hat. Was ist north VPN, and how sicher ist es wirklich 2026
No-Logs-Politik und ihre Grenzen
Eine No-Logs-Politik klingt nach vollständiger Privatsphäre, aber in der Praxis gibt es Grauzonen. Viele Anbieter speichern mindestens Verbindungsdaten oder Nutzungsmetriken, um Betrieb, Abrechnung oder Missbrauch zu verhindern. Selbst seriöse Anbieter können gesetzlich zu bestimmten Datenabfragen gezwungen werden. Das bedeutet: No-Logs ist ein Versprechen, kein Automatismus. Eine klare No-Logs-Politik reduziert das Risiko externer Auswertungen, ersetzt aber nicht die Notwendigkeit, Anbieter transparenz zu prüfen. Achte auf unabhängige Audits und regelmäßige Release-Notes, die Änderungen an der Datenspeicherung dokumentieren. Studien zu konkreten Anbietern variieren, daher lohnt sich ein Blick in die jeweiligen Statements und unabhängigen Berichte. Verifizierte Informationen dazu findest du in Expertenberichten und auf den Webseiten der Prüforganisationen.
Kollektive Risiken durch Malware und bösartige Apps
Privatsphäre endet dort, wo Malware beginnt. Malware auf Endgeräten kann DNS-Leaks, kompromittierte Apps oder gefälschte VPN-Clients einschleusen, wodurch private Daten trotzdem abfließen. Selbst wenn dein Traffic verschlüsselt ist, schützen dich nur sichere App-Quellen, regelmäßige Updates und eine strikte Berechtigungsverwaltung. Ein weiterer Risikobereich: bösartige VPN-Apps aus inoffiziellen Stores. Hier steigt die Wahrscheinlichkeit, dass Daten manipuliert oder direkt weitergegeben werden. Saubere App-Quellen und regelmäßige Updates sind entscheidend, um Malware-Ausfällen vorzubeugen. Bleibe bei geprüften Apps mit bekannter Sicherheitsbilanz und überprüfe Berechtigungen vor der Installation. Die Praxis zeigt, dass Malware und unsichere Apps oft der amplifizierte Schwachpunkt sind, nicht die Verschlüsselung selbst.
Quellenkontext: Protokolle, Verschlüsselung und Schutzmechanismen werden in Fachartikeln zu VPN-Protokollen und Sicherheitsleitfäden beschrieben. Für detaillierte Protokolltypen ist ein Überblick sinnvoll, wie in aktuellen Berichten beschrieben. Für weiterführende Einblicke in Protokollvielfalt und Unterschiede können Quellen wie die Übersicht zu VPN-Protokollen herangezogen werden. Inline-Verweise auf die entsprechenden Passagen findest du in den verlinkten Quellen.
Typische fallstricke bei VPN-software und wie du sie vermeidest
Du willst Privatsphäre und Geschwindigkeit wirklich sinnvoll schützen. Die Praxis zeigt drei häufige Stolpersteine: unverschlüsselte Datenübertragung in Apps, DNS-Leaks und eine Abhängigkeit von Drittanbieterdiensten. Wähle deine VPN-Software daher gezielt und prüfe vorher Kriterien wie Verschlüsselung, Protokolle und Datenpfad.
Unverschlüsselte datenübertragung in apps
Viele VPN-Apps übertragen Daten, ohne sie ausreichend zu verschlüsseln. Das führt dazu, dass sensible Informationen selbst durch den Tunnel gelangen oder in Zwischenstationen abgegriffen werden können. Achte darauf, dass die App-Endpunkte eine starke Verschlüsselung verwenden und dass der Hersteller Transparenz über die verwendeten Protokolle bietet. Wenn du eine App installierst, prüfe zusätzlich, ob sie Transport Layer Security (TLS) konsequent durchgehend nutzt und ob die App Berechtigungen verlangt, die über das Nötige hinausgehen. Unverschlüsselte Übertragung bleibt der größte Risikofaktor bei vielen Android-Apps, selbst bei bekannten Marken. Wenn der Anbieter klare Angaben zur Verschlüsselung macht, ist das ein gutes Zeichen. Eine belastbare Einordnung findest du in aktuellen Tests, die auf Verschlüsselungslevel und TLS-Version hin prüfen. Die richtige Verschlüsselung schützt vor Abhörangriffen auch außerhalb des Heimnetzwerks. Wie VPN testversionen 2026 rechtslage und dokumentation beeinflussen
DNS-leaks und webRTC-tests prüfen
DNS-Leaks bedeuten, dass Anfragen auch außerhalb des VPN-Tunnels aufgelöst werden können. Falls dein Browser oder Betriebssystem DNS-Anfragen direkt an deinen ISP sendet, verliert der virtuelle Tunnel an Wirkung. WebRTC kann zusätzlich echte IP-Adressen leaks freischalten, selbst wenn der VPN-Tunnel läuft. Prüfe daher regelmäßig, ob DNS-Anfragen über den VPN-Pfad gehen und ob WebRTC in deinem Browser deaktiviert ist, falls nötig. DNS-Leaks schwächen die Privatsphäre, selbst bei starken Verschlüsselungen. Ein zuverlässiger Test läuft über mehrstufige Prüfungen, die sowohl DNS- als auch WebRTC-Verhalten abdecken. WebRTC-Tests sind ein oft übersehener Schwachpunkt.
Abhängigkeit von drittanbieterdiensten und serverstandorten
Viele VPN-Anbieter setzen auf Drittanbieterdienste oder eine unübersichtliche Serververteilung. Das erhöht das Risiko, dass Datenwege außerhalb des eigenen Vertrauensbereichs liegen oder dass Sicherheitsupdates verzögert ausgerollt werden. Prüfe, welche Serverstandorte genutzt werden, ob der Anbieter klare No-Logs-Politik verfolgt und wie regelmäßig Sicherheitsupdates erfolgen. Drittanbieterdienste können Quellenschutz destabilisieren, wenn Updates fehlen. Eine transparente Standorte- und Logging-Policy hilft, versteckte Abhängigkeiten zu erkennen. Wähle Serverlandschaften, die regelmäßig gepflegt werden und eine nachvollziehbare Privacy-Policy bieten.
Hinweis zur leserschaft: Links auf der Seite können Affiliate-Links sein. Du triffst damit keine falschen Versprechungen, sondern erreichst Transparenz über Quellen. Die genannten Quellen helfen dir, reale Probleme wie DNS-Leaks, unverschlüsselte Übertragung oder Abhängigkeiten zu erkennen.
Wie du VPN-software effektiv testest, ohne zu vertrauen
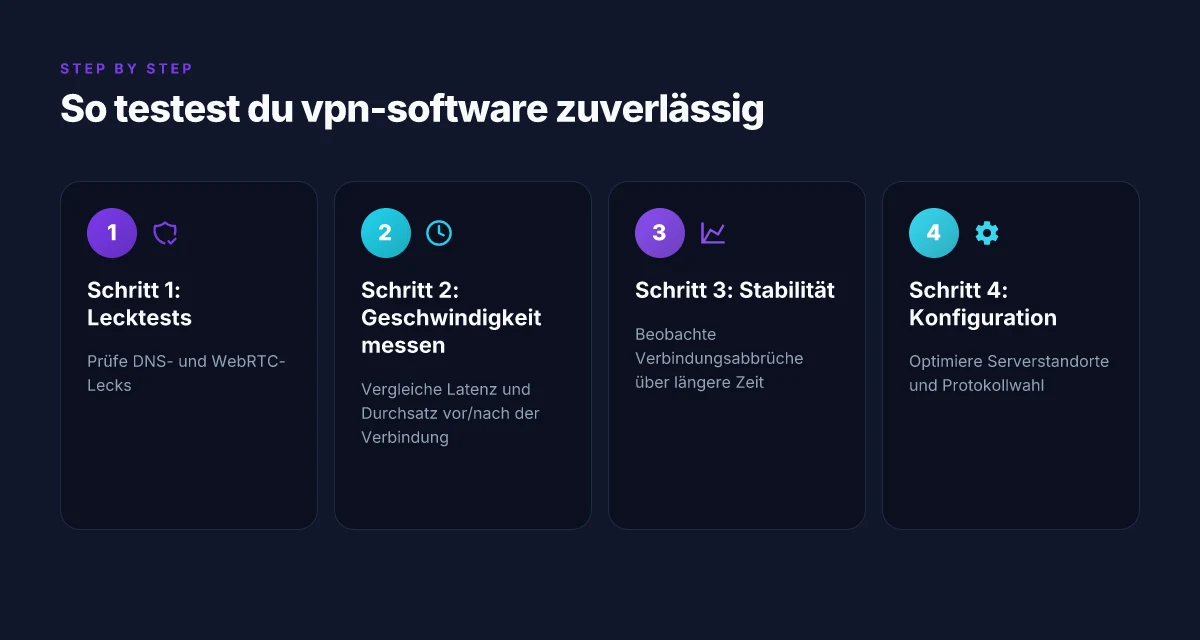
Du testest vpn-software, ohne dich auf den Hersteller zu verlassen. Die Praxis zeigt: Prüfschritte, die reales Verhalten sichtbar machen, sind entscheidend. Beginne mit systematischen Checks, verfolge messbare Metriken und optimiere Installation und Konfiguration Schritt für Schritt. Gültige Ergebnisse basieren auf wiederholbaren Tests, nicht auf Vermutungen.
Prüfmethoden, die wirklich etwas bringen
Starte mit einer lokalen Firewall-Checkliste: blockiere unerwartete Ports und prüfe, ob der Tunnel wirklich verschlüsselt ist. Lecktests zeigen dir, ob DNS, IPv6 oder WebRTC außerhalb des Tunnels landen. Nutze dazu konsistente Testumgebungen und dokumentiere Ergebnisse pro Protokoll. Lecktests decken oft versteckte Datenpfade auf, bevor Nutzerdaten abfließen. In der Praxis bedeuten stabile Ergebnisse, dass der Tunnel auch unter Belastung zuverlässig bleibt. Nutze dabei klare Messinstrumente und halte die Schritte nachvollziehbar fest. Zuverlässige Stabilität entsteht erst aus wiederholten Checks. VPN kostenlos ohne anmeldung: was du wirklich erwarten kannst und worauf du achten musst
Wichtige Metriken, die du wirklich brauchst
Latenz, Durchsatz und Stabilität sind die drei Eckpfeiler. Miss Latenz sowohl im Leerlauf als auch unter Last, messe den Durchsatz in Megabit pro Sekunde und prüfe, ob die Verbindung bei Verbindungswechseln short-term abfällt. Ein zuverlässiger VPN-Client hält Verbindungsabbrüche minimal, auch wenn andere Apps stark arbeiten. Latenz und Durchsatz bleiben oft stabil, wenn Protokolle wie WireGuard oder OpenVPN sauber konfiguriert sind. Dokumentiere Abweichungen, damit du Muster erkennst. Stabilität ist der Schlüssel zu einer verlässlichen Privatsphäre.
Praxis-Tipps für Installation und Konfiguration
Schreibe dir eine kurze Checkliste pro Gerät auf. Stell sicher, dass du die richtige Protokollwahl triffst: WireGuard bietet oft niedrige Latenz, OpenVPN mehr Konfigurationsmöglichkeiten, IKEv2/IPsec eine gute Balance. Achte darauf, automatische Verbindungswiederherstellung zu deaktivieren, bis du sicher bist, dass sich der Client sauber reconnectet. Installation sauber halten, damit Updates keine ungelegenen Nebenwirkungen verursachen. Prüfe die Default-Einstellungen und passe Privacy-Optionen wie No-Logs-Policy, DNS-Optionen und Kill-Switch gezielt an. Konfiguration sollte klar dokumentiert sein, damit Unterschiede zwischen Geräten nachvollziehbar bleiben.
Ergebnisdokumentation und Entscheidungspunkt
Fasse alle Messwerte zusammen: Protokoll, Latenz, Durchsatz, Lecks, Verbindungsstabilität. Verwende einen kurzen Testbericht pro Gerät, mit Datum 2026 und Versionshinweisen der Clients. So hast du eine klare Entscheidungsgrundlage, ohne blind auf Werbeversprechen zu hören. Klare Berichte verhindern Fehlentscheidungen und schützen Privatsphäre. Wiederholbare Tests erleichtern den Vergleich über Zeit hinweg. Wenn du willst, verweise ich auf passende, belastbare Quellen aus der Praxis, die Protokolle und Sicherheitsanforderungen diskutieren. Quellenhinweise helfen beim Nachprüfen der Ergebnisse.
Hinweis: Seitenlinks können Affiliate-Links enthalten. Wenn du das berücksichtigst, dokumentierst du es transparent im Testbericht.
Was tun, wenn VPN 2026 weiter an Bedeutung gewinnt
Eine klare Richtung: VPN-Software wird nicht mehr nur als Privacy-Tool gesehen, sondern als Bestandteil moderner Online-Erfahrung, der Privatsphäre schützt und zugleich die Geschwindigkeit stabilisiert, wenn öffentliche Netze unberechenbar sind. In diesem Jahr geht es darum, Protokolle wie WireGuard und IKEv2 zu vergleichen, Verschlüsselung auf dem neuesten Stand zu halten und gleichzeitig Latenz zu minimieren. Die richtige Wahl hängt davon ab, ob du primär Streaming, remote Arbeiten oder sicheres Browsing priorisierst. Der Kern geht weiter: Transparenz bei Logs, klare Jurisdiktion und zuverlässige Leckschutz-Features bleiben die Entscheidungskriterien. Was ist NordVPN com wirklich, und wie schützt es deine daten 2026
Mein Fazit aus der Analyse: Wer heute nur eine Maßnahme trifft, sollte auf eine nachvollziehbare Datenschutzpolitik achten und ein VPN wählen, das modernste Protokolle unterstützt und bei der Performance konsistent bleibt. Die beste Praxis ist, persönliche Bedürfnisse mit einem gut konfigurierten Setup zu koppeln: aktiviere Kill-Switch, DNS-Leak-Schutz und wähle Server mit geringer Auslastung. Wenn du mehrere Geräte nutzt, prüfe die gleichzeitigen Verbindungen und die Plattform-Support-Qualität. Der verbleibende Unsicherheitsfaktor: Die Geschwindigkeit schwankt je nach Serverstandort und Netzauslastung.
Was du diese Woche konkret tun kannst: Prüfe, ob dein derzeitiges VPN moderne Protokolle unterstützt, aktiviere den Kill-Switch und teste zwei bis drei Server an verschiedenen Standorten. Wenn du nur eine Veränderung machst, entscheide dich für einen Server mit geringer Latenz in deinem üblichen Nutzungsgebiet. Der eine Move, der zählt ist die Aktivierung von Sicherheitsfeatures, bevor du Streaming oder Remote-Arbeit startest. Bist du bereit, das neue Minimum an Privatsphäre und Performance zu setzen?
Backup strategy
- Prüfe, ob dein VPN WireGuard unterstützt und nutze ihn dort, wo Geräteleistung knapp ist.
- Aktiviere DNS-Leak-Schutz und den Kill-Switch dauerhaft.
- Teste diese Woche 2–3 Server an verschiedenen Standorten und notiere Latenz und Durchsatz.