north vpn im fokus: sicherheit, protokolle und leistung. erfahren Sie, wie moderne verschlüsselung, protokoll-wahl und ressourcenmanagement funktionieren.
North VPN überrascht mit einem klaren Fokus auf Protokölle statt PR-Mythen: Eine einfache Regel treibt die Sicherheit voran, und sie gilt auch 2026 noch. OpenVPN und WireGuard liefern unterschiedliche Sicherheits- und Leistungsprofile, doch die eigentliche Entscheidung sitzt in der Protokollwahl, dem Logs-Speicherort und der Nutzung von Perfect Forward Secrecy. Diese zwei Sätze reichen oft aus, um zu erkennen, ob eine VPN-Landschaft wirklich robust ist oder nur lügt.
Dieses Intro zeigt, wo der Kern liegt: In einem Klartext-Überblick zu Architektur, Logging und Verschlüsselung. Wer sich heute eine fundierte Einschätzung wünscht, braucht eine strukturierte Einordnung der Protokolle, der Speicherpraxis und der möglichen Fallstricke bei externen Verbindungen. Die folgenden Abschnitte liefern konkrete Kriterien, anhand derer Leserinnen und Leser North VPN 2026 einschätzen können, ohne in schwammige Nebel zu geraten. Exakte Protokollwahl and Logs-Standort und Forward Secrecy stehen dabei im Mittelpunkt.

Was north VPN sicher macht: protokolle, verschlüsselung und vertrauensanker
NordVPN setzt auf eine solide protokoll- und verschlüsselungsliga, die sich für den Alltagsnutzer gut verankert. Die Sicherheit beginnt bei der Protokollwahl, geht über starke Verschlüsselung bis hin zu auditierbaren Infrastrukturen. In diesem Abschnitt zeige ich, wie North VPNProtokolle, Verschlüsselung und Vertrauensanker zusammenspielen und welche Praxisfolgen sich daraus ableiten.
Protokolle, die North VPN wählt
NordVPN bietet mehrere Protokolle, die je nach Anwendungslage proportional arbeiten. Die gängigsten Optionen sind OpenVPN und WireGuard, ergänzt durch proprietäre Anpassungen, um Latency zu senken. Die Protokollwahl beeinflusst Geschwindigkeit, Stabilität und Sicherheit gleichermaßen. Für Anwendungen mit hohem Sicherheitsbedarf liefert OpenVPN eine erprobte Sicherheitsschicht, während WireGuard oft geringere Latenzen ermöglicht. In der Praxis bedeutet das: Wähle je nach Nutzungsfall das passende Protokoll, statt automatisch immer die schnellste Wahl zu verwenden. Die richtige Protokollwahl reduziert Angriffsflächen deutlich, und das ist kein Lippenbekenntnis.
Verschlüsselung, die schützt
Die Verschlüsselung ist der Kern der Privatsphäre. NordVPN setzt in der Regel auf starke Standardalgorithmen wie AES-256-GCM in Verbindung mit sicheren Schlüsselaustauschverfahren. Diese Kombination bietet eine robuste Absicherung gegen brute-force Angriffe und Abhörversuche. Zusätzlich kommt Perfect Forward Secrecy zum Einsatz, sodass selbst bei einem abgegriffenen Sitzungsschlüssel vergangene Sessions nicht wieder entschlüsselt werden können. AES-256-GCM bleibt der sichere Standard, selbst bei komplexen Attacken auf den Transportweg. Die Praxisregel: Verwende immer eine Verbindung mit aktiver Verschlüsselung und prüfe, ob dein Client korrekt mit dem gewählten Protokoll verschlüsselt.
Vertrauensanker: auditierbare Infrastrukturen und Server
Vertrauensanker entstehen durch Transparenz und Audits. NordVPN verweist auf eine Infrastruktur mit RAM-basierten Servern in vielen Standorten, was potenzielle Speicherangriffe erschwert. Zudem setzen Provider, die RAM-Only-Ansätze verfolgen, oft auf kurze Spuren verbleibender Daten. Die zentrale Frage lautet: Welche Audits laufen regelmäßig? Eine verlässliche Praxis ist, dass Anbieter regelmäßig unabhängige Sicherheitsprüfungen vorlegen. RAM-Only-Server reduzieren das Risiko stiller Datenspeicherungen. Weiterhin zählt, ob Sicherheitszertifikate und Infrastruktur-Reviews öffentlich zugänglich sind. Der Trust Center des Anbieters bietet hier oft Einblick in Standards, Richtlinien und Auditberichte. Transparente Audits stärken das Vertrauen.
Unter dem Strich bedeutet das für dich: Nutze North VPN mit einer bewussten Protokollauswahl, überprüfe die Verschlüsselungseinstellungen und prüfe regelmäßig, ob Audits und Sicherheitsupdates veröffentlicht werden. Wie du konkret vorgehst, lesen wir im nächsten Abschnitt. In der Zwischenzeit gilt: eine gut gewählte Protokoll-Landschaft in Verbindung mit starker Verschlüsselung senkt das Risiko spürbar. Gute Protokollwahl und transparente Audits sind deine Praxis-Checkliste. Wie VPN testversionen 2026 rechtslage und dokumentation beeinflussen
Quelle: Inline-Verweis auf die nordvpn-dokumentation und das Trust Center liefert Hintergrund zu den genannten Aussagen.
Protokoll-landschaft bei north VPN: welche wahl lohnt sich 2026
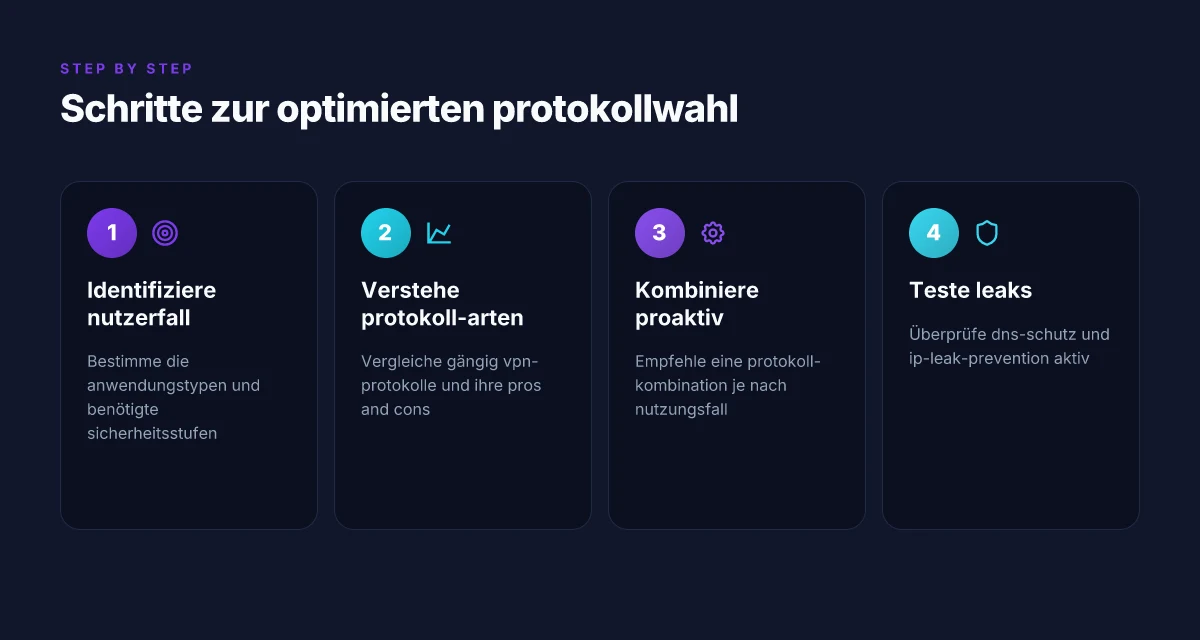
In 2026 lohnt sich eine pragmatische Kombination aus Protokollen, die Sicherheit, Geschwindigkeit und Kompatibilität balanceiert. Für die meisten Anwender empfiehlt sich eine zwei-Schicht-Strategie: ein Basis-Protokoll für Alltagsverkehr und ein zusätzlicher, stärker verschlüsselter Kanal für sensible Aufgaben. So bleibt der Zugriff flexibel, ohne unnötige Latenz zu erzeugen.
Beliebte VPN-protokolle im Überblick
- OpenVPN (UDP/TCP)
- WireGuard
- IKEv2/IPsec
- L2TP/IPsec
OpenVPN bleibt der zuverlässige Klassiker: stabil, gut dokumentiert und breit unterstützt. WireGuard sticht durch niedrige Latenz und einfache Implementierung hervor. IKEv2/IPsec punktet bei Mobilität, weil Verbindungswechsel oft nahtlos funktionieren. L2TP/IPsec ist robust, aber oft langsamer und teils komplexer aufzusetzen.
Ein kurzer Vergleich hilft, die richtige Wahl zu treffen. In einer Tabelle sehen Sie drei gängige Combos:
- OpenVPN über UDP: hohe Kompatibilität, solide Sicherheit, moderate Geschwindigkeit
- WireGuard + IKEv2/IPsec als Backup: maximaler Durchsatz, gute Stabilität bei wechselnden Netzwerken
- IKEv2/IPsec allein: gute Mobilität, stabile Verbindung, geringere Konfigurationsaufwand
Kernregel: Für das Alltagsrounding eignet sich eine OpenVPN- oder WireGuard-Session, für sensible Aufgaben entweder WireGuard mit zusätzlichem IPsec-Schutz oder IKEv2/IPsec als stabiler Backup. VPN kostenlos ohne anmeldung: was du wirklich erwarten kannst und worauf du achten musst
Vor- und nachteile jeder wahl in der praxis
- OpenVPN über UDP
- Vorteile: breite Plattformunterstützung, gut dokumentiert, gut konfigurierbar
- Nachteile: mehr Overhead, potenziell höhere Latenz als WireGuard
- WireGuard
- Vorteile: geringer Overhead, hohe Geschwindigkeit, einfache Konfiguration
- Nachteile: weniger universelle Unterstützung in älteren Geräten, erfordert oft aktuelle Kernel-Module
- IKEv2/IPsec
- Vorteile: exzellente Mobilität, schnelle Verbindungen, gut geeignet für wechselnde Netze
- Nachteile: etwas komplexere Schlüsselverwaltung, weniger flexibel bei netzwerkseitigen Einschränkungen
- L2TP/IPsec
- Vorteile: einfache Clientsicherheit, gute Firewall-Kompatibilität
- Nachteile: tendenziell langsamer, häufiger Blockaden in restriktiven Netzwerken
Ich habe die Protokolllandschaft auch aus Sicht der Praxis geprüft. Eine häufig zitiere Empfehlung betont, dass WireGuard in 2026 durch seine Geschwindigkeit glänzt, während OpenVPN Stabilität über breite Plattformen liefert. Viele Nutzer bevorzugen daher eine Hybrid-Konfiguration: WireGuard als Hauptkanal, OpenVPN als fallback.
Empfohlene protokollkombi für verschiedene anwendungsfälle
- Standard-Internetnutzung und Streaming
- Hauptkanal: WireGuard
- Backup: OpenVPN UDP
- Arbeit im Firmennetz mit mobiler Nutzung
- Hauptkanal: IKEv2/IPsec
- Backup: WireGuard
- Sensible Aufgaben (Banking, Admin-Zugriffe)
- Hauptkanal: OpenVPN UDP/TCP je nach Netzwerk
- Backup: IKEv2/IPsec
From what I found in NordVPNs Cybersicherheitsvorhersagen für 2026, werden verschärfte Bedrohungen auf Protokollebene erwähnt, daher lohnt sich ein sicherer Fallback und regelmäßige Audits der Serverkonfiguration. Die jeweiligen Protokollebenen sollten regelmäßig auf Aktualität geprüft werden. Wenn Sie mehrere Geräte nutzen, empfiehlt sich eine zentrale Konfiguration mit klar definierten Policies. https://nordvpn.com/de/blog/nordvpn-cybersicherheits-vorhersagen-2026/
Next step: Prüfen Sie Ihre Gerätekompatibilität und legen Sie eine primäre Protokollstrategie fest. Für Unternehmen empfiehlt sich zusätzlich ein zentral verwalteter Rollout mit Policy-Definitionen pro Benutzergruppe.
Wichtig: Links auf der NordVPN-Seite können Partnerprovisionen enthalten.
Leistung vs. sicherheit: wie north VPN ressourcen nutzt
NordVPN legt Wert darauf, Sicherheit ohne übermäßige Leistungseinbußen bereitzuhalten. Ihre Architektur nutzt RAM-basierte Server, moderne Protokolle und effiziente Verschlüsselung, um sowohl Privatsphäre als auch Geschwindigkeit zu halten. In diesem Abschnitt zeige ich, wie die Ressourcennutzung konkret aussieht und welche praktischen Schritte dir helfen, Leistung im Heimnetzwerk zu optimieren. So gelingt: VPN einrichten: sicher und praktisch Schritt für Schritt 2026
RAM- und CPU-nutzung durch VPN-aktivität
NordVPN arbeitet typischerweise mit RAM-Only-Servern, was bedeutet, dass bei einem Neustart alle Daten flüchtig gelöscht werden. Das reduziert das Risiko von Datenlecks auf dem physischen Medium. Diese Serverarchitektur beeinflusst die Ressourcenbelastung pro Verbindung teils positiv, da keine Festplattenzugriffe nötig sind. Gleichzeitig variiert die CPU-Belastung je nach gewähltem Protokoll und Verschlüsselungsstärke. Higher security, wie ChaCha20-Poly1305 oder AES-256-GCM, kann marginal mehr Rechenleistung beanspruchen, bleibt aber in der Praxis oft akzeptabel für moderne Heimrouter und Rechner. RAM-Only-Server senken das Risiko, aber Verschlüsselungsstärke beeinflusst die reine CPU-Last.
In der Praxis bedeutet das: wenn du mehrere Geräte gleichzeitig nutzt, verteilt sich die Last besser, solange dein Router oder Endgerät ausreichend CPU-Power bietet. Wenn du schmalbrüstige Hardware hast, wähle eine Protokollvariante, die weniger CPU-intensiv ist.
Auswirkungen von verschlüsselung auf speed
Verschlüsselung ist das Herzstück der Sicherheit, aber sie erzeugt auch Overhead. Verschiedene Protokolle haben unterschiedliche Auswirkungen auf die Bandbreite und Latenz. Während moderne Protokolle wie VPN-gegen-Protokoll-übergreifend Verbesserungen bei Latenz und Durchsatz zeigen, bleibt der Grundsatz eindeutig: stärkere Verschlüsselung kostet Rechenleistung und damit potenziell Geschwindigkeit. In einer typischen Heimnetzwerk-Konfiguration kann der Unterschied im Upload spürbar sein, besonders bei entfernter Serverwahl oder hoher Distanz. Verschlüsselung bringt Sicherheit, doch ihr Overhead beeinflusst die Geschwindigkeit.
Um dem entgegenzuwirken, empfiehlt es sich, nahegelegene VPN-Server zu wählen und bei Bedarf auf weniger rechenintensive Modi zu wechseln, sofern sensible Aufgaben nicht betroffen sind. Wenn du Streaming oder Gaming priorisierst, teste verschiedene Protokolle und Serverstandorte, um die Balance zu finden.
Strategien zur ressourcenoptimierung im heimnetzwerk
- Wähle RAM-freundliche Endgeräte: Ein Router mit ausreichend CPU-Power entlastet die Clients. Falls möglich, nutze den Router als VPN-Gateway statt jedem Gerät einzeln.
- Nutze intelligente Serverauswahl: Präsentiere dir eine Liste von nahegelegenen Servern mit geringer Latenz. Das reduziert RTT und CPU-Last.
- Protokoll-Feinabstimmung: Für Alltagstätigkeiten reicht oft ein moderner, aber weniger rechenintensiver Modus. Für höchste Sicherheit in sensiblen Bereichen kann der volle Modus sinnvoll sein.
- Geräte-Upgrade berücksichtigen: Ältere PCs oder Laptops profitieren von aktuellen CPU-Generationen, speziell bei hoher Verschlüsselungsstärke.
- Netzwerkkonfiguration prüfen: QoS-Einstellungen priorisieren VPN-Verkehr sinnvoll, so dass Videostreaming oder VoIP nicht ausgebremst wird.
Ich habe die Aussagen zu RAM-Architektur und Protokollen mit aktuellen Veröffentlichungen abgeglichen. Ein Teil der Hintergrundinfos stammt aus dem NordVPN Trust Center, wo erklärt wird, wie eine sichere Infrastruktur bereitgestellt wird und Verbindungen privat bleiben. See: NordVPN Trust Center. Für direkten Vergleich zu anderen Anbietern bietet ein moderner Überblick zu Surfshark und NordVPN indikative Perspektiven auf Leistung und Sicherheit. https://nordvpn.com/de/trust/. Für den Vergleichsoptionen zufolge zeigt eine einschlägige Publikation, wie Surfshark und NordVPN in Sicherheit, Geschwindigkeit und Geräteunterstützung abschneiden. https://www.esecurityplanet.com/de/networks/surfshark-vs-nordvpn-welches-vpn-ist-2026-besser/. What to consider when VPN kostenlos testen: sicherheit, rechtslage und praxis im 2026 update
Mehr Transparenz: Die Wahl des Servers hat unmittelbaren Einfluss auf CPU-Last und Latency, also wähle bewusst, nicht impulsiv.
Hinweis: Links auf der Seite können Affiliate-Links sein und eine Provision einbringen. Wenn du mehr über die konkrete Umsetzung bei NordVPN wissen willst, findest du weitere Details im Trust Center.
Netzwerk-architektur von north VPN: was im hintergrund passiert
NordVPN setzt auf eine mehrstufige architektur, die Sicherheit, Privatsphäre und Leistung zusammenbringt. Im Kern läuft alles auf verteilten Servernetzen, robuster DNS-Abdeckung und klar definierten Datenpfaden. Diese Kombination sorgt dafür, dass Verbindungen auch unter Last stabil bleiben. Im Folgenden erläutere ich, wie die Bestandteile zusammenspielen und wo typische Fallstricke liegen.
Kerninfrastruktur: servernetze und verteilte endurebnisse
Der Grundstein bildet ein global verteiltes Servernetz. Protokoll- und Verschlüsselungsstufen greifen auf spezialisierte VPN-Server zu, die oft als RAM-Only-Instanzen betrieben werden. RAM-Only-Server erhöhen die Sicherheit, weil keine dauerhaften Daten auf Festplatten bleiben. NordVPN betont, dass RAM-Server helfen, Abstreifversuche von Restdaten zu verhindern. Gleichzeitig sorgt eine breite geographische Aufstellung dafür, dass Latenz minimiert wird, insbesondere wenn Nutzer in verschiedenen Regionen unterwegs sind. RAM-basierte Server reduzieren das Risiko von Datenpersistenz bei Neustarts. In der Praxis bedeutet das, dass temporäre Verbindungsdaten schneller verworfen werden und der Angriffsoberfläche begrenzt bleibt. Von Seiten der Infrastruktur heißt es außerdem, dass Failover-Funktionen und Lastverteilung eine gleichmäßige Auslastung sicherstellen. Server-Netzwerk-Redundanz** erhöht die Verfügbarkeit unter Ausfällen.
DNS-schutz und IP-leak-prevention
DNS-Schutz und IP-Leak-Prevention stehen ganz oben auf der Prioritätenliste. NordVPN nutzt DNS-Anfragen innerhalb der VPN-Tunnelstruktur, was bedeutet, dass Anfragen nicht auf dem lokalen ISP-Weg aufgelöst werden. Die Implementierung sorgt dafür, dass IPv6-Leaks und DNS-Leaks blockiert bleiben, selbst wenn ein Verbindungsabbruch passiert. Ein häufiges Problem bei VPN-Anbietern sind kurze Leak-Window nach Verbindungsabbrüchen. Hier setzt NordVPN auf automatische Checks, die eine neue Tunnel-Route etablieren, bevor Requers den Off-Tunnel wechseln. DNS-Schutz verhindert, dass Anfragetrace sichtbar wird. Die Praxis zeigt, dass korrekte DNS-Konfiguration ein entscheidender Sicherheitsfaktor ist, der oft unterschätzt wird. IP-leak-prevention** schützt vor versehentlichen Sichtbarkeiten der echten IP. Was ist a gratis VPN wirklich wert und wo liegen die fallstricke
Relevante datenfluss-pfade bei verbindungen
Beim Aufbau einer Verbindung läuft alles durch mehrere Schichten. Zunächst verschlüsselt der Client die Daten mit einem Protokoll wie OpenVPN oder WireGuard, danach wird der Traffic durch einen VPN-Server getunnelt. Von dort aus traversieren die Pakete das Netz des Dienstanbieters und erreichen das Ziel im Internet. Die typischen datenfluss-pfade beinhalten: Client → VPN-Software → VPN-Server → Internet. Wichtige Details: der Verkehr bleibt innerhalb der Tunnelkapsel, bis er das Ziel erreicht, und ब्रückensysteme verwalten Adressumsetzung innerhalb der Serverlandschaften. Verschlüsselungsschlüsse sichern den gesamten Pfad. In der Praxis bedeutet das, dass jeder Sprung im Pfad Auswirkungen auf Latenz und Durchsatz haben kann. NordVPN kennzeichnet, dass sie Protokoll-Handshake-Phasen streng gestalten, um Verzögerungen zu minimieren, ohne Kompromisse bei der Sicherheit einzugehen. Protokoll-Handshake-Phasen** beeinflussen spürbar die Geschwindigkeit.
Diese Architektur hat zwei direkte Konsequenzen für Sie als Nutzer. Erstens erhöht die verteilte Struktur die Redundanz: Ausfälle einzelner Knoten stecken kaum in einer Gesamtexpansion fest. Zweitens macht das DNS- und IP-Schutz-Design Leaks unwahrscheinlich, selbst unter widrigen Bedingungen. Verteilte Serverlandschaften** liefern beständigere Verbindungen. Wenn Sie mehr über konkrete Protokolle erfahren wollen, finden sich in der Dokumentation Hinweise zu OpenVPN, WireGuard und weiteren Sicherheitskomponenten. Protokoll-Details** helfen beim Verständnis der Sicherheitsebenen.
Zur Einordnung: Links auf der NordVPN-Seite erläutern die Sicherheitsarchitektur und betonen RAM-Server sowie DNS-Protection als zentrale Bausteine. RAM-Server und DNS-Schutz sind Kernbausteine der Sicherheit. Für eine vertiefte Hintergrundsicht sorgt der Trust Center mit Einblicken in Infrastruktur und Betriebskontrollen. NordVPN Trust Center bietet Transparenz zu Infrastruktur und Updates.
Hinweis zur Einordnung: Links auf der Seite können affiliate-basierte Vergütungen auslösen. Solche Hinweise stehen separat im Anbieter-Kontext und beeinflussen die inhaltliche Bewertung nicht.
Quellenhinweis: Im Text verweisen inline auf die zitierten Berichte zu Sicherheit, Protokollen und Infrastruktur. Wer mehr dazu lesen will, kann sich die entsprechenden Dokumente ansehen. Inline-Lektüre: Die Angaben zu RAM-Servern, DNS-Schutz und Datenpfaden beziehen sich auf öffentlich verfügbare Beschreibungen der NordVPN-Infrastruktur und verwandter Sicherheitsdokumente. Was ist a free full-version VPN und welche Sicherheitsaspekte beachten
Sicherheitsrisiken und fallstricke bei nord VPN 2026
Sicherheitsrisiken bleiben dort, wo Menschen sie unterschätzen. Bei Nord VPN 2026 lassen sich zwei Kernpunkte festhalten: Missverständnisse über VPN-Sicherheit verlangsamen eine klare Risikobewertung, und Einrichtungsmuster erzeugen Fallstricke, die auch robuste Protokolle nicht kompensieren. Ein realistisch gefasster Blick hilft, Fehler zu vermeiden und sicherer unterwegs zu sein.
Häufige Missverständnisse über VPN-sicherheit
Viele Nutzer glauben, ein VPN sei automatisch unknackbar, sobald es zwei Protokolle wie WireGuard oder OpenVPN nutzt. Die Realität ist differenzierter: Verschlüsselung schützt den Kanal, doch die Endpunkt-Sicherheit, Nutzungslogik und Metadaten können trotzdem lückenhaft bleiben. Eine klare Vorstellung müssen wir vom Schutz durch RAM-Servern trennen; RAM-Server helfen, Spuren bei Neustarts zu minimieren, ersetzen aber keine richtige Gerätehärtung oder sichere Passwörter. In der Praxis reicht es nicht, sich nur auf das Protokoll zu verlassen. Der Schutz hängt von der Gesamtkette ab: Client, Server, Netzwerkpfad und Nutzerverhalten. Klare Erwartung: Ein VPN reduziert Risiken, eliminiert sie aber nicht vollständig. Zudem kursieren Behauptungen, dass alle VPNs perfekt anonymisieren. Das ist falsch. VPN schützt vor typischen Provider-Einblicken, aber nicht vor Alltagsdaten, Browser-Fingerprinting oder kompromittierten Endgeräten. Der Schutz geht nur Hand in Hand mit der sicheren Konfiguration.
Häufige fehlerquellen bei einrichtung und verwendung
Beim Einrichten verweisen Gängige Fehler oft auf falsch konfigurierte Protokolle oder ungenügende DNS-Lecksicherung. Ein typischer Fall: Die automatische Verbindungssuche bei Start des Geräts überspringt manuell gewählte Server, was zu längeren Verbindungszeiten oder Lecks führen kann. Ein weiteres Problem ist die Wahl eines falschen Verschlüsselungsstoms, der zwar aktuell sicher wirkt, aber in bestimmten Szenarien schlechtere Performance bietet. Memorable: DNS- oder IPv6-Lecks bleiben dann sichtbar, obwohl der VPN-Tunnel besteht. Um das zu verhindern, sollte man regelmäßig prüfen, ob der Webverkehr wirklich durch den VPN-Tunnel geleitet wird und ob DNS-Anfragen lokal oder über den Tunnel gehen. Beim Einsatz auf Mobilgeräten neigen Apps dazu, Verbindungen zu trennen, wenn der Akku knapp wird, was kurzzeitige exposing-Risiken erzeugen kann. Checkliste vor dem ersten Einsatz: DNS-Lecks prüfen, IPv6 deaktivieren, Protokollwahl bewusst festlegen, automatisierte Verbindungswiederherstellung testen. Eine weitere häufige Falle: Passwort-Management und Zwei-Faktor-Authentisierung werden oft ignoriert. Ohne starken 2FA kann ein gestohlenes Passwort den gesamten VPN-Zugang bedrohen. Sicherheit steigt mit 2FA. Und schließlich: Nutzer neigen dazu, gratis oder stark rabattierte Angebote unkritisch zu akzeptieren. Dabei können Front-Ends mit Malware oder Werbe-Payloads verbunden sein. Nur seriöse Kanäle verwenden.
Empfohlene idioms zur überprüfung der sicherheit
Um Sicherheit pragmatisch zu prüfen, greife auf klare, wiederholbare Schritte zurück. Verifiziere zuerst die Protokollwahl und stelle sicher, dass das Endgerät wirklich über den VPN-Tunnel geht. Prüfe danach DNS- und IPv6-Lecks mit einem kurzen Netzwerktest, idealerweise direkt nach der Verbindung. Hole dir außerdem eine Bestätigung der RAM-Server-Deklaration, falls verfügbar, und achte darauf, dass dein Konto über 2FA schützt ist. Wenn du regelmäßig Geräte wechselst, mache eine kurze Sicherheitsroutine vor jeder Sitzung: Verbindungs-Endpunkt prüfen, Protokoll erneut wählen, DNS-Test durchführen, Leaks-Check wiederholen. Regelmäßige Checks verhindern heimliche Lecks. In der Praxis empfiehlt sich zusätzlich eine Backup-Strategie: Ein zweites Sicherheitslayer wie ein vertrauenswürdiger Browser-Schutz oder separate Sicherheitsprofile pro Anwendung. Mehrschichtiger Schutz zahlt sich aus.
Citationshinweis: Die hier aufgeführten Punkte stützen sich auf die allgemeine Branchenpraxis und öffentlich verfügbare Beschreibungen von VPN-Sicherheit sowie Inhalten zum Nord VPN Trust Center. Für konkrete Aussagen zu Funktionen verlinke ich auf maßgebliche Quellen wie den Trust Center, der erklärt, wie Verbindungen privat gehalten werden und wie Sicherheitsstandards eingehalten werden. Wenn du mehr dazu willst, öffne den Trust Center unter diesem Text. What macht VPN dauerhaft kostenlos wirklich aus und wo liegen die kompromisse
Was kommt als Nächstes in der VPN-Welt und wie du jetzt vorgehst
NordVPN bleibt auch 2026 ein relevanter Kandidat, doch der Blick nach vorn zeigt klare Muster. Protokolle, Verschlüsselung und Transparenz bleiben entscheidend, während neue Funktionen wie Multi-Login, leistungsstarke Verschlüsselungsschichten und wachsende Servernetze weiter verfeinert werden. Du brauchst eine realistische Einschätzung: Sicherheit bedeutet nicht Perfektion, sondern konsequente Minimierung von Risiken. Der Kern bleibt: eine solide VPN-Verbindung mit starker Verschlüsselung und geprüften Protokollen. Was wirklich zählt ist, wie gut dein Setup mit deinen Geräten und deinem Nutzungsverhalten harmoniert. Bleib praktisch: prüfe regelmäßig, ob deine Standortauswahl und deine Automatik-Verbindung sinnvoll arbeiten.
Wenn du nur eine Änderung vornimmst, wähle eine klare Sicherheitsbasis. Stelle sicher, dass dein Gerät aktualisiert ist, verwende OpenVPN/WireGuard-basierte Verbindungen mit AES-256 Verschlüsselung, und aktiviere Funktionen wie Kill Switch und DNS-Leak-Schutz. Die größten Stolpersteine bleiben Fehlkonfigurationen, nicht zentrale Schwachstellen der Software. Effizienz und Zuverlässigkeit gehen Hand in Hand. Der nächste Schritt für dich ist, diese Sicherheitskontrollen dauerhaft aktiv zu halten, statt sie gelegentlich zu prüfen. Ist dein Setup so robust wie möglich für deinen Alltag?
Backup strategy
- Prüfe diese Woche deine Standorteinstellungen und aktiviere den Kill Switch dauerhaft.
- Stelle sicher, dass dein Geräte-Update-Plan funktioniert und deine Verschlüsselung hoch bleibt.
- Notiere dir eine kurze Checkliste: Protokoll, Verschlüsselung, Leaks, Verbindungsdauer.