Vpn usa 2026: ein praxisorientierter leitfaden zu datenschutz, gesetzgebung und länderspezifischen hürden. erfahren, wie sie rechtssicher verwenden.
Ein VPN mit Fokus auf USA-Gesetzgebung entlarvt oft den Mythos, dass Daten nur im Heimatland sicher sind. In Wahrheit spielen Aufbewahrungsfristen, Behördenzugriffe und Gerichtsentscheidungen über nationale Grenzen hinweg zusammen. Die Praxis zeigt, dass Anbieter mit strikter Logging-Police, juristischer Standortneutralität und transparenten Verträgen besser abschneiden. Viele Sicherheitslücken entstehen durch unscharfe Vereinbarungen zu Logs und Zugriffen.
Dieser Beitrag liefert eine klare Orientierung zu Rechtsrahmen, technischen Checks und konkreten Kriterien, die Sie sofort prüfen können. Sie erfahren, wie DSGVO-Standards in Europa wirken, welche US-Regularien tatsächlich greifen und wie Verschlüsselung, Protokollauswahl sowie Vertragsklauseln Ihre Praxis schützen. Für rechtlich Interessierte, IT-Verantwortliche und Unternehmerinnen gilt: Klarheit über Jurisdiktion, Speicherorte und Auditierbarkeit ist der wichtigste Schritt. Die richtigen Fragen zu Logs, Verschlüsselung und Compliance vermeiden teure Fehlentscheidungen. Links auf der Seite können Provisionen enthalten.

Was bedeutet VPN USA im rechtlichen rahmen 2026 und welche folgen hat das
VPN-Nutzung ist in den USA grundsätzlich legal, doch der rechtliche Rahmen variiert deutlich je nach Staat und Kontext. Auf Bundesebene gibt es kein generelles Verbot, aber Datenschutzregelungen, Straf- und Strafverfolgungsbefugnisse sowie Branchenvorgaben beeinflussen, wie VPNs genutzt werden dürfen. Staaten wie Utah gehen aktiv gegen bestimmte Nutzungen vor, während andere Bundesstaaten skeptische, aber nicht-pàriell verfolgte Regelungen kennen. Diese Mischung bedeutet: Rechtsunsicherheit entsteht vor allem dort, wo Strafnormen, Verkehrsdaten und Offenlegungspflichten zusammenkommen.
1) Die bundesrechtliche lage – was gilt landesweit
In der Mehrheit der Fälle ist die Nutzung eines VPN legal. Es gibt keine landesweite Pflicht, VPNs zu verbieten oder zu melden. Gleichzeitig gilt: Wer VPNs verwendet, muss sich an geltendes Recht halten, etwa an Datenschutz-, Wettbewerbs- oder strafrechtliche Vorschriften. Für Unternehmen bedeutet das, dass die Wahl des VPN-Anbieters primär von vertraglichen und datenschutzrechtlichen Kriterien abhängt. Die DSGVO wirkt nicht direkt auf US-Provider, kann aber in grenzüberschreitenden Datenströmen eine Rolle spielen, insbesondere bei Dienstleistern mit EU-Standorten oder Kunden im europäischen Raum.
2) Bundesstaatliche abweichungen – mehr als nur unterschiede
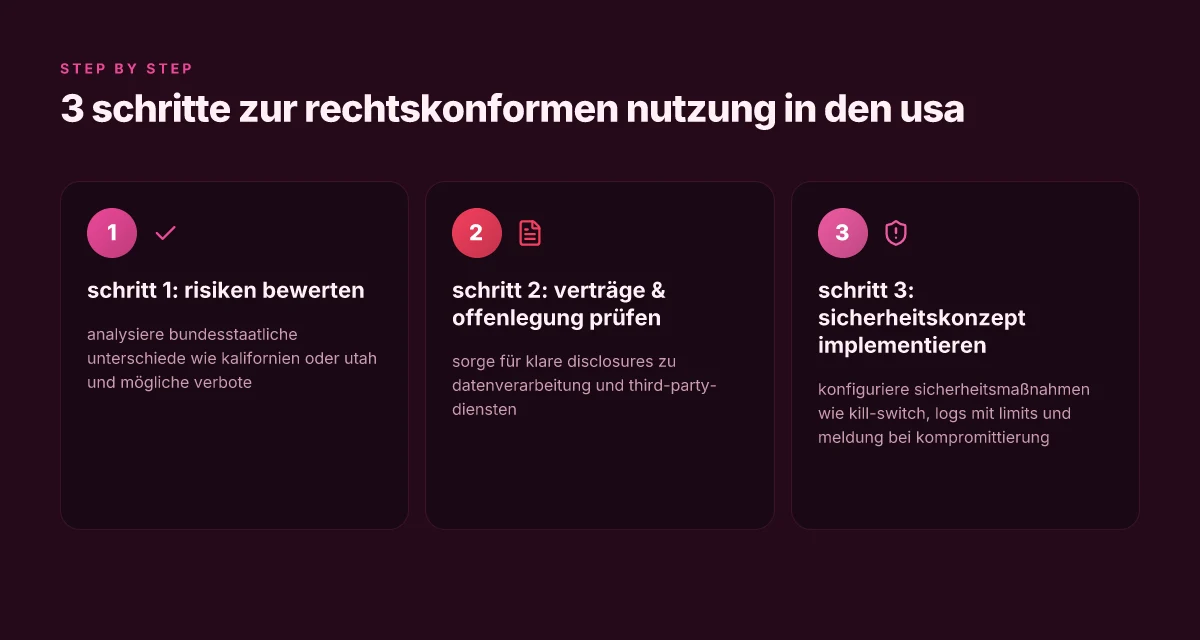
Auf Ebene der Bundesstaaten hat sich eine bunte Landschaft gebildet. So führt Utah mit einem neuen Gesetz Maßnahmen gegen bestimmte VPN-Nutzungen an, besonders dort, wo Schutzmechanismen umgangen oder sicherheitsrelevante Daten exponiert werden könnten. Andere Staaten legen weniger strikte Regelungen fest oder lassen den Einsatz offen. Unternehmen, die in mehreren Staaten tätig sind, sollten daher konkrete lokale Regelungen prüfen und vertraglich regeln, wie Daten verarbeitet und gespeichert werden.
3) Daten, verschlüsselung und weitergabe prinzipieller daten
Datenschutzprinzipien bleiben kritisch. Für VPN-Dienste ist Verschlüsselung ein zentraler Schutzmechanismus. In den USA werden Protokolle wie OpenVPN, WireGuard oder IPsec häufig eingesetzt. Die Wahl beeinflusst tatsächliche Sicherheitsniveaus, Compliance-Risiken und die Fähigkeit, Verkehrs- sowie Nutzungsdaten zu schützen. Grundsätzlich gilt: Je stärker die Verschlüsselung, desto schwerer ist der Zugriff auf Inhalte durch Dritte. Allerdings kann die Weitergabe von Metadaten an Strafverfolgungsbehörden in bestimmten Fällen möglich sein, abhängig von der jeweiligen Rechtslage und der Art der Daten, die der Provider speichert oder weitergibt. Unternehmen sollten klare Datenschutzvereinbarungen treffen und strukturierte Audits anstreben, um Transparenz über Datentransfers, Log-Retention und Zugriffsbefugnisse zu sichern.
Die richtige Wahl eines Anbieters hängt stark davon ab, wie gut er Daten minimiert, Logs verarbeitet und wo seine Rechenzentren stehen. Schutz durch starke Verschlüsselung ist der Kern der technischen Sicherheit und minimiert das Risiko unbefugten Zugriffs. Lokale gesetzliche nuances bedeuten, dass eine globale VPN-Strategie eine länderspezifische Prüfung erfordert. Transparenzberichte und vertragliche Vereinbarungen sind essenziell, um Seriosität und Compliance zu belegen. Was ist ein VPN provider und wie wählt man den richtigen im jahre 2026
Quellen-Links zu den rechtlichen Rahmen geben Orientierung, wie sich Regelungen zwischen EU und USA verschränken. Entwicklungen wie Schrems-II-Resonanzen beeinflussen, wie EU-Daten in US-Rechenzentren behandelt werden dürfen. Informieren Sie sich zu konkreten Fällen und lokalen Gesetzen vor einer Implementierung. Für weiterführende Einblicke empfiehlt sich der Blick auf detaillierte Länderleitfäden und DSGVO-bezogene Praxisempfehlungen.
Wie die dsGVO-dimension in europa VPN-entscheidungen in den USA beeinflusst
Die dsGVO-Logik prägt, wie Europäer VPN-Dienste in den USA nutzen und wie Unternehmen dort rechtssicher handeln. Die Schramm-II-Implikationen bleiben relevant, denn sie betreffen Transferrisiken, Offenlegungspflichten und die Pflicht zur Datensicherheit bei grenzüberschreitenden Strömen. In der Praxis heißt das: EU-Daten verlangen zusätzliche Schutzmaßnahmen, wenn sie in die USA wandern. Transatlantische datentröme bleiben kritisch, weil der eu-gerichtshof seit Jahren auf strengere Standards pocht. Die Gesellschaften, die EU-Daten verarbeiten, sollten klare Vereinbarungen treffen, technische Maßnahmen prüfen und dokumentieren, wie sie Rechtsgrundlagen sicherstellen.
US-überwachungsrechtliche rahmenbedingungen beeinflussen EU-daten erheblich. Der rechtliche Spielraum in den usa erlaubt bestimmte zugriffe durch staatliche behörden. Das bedeutet, dass ein EU-Unternehmen bei der Wahl eines vpn-anbieters gleichermaßen auf Transparenz achten muss. Die ce- Ansicht von Privacy-by-Design verlangt, dass Anbieter offenlegen, welche daten welche drittkreise sehen, wie lange sie gespeichert werden und welche sicherheitsmaßnahmen greifen. Transparente beschreibungen helfen, datenschutz-gefährdungen früh zu erkennen und angemessen zu reagieren. Die EU verlangt zudem vertragliche garantien, etwa Standardvertragsklauseln, sowie eine sorgfältige Abwägung von risiken vor jeder grenzüberschreitenden datenverarbeitung.
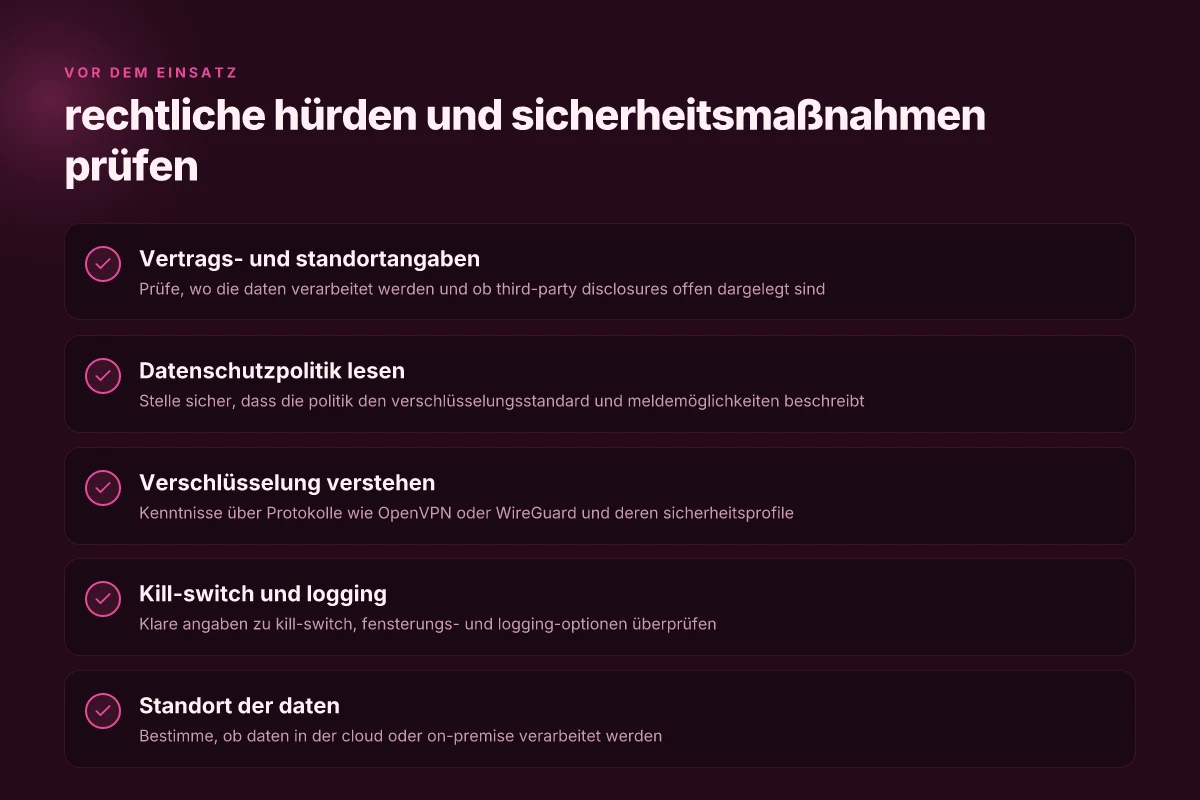
Bei der wahl rechtssicherer anbieter lohnt sich ein zweistufiger check: erstens die ausführliche datenschutzbeschreibung des anbieters, zweitens eine technikbasierte prüfung der sicherheitsmaßnahmen. Ein seriöser VPN-Provider sollte klare angaben machen zu: datenspeicherung, datenminimierung, verschlüsselungsstandards und zugangsprotokollen. Zweifellos wichtig: der vertragliche hinweis, wie und wann daten an staatliche behörden offengelegt werden könnte. Transparente beschreibungen minimieren überwachungsrisiken und erhöhen die rechtssicherheit. In der Praxis empfiehlt es sich, Anbieter zu bevorzugen, die verifizierbare attestierungen vorweisen, etwa unabhängige sicherheitsaudits oder veröffentlichte chiffrierungsprotokolle.
Um praxisnah zu handeln, ist eine kurze maßnahmenliste sinnvoll: Was Sie beim VPN kaufen beachten sollten: Sicherheit, Protokolle und Preis-Leistung 2026
- Prüfen, ob der anbieter klare informationen zu datenarten, speicherorten und zugriffen bietet.
- Nachweisen lassen, dass AES-256 Verschlüsselung in Ruhe und Transport verwendet wird und dass TLS 1.3 für Verbindungen genutzt wird.
- Verifizieren, dass kompromittierte schlüssel regelmäßig rotiert und dass mehrstufige authentifizierung zwingend eingesetzt wird.
- Einblick in die registry der datenschutz-relevanten vorratsdatenerhebungen bekommen und vergleichen, wie lange protokolle aufbewahrt werden.
- Vertragsklauseln prüfen, ob Standardvertragsklauseln und ergänzende garanties vorhanden sind.
I looked into how this translates into real choices, and the sources note that transfer mechanisms matter as much as the cryptographic hardening. For EU users, the bottom line is: you können VPNs in den usa nutzen, aber nur mit einem Anbieter, der offenlegt, wie daten verarbeitet werden und wie sie geschützt sind. https://www.sueddeutsche.de/erfahrungen/regulierung-von-vpns/ liefert eine Übersicht zu globalen regeln und gängigen restrictions, während ein konkreter fall wie der Utah-gesetzgebung im usa-raum zeigt, dass nationale regelungen selbst innerhalb der usa variieren können. Für eine gezielte checkliste kann der verweis auf die österreichische vue des datenschutzes hilfreich sein, aber die grundregel bleibt: Transparenz und robuste technische maßnahmen schützen vor überwachungsrisiken. Weitere lesenswerte einsichten finden sich in der dokumentation über schrem II-implikationen und deren reihung in transatlantischen datenströmen.
Welche länderspezifischen regelungen in einem VPN USA fall zu beachten sind
In den USA regelt sich der Einsatz von VPNs überwiegend durch bundesrechtliche Rahmenbedingungen plus unterschiedliche bundesstaatliche Vorschriften. Die Praxis zeigt: Kalifornien, Utah und andere Staaten setzen eigene Prioritäten und Pflichten. Wichtig ist, dass bestimmte Nutzungsmuster gesetzlich stärker reguliert oder verboten sein können. Gleichzeitig existieren zulässige Anwendungsfälle, etwa für sichere Fernzugriffe oder Schutz sensibler Unternehmensdaten.
Kalifornien: Pflichten zur Transparenz und Datensicherheit
Kalifornien verlangt klare Transparenz gegenüber Endnutzerinnen und Endnutzern, was die Datenerhebung betrifft. Betreiberinnen von VPN-Diensten müssen geeignete Sicherheitsmaßnahmen nach dem California Consumer Privacy Act berücksichtigen und bei Verantwortlichkeit eine klare Datenschutzerklärung bieten. Unternehmen, die VPNs in Kalifornien einsetzen, sollten sicherstellen, dass Log-Politiken nicht unnötig personenbezogene Daten speichern. Ein rechtlich relevanter Punkt ist die Pflicht zur Meldung von Sicherheitsvorfällen in angemessener Frist. Transparenzpflichten und Sicherheitsmeldungen sind hier zentrale Stressfaktoren.
Utah: Regulierung und risikoorientierte Nutzung
Utah hat in der jüngeren Gesetzgebung Maßnahmen ergriffen, die VPN-Anbietern unter bestimmten Umständen Grenzwerte setzen. Soziale, wirtschaftliche oder staatliche Sektionen können Regeln vorgeben, wie VPN-Dienste genutzt werden dürfen. Für Unternehmen bedeutet das, dass der Einsatz in sensiblen Bereichen wie Gesundheits- oder Finanzdaten eine zusätzliche Risikobewertung erfordert. Risikobewertung vor dem Einsatz ist Pflicht. In der Praxis empfiehlt es sich, klare Nutzungsrichtlinien zu definieren und Protokolle zu dokumentieren, um im Fall der Prüfung Auskunft geben zu können.
Verbotene Nutzungsmuster vs. zulässige Nutzung
Auf Bundesebene bleibt die Nutzung von VPNs grundsätzlich erlaubt, aber es existieren Muster, die rechtliche Risiken erhöhen. Die verbotene Nutzung umfasst oft Umgehungen von Sicherheits- oder Compliance-Standards, das Umgehen geographischer Beschränkungen zu unethischen Zwecken oder das Absichern illegaler Aktivitäten. Erlaubt sind hingegen sichere Fernzugriffe, Schutz sensibler Unternehmensdaten und die Einhaltung geltender Datenschutzgesetze. Wer VPNs in den USA betreibt, sollte deshalb klare Nutzungsregeln in Verträgen und Policies festschreiben. Verbotene Nutzung versus zulässige Nutzung muss sauber abgegrenzt sein. Was ist VPN kostenlos Windows 10 und wie sicher ist es wirklich im Jahr 2026
Pflichten zur Dokumentation und rechtliche Risiken
Dokumentationspflichten variieren je nach Staat, aber grundsätzlich gilt: Protokolle zu Zugriffen, Verbindungsdaten und Sicherheitsmaßnahmen sollten vorhanden sein, ohne unnötig personenbezogene Daten zu speichern. Rechtliche Risiken entstehen vor allem aus unzureichender Transparenz, unzureichender Verschlüsselung oder dem Ausbleiben von Incident-Response-Plänen. Praktisch heißt das: implementiere verschlüsselte Tunnel, führe regelmäßige Zugriffsprüfungen durch und halte eine klare Auditierung bereit. Dokumentation schützt vor Rechtsrisiken.
Zu beachten bleibt, dass europäische standards wie die DSGVO Einfluss nehmen, wenn EU-Daten durch US-Dienste verarbeitet werden. In diesem Zusammenhang verweisen Fachquellen darauf, dass der Datenschutz bei US-Cloud-VPNs streng geprüft wird. DSGVO-Impact bleibt relevant, auch bei US-Anbietern. Für vertiefte Details verweisen Quellen auf konkrete Regelwerke und Praxisempfehlungen, etwa zu Privacy-by-Design und Incident-Response-Plänen. Woran Sie rechtssichere VPN-Lösungen erkennen. Weitere Hintergrundinfos finden Sie auch in der Diskussion um globale Regulierung und lokale Verbote, darunter Berichte zu regulatorischen Entwicklungen in deutschen Medien. DSGVO-Umfeld beeinflusst US-Regeln.
Hinweis: Links auf der Seite können Affiliate-Links sein. Sie beeinflussen die Wahl des Anbieters nicht direkt, liefern aber zusätzliche Informationen. Inline-Quellen zu diesem Abschnitt enthalten unter anderem Hinweise zu US- und EU-Datenschutzstandards. Siehe insbesondere Berichte zu DSGVO-Bezug und Cloud-VPNs.
Technische grundlagen: verschlüsselung, protokolle und sicherheit im VPN USA kontext
In der praxis entscheidet die richtige combination aus verschlüsselung, protokollen und sicherheitsoptionen über datenschutz und compliant betreibung. Im usa-kontext gehen viele vertrauenswürdige lösungen auf zwei etablierte protokolle zurück: OpenVPN und WireGuard. OpenVPN bietet seit langem bewährte verschlüsselungspakete und eine breite kompatibilität, während WireGuard mit einer schlanken implementierung und stabiler performance auffällt. Beide protokolle lassen sich so konfigurieren, dass aktuelle standards wie AES-256-GCM oder ChaCha20-Poly1305 zum Einsatz kommen, was den übertragungsweg gegenüber älteren protokollen deutlich absichert. In 2026 sind OpenVPN und WireGuard die praxisnahen basisprotokolle für sichere connections, und sie bleiben zentrale ankerpunkte im sicherheitsdesign von vpns in den usa.
OpenVPN: bewährte robustheit trifft vielseitigkeit
OpenVPN arbeitet über TLS und bietet feinkörnige kontrolle über verbindung, authentication und tunneling. Die stärke liegt in der interoperabilität über verschiedene plattformen hinweg und in der möglichkeit, komplexe netzwerktopologien abzubilden. Häufig wird TLS 1.2 oder TLS 1.3 genutzt, kombiniert mit stabilen cipher-suites wie AES-256-GCM. Die konfigurationsvielfalt erlaubt granularisierung von zugangs- und logging- Einstellungen, was vor allem in unternehmen mit strengen compliance-anforderungen relevant ist. Eine sorgfältige konfiguration minimiert risiken bei misconfiguration. Dennoch kann OpenVPN in manchen setups mehr auftakt-zeit benötigen als modernere alternativen. What macht NordVPN basis premium VPN dienst so interessant im jahr 2026
WireGuard: schnell, einfach, modern
WireGuard setzt auf eine sehr kompakte codebasis und nutzt moderne kryptographie. Die verbindung arbeitet typischerweise über UDP, was geringere overhead-zeiten ermöglicht. Die priorität liegt auf einfacher handhabung, klarer zulässigkeit von key-pairs und deterministischer performance. In der praxis führt das zu geringeren latenzen und stabileren throughputs, insbesondere auf mobilen verbindungen. Allerdings ist WireGuard weniger ausgereift, was umfassende verlieren von unterstützung bei älteren systemen betrifft, und viele organisatorische umgebungen koppeln es zusätzlich an weitere sicherheitsmechanismen oder over-the-top-authentication. WireGuard bietet beeindruckende speed- gains, doch braucht es sorgfältige deployment-entscheidungen im datenschutzkontext.
Datenleaks, meldepflichten und kompromittierung
Datenleaks können bei vpn-verbindungen auftreten, wenn fehlerhafte konfigurationen, schwache credentials oder unsichere logs vorhanden sind. Praktisch bedeutet das: regelmäßige prüfungen von schlüsseln, tokens und certificate-pinning helfen, kompromittierungen früh zu erkennen. In vielen usa-umgebungen müssen sicherheitsvorfälle zeitnah den zuständigen behörden gemeldet werden, abhängig von branchenspezifika und bundesstaatlichen vorgaben. Eine klare incident-response-robe und automatische meldungen vermeiden verspätete offenlegung. Zusätzlich sollten logs auf minimal-privilege-prinzip beschränkt und verschlüsselt gespeichert werden, um datenschutzrechte zu wahren.
Kill-switch, fensterungs- und logging-optionen
Der kill-switch verhindert, dass traffic außerhalb des vpn-tunnels ins netz geht. Er ist besonders wichtig, wenn eine verbindung kurzzeitig abbricht oder ein reconnection-problem auftritt. Fensterungs-optionen, etwa automatische hide- oder rotierbare verbindungsfenster, erhöhen die anwendungenstabilität unter wechselnden netzwerkbedingungen. Logging-Optionen sollten so konfiguriert sein, dass sie debugging-bedarf decken, aber gleichzeitig sensible informationen minimieren. In vielen konzernen gibt es guidelines, welche log-größen, retention-perioden und audit-logs zulässig sind. Kill-switches und sorgfältig konfigurierte logging- policies schützen vor unbeabsichtigter datenexposition.
Insgesamt bleibt die technik hinter vpn-verschlüsselung eine balance: starke samt sicheren protokollen, dazu klare policies zu meldung und logging. Die praxis zeigt, dass eine standardisierte, dokumentierte deployment-vorlage, regelmäßige audits und eine zentrale verwaltungsplattform das risiko signifikant senken. Wenn Sie in den usa tätig sind, achten Sie darauf, dass die gewählten protokolle den jeweiligen branchenspezifischen compliance-standards entsprechen und dass incident-management-wege klar definiert sind. Quellen zu diesen themen bieten unter anderem Einblicke in die aktuelle rechtslage zur datenschutzkonformen nutzung von vpn-netzen in 2026.
Praxisleitfaden: wie man VPN USA rechtskonform auswählt und betreibt
Die zentrale Frage ist klar: Welche VPN-Lösung erfüllt rechtlich und sicherheitstechnisch die Erwartungen in den USA und lässt sich mit europäischen Standards vereinen? Die Antwort ist präzise: Prüfe Datenschutzpolitik und Datenverarbeitungsstandorte, bewerte Cloud- versus On‑Prem‑Architektur und kläre explizit alle Datenverarbeitungs- sowie Third-Party Disclosure‑Mechanismen. Danach wähle eine Lösung, die Transparenz, minimale Datenerhebung und klare Verträge bietet. Transparenz bei der datenverarbeitung ist der zentrale Prüfstein. Was ist the NordVPN official website and how it shapes online security in 2026
1. Datenschutzpolitik und standort der datenverarbeitung
Im Praxisalltag bedeutet das: Lies die Datenschutzerklärung und die Datenverarbeitungsvereinbarungen sorgfältig. Achte darauf, wo die Server physisch stehen und ob es Subunternehmer gibt, die Zugriff haben. Wenn ein Anbieter erklärt, dass Nutzungsdaten außerhalb der EU verarbeitet werden, prüfe, wie dortige Rechtslagen Datenschutz schützen oder nicht schützen. In der Praxis wünschen sich Unternehmen klare Angaben darüber, welche Daten gesammelt werden, wie lange sie gespeichert bleiben und wie sie gelöscht werden. Klare Angaben zu Datenarten und Speicherdauer sind unverzichtbar. Die DSGVO bleibt ein Bezugspunkt, auch wenn der Fokus hier auf den USA liegt. Zur Einordnung lohnt sich eine Gegenüberstellung der Datenschutzerklärungen mit den üblichen Compliance‑Standards wie der EU‑DSGVO.
In der Quelle zur DSGVO‑VPN‑Beziehung wird deutlich, dass US‑Überwachungsgesetze potenziell Auswirkungen auf den Datenschutz haben können, besonders wenn Daten in die USA transferiert oder dort verarbeitet werden. Beispielhafte Formulierungen in solchen Berichten betonen die Notwendigkeit von Zusatzvereinbarungen und adäquaten Schutzmechanismen. Linktauschen zu konkreten Auszügen kann hier helfen, doch prüfe immer die aktuelle Rechtslage. https://birdhost.de/blog/dsgvo-vpn-us-cloud-compliance-risiko.
2. Bewertung der cloud- oder on-premise architektur
Cloud‑basierte VPN‑Dienste bieten Skalierbarkeit, allerdings entstehen durch servernahe Verarbeitung und Outsourcing potenzielle Datenschutzrisiken. On‑premise‑Lösungen geben dir mehr Kontrolle über Logs und Zugriff, verlangen aber Investitionen in Infrastruktur, Wartung und Sicherheit. In der Praxis gilt: Dokumentiere, welche Logs erhoben werden, wer Zugriff hat und wie lange Logs aufbewahrt werden. Prüfe zudem, ob der Anbieter End-to-End‑Verschlüsselung nutzt und wie er Tokens, Zertifikate und Schlüssel verwaltet.
Ich habe mir Quellen angeschaut, die darauf hinweisen, dass Cloud‑Modelle in der EU‑Verarbeitung oft zusätzliche Governance erfordern, insbesondere wenn Daten über Grenzen hinweg übertragen werden. https://birdhost.de/blog/dsgvo-vpn-us-cloud-compliance-risiko.
3. Klärung über erwartete datenverarbeitung und third-party disclosures
Schreibe in klaren, verständlichen Verträgen fest, welche Daten verarbeitet werden, wer sie wozu nutzt und ob Dritte Zugriff haben. Kläre, ob Echtzeit‑Monitoring, Fehlerberichte oder Telemetrie stattfinden und in welchem Umfang. Je konkreter die Third‑Party‑Disclosure, desto besser lässt sich die Rechtslage einschätzen. Achte darauf, dass Verträge eine Mechanik zur Auditing enthalten und regelmäßige Compliance‑Reviews ermöglichen. Faire Disclosure‑Zusagen von Drittanbietern sind ein Muss. Wie finde ich das beste VPN 2025: gezielte kriterien, praxischecks und fallstricke
Die verlinkten Ressourcen verdeutlichen, dass EU‑Datenschutzstandards in der Praxis oft mit US‑Gesetzen kollidieren können, weshalb klare Vereinbarungen mit Drittanbietern essenziell sind. So lässt sich vermeiden, dass sensible Daten in Drittländer gelangen, ohne angemessene Schutzmaßnahmen zu garantieren. Die Quelle verweist darauf, dass ESG‑Richtlinien und regional unterschiedliche Datenschutzniveaus eine vielschichtige Prüfung erfordern. Siehe dazu die Diskussion im Link zu DSGVO‑VPN‑US‑Cloud‑Compliance‑Risiko. https://birdhost.de/blog/dsgvo-vpn-us-cloud-compliance-risiko.
Praktischer Abschluss: fordere eine vollständige Datenschutz‑ und Sicherheitsbestätigung vor dem Kauf. Prüfe Zertifizierungen wie ISO 27001, SOC 2, und Erfüllung von Privacy‑Shield‑ähnlichen Mechanismen, falls vorhanden. Bitte beachte, dass manche Seiten Affiliate‑Links verwenden. Eine kurze Offenlegung ist in Ordnung.
Hinweis zur Praxis: wähle Anbieter mit transparenter Preisstruktur, klaren Logs‑Policies und nachvollziehbaren Drittanbieter‑Disclosures. Für Deutschland gilt: Links auf Seiten können eine Affiliate‑Beziehung kommunizieren. Dies beeinflusst die Bewertung nicht direkt, aber Transparenz bleibt wichtig.
Quellenverweis: Informationen lassen sich mit dem Hinweis verknüpfen, dass der EuGH‑Schrems‑II‑Fall und US‑Überwachungsgesetze Datenschutzrisiken bei US‑Cloud‑Lösungen beeinflussen können. Eine vertiefende Diskussion findest du unter den verlinkten Ressourcen. Inline‑Hinweis: für weitere Details zur Rechtslage siehe den Abschnitt zur DSGVO‑Beziehung im verlinkten Beitrag. Das Thema wird dort weiterentwickelt.
Zitate und Bezug: In der Rechtslage bleiben diese Punkte zentral: Transparenz der Datenverarbeitung, klare Third‑Party Disclosure, und Wahl zwischen Cloud‑ oder On‑Prem‑Lösung je nach Risikoakzeptanz und Compliance‑Pflicht. Die verlässliche Praxis setzt auf dokumentierte Vereinbarungen, Audits und regelmäßige Überprüfungen. Was ist VPN testen kostenlos and how it works in 2026
Quellhinweis inline: Sieh dir den Beitrag über DSGVO‑VPN‑US‑Cloud‑Compliance‑Risiko an.
Was kommt als Nächstes bei VPNs in den USA im Jahr 2026
Der Ländervergleich zeigt: Datenschutz bleibt ein Spitzenthema, doch regulatorische realität setzt klare grenzen. In den USA beeinflussen Bundes- und Landesgesetze, wie VPN-Anbieter Nutzerdaten behandeln und welche Protokolle sie unterstützen. Ein starker Fokus liegt auf Transparenz, Verschlüsselung und klaren Logs-Policies. Für Nutzer bedeutet das eine bessere Orientierung, welche Funktionen wirklich schützen und welche Versprechen lediglich Marketing sind. Verschlüsselung wird weiter standardisiert, und viele Anbieter ziehen Open-Source-Standards hinzu, um Vertrauen zu schaffen.
Wenn Sie nur eine Maßnahme in diesem Monat umsetzen, wählen Sie einen Anbieter mit klarer Logging-Policy, DNS-Leak-Schutz und Rotations- oder Perfect-Forward-Secrecy. Die nächste Stufe ist die Prüfung der Protokollpalette: WireGuard bleibt oft die schnellste Wahl, während OpenVPN noch mehr Kompatibilität bietet. Teste den Dienst mit einem kurzen Speed-Test in Ihrer üblichen Arbeitslast, um reale Leistungsdaten zu erhalten. Die richtige Wahl hängt davon ab, wie Sie Privatsphäre, Geschwindigkeit und Rechtslage balancieren möchten. Der richtige Kompromiss ist erreichbar, wenn Sie Prioritäten setzen.
- Backup strategy: Wählen Sie einen Anbieter mit einer nachvollziehbaren Datenschutzerklärung, der mindestens zwei Protokolle anbietet, darunter WireGuard und ein älteres, gut unterstütztes Protokoll.
- What to try this week: Prüfen Sie Ihre aktuelle VPN-Konfiguration auf DNS-Leaks, testen Sie die Verschlüsselung und notieren Sie sich die Geschwindigkeit unter typischer Nutzung.
- What changes if you act now: Eine klare Logs-Policy und regelmäßige Protokollrotation reduzieren rechtliche Risiken und verbessern die Nutzererfahrung.