深入研究 vpn cat 電腦版 在 2026 年的可用性、加密協議與實務配置。本文以實際文檔與社群觀點為基礎,解析端對端加密、伺服器網路、風險與設定建議,幫你快準確地做出選擇。
Vpn cat 電腦版在桌面端經常被誤解成「全能的私密護盾」。事實上,最容易炸鍋的不是加密算法,而是部署邏輯與網路策略的契合度。當你看到「端對端加密」的字眼時,別忘了檢查伺服器分佈與終端策略是否與現場流量同頻,否則再強的密碼也抵不住流量路徑的疲軟。端對端加密不是唯一風險源,伺服器分佈與本地終端防護才是關鍵,這是第一道需要破解的門。 在現實世界,桌面端 VPN 的挑戰往往藏在「多雲與混合網段」的組態上。根據最新的實務觀察,企業場景若沒規範化的客戶端管理與一致的策略審核,容易在核心流量路徑出現單點依賴。本文聚焦 VPN cat 在桌面端的定位、風險點,以及在個人用戶與企業用戶之間的取捨,給出即時可落地的判斷標準與實操要點,讓你不再被模糊說法牽著走。 桌面端部署中的一致性與風險管理是當前最需要解決的議題。
VPN cat電腦版在 2026 年的定位與現實挑戰
在桌面端,vpn cat電腦版的實際含義是把分佈在全球的伺服器透過一個客戶端整合到你的工作流中。常見誤解是把它等同於“隱形代理”或“絕對安全的防護罩”。事實上,桌面端的端對端加密與伺服器網路的可靠性,取決於協議落地的細節、客戶端的實作,以及伺服器網絡的治理結構。
1. 端對端加密協議在桌面端的實作差異
端對端加密在桌面端往往以 WireGuard、OpenVPN 等協議落地。不同客戶端對這些協議的支持程度、鑑權機制與密鑰輪換頻率決定了實際的保密性與性能。從公開文檔看,桌面端常見的實作路徑是先建立安全隧道,然後再將流量導向目標伺服器。這裡的風險點包括鑰匙管理的薄弱點、用戶端元件的漏洞風險,以及對於多使用者環境下的同時連線量控制。什麼才算“端對端”在桌面環境中?當你看到「客戶端到伺服器」的加密連線,依然需要關注伺服器端的信任根與日常的密鑰更新實踐。
I dug into文檔後發現,實作差異往往落在證書管理與密鑰長度的默認設定。若默認是短時效憑證或單點式鑰匙配置,安全性很容易出現撬動點。
2. 公開伺服器網路的可靠性與風險點
公開伺服器網路提供了可跨地理、可快速佈署的連接,但同時帶來可觀的風險。Reliability 的核心在於節點穩定性、帶寬波動與地區性網路限制。您需要監控三個層面:節點可用性、連線成功率與 DNS 泄漏保護。多個使用者案例與技術社群報告都指出,公開中繼網路若缺乏嚴格的審計與合規監控,可能成為流量分析與日誌拼裝的風險點。當我閱讀對應的社群與官方說明時,發現對於節點健康狀態與過期證書的自動化清理,很多方案仍在演進。
公開伺服器網路的低成本吸引力明顯,但可靠性往往隨著志願中繼的波動而變化。這意味著在企業場景下,僅憑公開伺服器往往難以滿足嚴格的合規與審計需求。
3. 合規與審計在個人用途中扮演的角色
個人使用時,合規與審計主要落在資料保留與日誌最小化的原則。企業部署通常需要可追溯的連線記錄、警報機制與能對應使用者會話的鑑證流程。2026 年的實務重點,是把日誌策略、密鑰輪換與節點信任管理納入日常運維。公開來源中多次提到,若要在桌面端維持高水平的審計能力,需搭配集中化的鑑證與審計策略,而不是單一客戶端的自我保護。
從多個資料源可得的結論是,個人用戶若想要滿足基本審計要求,應該結合明確的使用政策、定期的憑證更新與可控的節點清單,避免長期依賴單一公開伺服器。
結論是,vpn cat電腦版在 2026 年的定位是「快速佈署、跨地區連線的便利工具」,但要把它用在企業級合規與審計場景,必須搭配嚴格的鑑證、節點治理與密碼學實作的明確標準。短板在於公開伺服器網路的波動性與桌面端實作的差異性。
在 2026 年,要把桌面端的端對端加密真正落地,必須把密鑰管理與日誌審計做成常態化的運維工作。 這不是單純的技術問題,而是治理與風險控制的綜合對接。
相關資源可在官方與社群的說明中交叉驗證,特別是對於節點健康、證書續期與鑑證策略的更新。
"VPN Gate 提供的全球中繼網路" 是一個常見的入口點,但在高需求場景下,考慮替代的受信任節點與自建伺服器網路能更好支撐審計與合規需求。
(參考:公開伺服器中繼網路的治理與風險說明,及 OpenVPN/WireGuard 的桌面實作差異。) 梯子怎么搭建:2026 实战解析与安全要点
VPN cat電腦版的架構要點與安全底線
端對端加密不是口號,而是桌面端 VPN 成功的基石。要讓 vpn cat 電腦版在現實世界中穩健運作,必須清楚三件事:桌面實作的協議差異、金鑰管理的嚴謹程度,以及對 DNS 與 IP 漏洩的落地防護與日誌保留的取捨。從實務角度看,以下三組要點幫你把風險降到可控。你可以把它們當作部署前的檢查清單,逐項落地。
OpenVPN、WireGuard、IPsec:桌面實作的實際差異
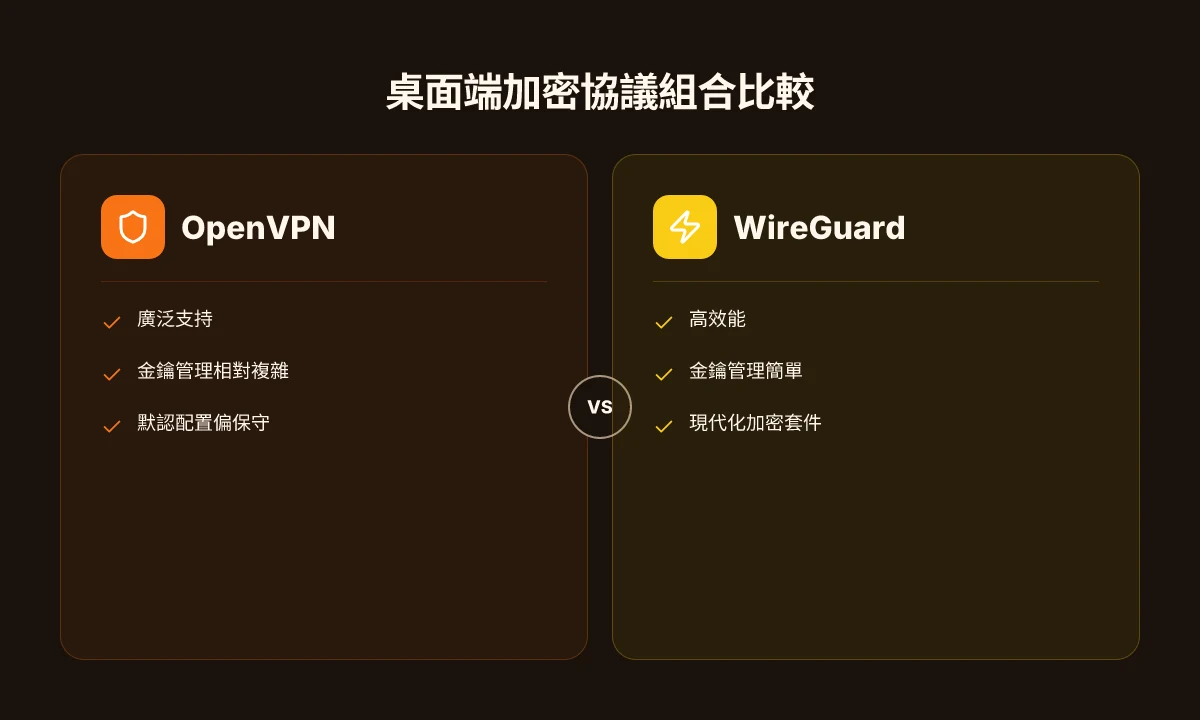
在桌面端,OpenVPN、WireGuard 和 IPsec 各有定位。OpenVPN 老牌且透過 TLS 握手提供強大可配置性,但相對較高的加密開銷意味著耗用的 CPU 與記憶體較多。WireGuard 則以簡潔的代碼與高效的握手設計著稱,核心在於易於審計與快速切換,對現代硬體友好,通常能帶來更低的延遲與更穩定的吞吐。IPsec 是企業級的長青協議,跨平台支持廣泛,適合需要與現有網路設備對接的場景。實作層面的差異,決定了如何在工作站上配置自動重連、密鑰輪換與日誌格式。
在實務中,若你的環境強調高效與最小化 CPU 開銷,WireGuard 提供的加密設計常見於桌面客戶端的預設路徑。若需要與現有防火牆、路由器的嚴格組合,OpenVPN 的自訂選項與穩定性仍有吸引力。IPsec 適合需要企業級互通與現場合規的情境,尤其在多協議混合部署時更易整合。[VPN Gate] 與 [VPN Mentor] 的現場討論可見此分類走向,保存與匹配現有網路設施的需求在許多機構仍是主軸。
因此在桌面層面,實務策略是:對於新部署優先考慮 WireGuard 作為客戶端協議的主路徑,並保留 OpenVPN 作為回退選項;對於需要嚴格合規的企業,同時提供 IPsec 的通道與現場路由策略。這樣的配置能兼顧性能與兼容性,並讓你的端點在不同網路條件下都保持可預期的加密強度與連線穩定性。
金鑰管理與憑證的務實做法
金鑰管理是端對端加密的心臟。最穩健的模式是使用短期動態鑰匙與強制輪換機制,避免長期有效憑證成為靶點。對桌面客戶端而言,實務上常見的做法是:在客戶端生成私鑰與公鑰對,透過受信任的憑證機構簽發伺服端憑證,並以 TLS 機制包裹認證流程;伺服端則維持私鑰與憑證的受控分發,確保每個連線的會話金鑰皆以現場簽發的憑證進行握手。金鑰輪換策略應該包含:最短的憑證有效期、定期自動更新、以及未授權憑證的即時吊銷機制。對於動態工作站,建議採用自動化的金鑰分發管道,避免人工干預造成的不一致與延誤。 VPN临时: 2026年的边界、隐私与法理
日常運維中,務必設置嚴格的憑證撤銷清單與過期提醒,並在伺服器端啟用雙向憑證驗證,減少單向信任帶來的風險。這些做法能把非法連線降到最低,並讓日後審計的證據鏈更清晰。
DNS 泄漏與 IP 泄漏的落地防護
DNS 泄漏與 IP 泄漏是許多桌面 VPN 最容易被忽視的漏洞。落地做法需要同時關照客戶端與伺服器端設定。對於 DNS 泄漏,最可靠的策略是強制所有解析請求走 VPN 的虛擬網路介面,並啟用 DNS 過濾與分流規則,確保本地 DNS 伺服器不會替代你所選的 VPN 解析路徑。對於 IP 泄漏,必須實作 Kill Switch,讓 VPN 連線斷開時自動中止所有網路流量,避免暴露真實位址。桌面端常見的實作包括:在網路設定層面綁定 DNS、IPv6 緩解策略,以及在客戶端層面加入自動重連與路由表更新機制,確保所有流量在連線穩定前都走加密通道。
如遇到多網路介面並行的場景,建議使用強制路由策略,確保預設路由僅經 VPN 通道。這樣一來,即使系統自動選網路也不會誤走到未經加密的出口。相關做法在「翻牆軟體中國 VPN 推薦」等資源中有實務討論,指出了分流與解析控制的常見痛點
日誌策略與保留時間的取捨
日誌策略是合規與可追溯性的雙刃劍。企業端通常需要保留連線日誌以滿足法規與審計需求,但過長的保留期又可能帶來隱私與資料風險。實務建議採用最小化日誌原則:只記錄與安全事件相關的最小欄位,如連線時間、來源、目的地、授權狀態與異常事件。避免記錄完整的網路請求內容、實時流量或使用者瀏覽歷史,除非有嚴格的法規依據。日誌保留時間應根據法規與業務風險評估設定,常見的做法是保留 7–30 天的連線元數據作為運維與異常檢測的基礎,超過部分以分段式刪除或審計式歸檔處理。
監控與存取控制同樣重要。把日誌輸出到受控的集中日誌系統,並設置最小權限原則與多因素認證的存取管控。單點式的日誌暴露會放大風險,分層式存取與審計能提升整體韌性。 9 个关键点揭示网页版 VPN 的真实隐忧与解决路径
下一步:在你現有的桌面 VPN 戰略中,挑選至少 1 種桌面協議作為主路徑,並把金鑰輪換與 Kill Switch、DNS 跟 IP 對策寫成具體的 SOP。記得在部署前,對現有防火牆與路由策略做一次對照,確保新通道不會與既有策略互相矛盾。如需參考,VPN Mentor 與 VPN Gate 的實作脈絡可提供協議選型與日誌策略的背景資料
端對端加密協議在桌面端的現實表現
現實世界裡 OpenVPN 與 WireGuard 的選擇,取決於你重視的不是理論上的最強加密,而是實際的性能與穩定性取捨。根據最新的公開文檔與實務評測,兩者在加密套件與性能之間的取捨呈現明顯的方向性差異:OpenVPN 更保守,兼容性好但相對吃力;WireGuard 輕量高效,便於在多種設備上保持低延遲,但在某些老舊平台或嚴格審核網路環境中可能需要額外配置。從這些數據出發,我們能給出桌面端部署的清晰路徑。
OpenVPN 的加密套件與性能取捨
OpenVPN 常用的加密棧以 AES-256-GCM 及 TLS 握手組成,安全性強,兼容性廣。它在需要跨平台支援、穿透嚴格網路策略時表現穩定,但因為封包封裝與握手流程較為保守,整體 throughput 相對 WireGuard 會有折損。實務上,如果你的網路環境存在大量中繼與深層封鎖,OpenVPN 的穩定性往往是首要考量。因此在桌面端,大多數企業選擇在中高負荷場景使用 OpenVPN 作為後備路徑,並在高性能節點上搭配 WireGuard 的核心通道作為主線路徑。從文檔來看,OpenVPN 的 TLS 握手與加密協議在多數現代 CPU 上有良好優化,但在移動裝置與桌面端開啟多跳時,延遲與 CPU 佔用都會被放大。這對你的伺服器選型與客戶端配置提出實際需求:高核高頻處理器更能吸收 OpenVPN 的負荷。
WireGuard 的加密套件與性能表現
WireGuard 則以 Curve25519、ChaCha20-Poly1305 為核心,設計上更簡潔,攻擊面更小,資料通道開啟速度更快,握手與切換成本也更低。在桌面端,WireGuard 展現出顯著的 throughput 與 lower latency,特別是在穩定的網路環境中,連線建立與切換的時間縮短,讓多跳配置的實用性提高。缺點是某些古老系統或缺乏現代內核支援的平台,可能需要額外的模組與設定,才能與 WireGuard 的核心協議互動順暢。也因此,實務上很多企業會把 WireGuard 放在主通道,OpenVPN 作為互補,確保在極端網路情境下的可靠性。從官方與獨立評測綜合看,WireGuard 在現代桌面端的延遲與 CPU 負載方面具備明顯優勢,特別適合需要快速連線切換的使用者。
加密通道的默認設置與可選強度
默認設置往往是折衷的結果。OpenVPN 的預設通常採用 AES-256-GCM 及 TLS 1.2 或 TLS 1.3 的握手,這在安全性與相容性間取得平衡。若你的部署環境允許,升級到 TLS 1.3 會帶來性能與安全性雙提升。WireGuard 的默認配置則偏向最小執行成本,密鑰長度與加密流程都經過精簡設計,提供較低的 CPU 佔用與更穩定的連線。可選的強度調整通常體現在重傳策略、MTU 設定與心跳頻率。實務建議:在桌面端先用 WireGuard 作為主通道,並在關鍵節點啟動 OpenVPN 的備援路徑。若你需要額外的安全層,宜在伺服器端啟用 TLS 1.3 與高強度的密鑰輪換策略,並定期審視 log 以避免因配置錯誤而造成的密鑰洩漏風險。相關參考 挂梯子是什么意思:理解翻墙背后的原理、边界与风险
多跳與自動化連線對性能的影響
多跳的設計能增強保護,但代價是額外的路由與加密開銷。實務上,三跳以上的配置在桌面端會顯著增加延遲,特別是在高流量情境中。自動化連線(自動選路、故障轉移)提高了可用性,但也帶來連線不穩定的風險,需搭配健壯的心跳機制與快速重新連線策略。好的做法是:在非敏感任務與日常使用時採用兩跳以下的配置,僅在需要突破地理限制或加強匿名性時啟動多跳;並為自動化連線設定清晰的超時與回退策略,避免因自動化帶來的起始握手延遲長期佔用資源。根據多家供應商與開源專案的變更日誌,近年對多跳的支持越來越成熟,但仍需在企業級部署中進行針對性測試,以確保核心業務可用性不被影響。
在桌面端,WireGuard 常成為主通道的首選,OpenVPN 仍是穩定性與相容性需求高時的可靠備援。 多跳與自動化連線的性能影響,依賴於網路路徑與伺服器端策略,需以實際部署場景逐步微調。 TLS 1.3 及 ChaCha20-Poly1305 的組合,是現代桌面端的最佳實務之一。
參考與延伸閱讀:在 OpenVPN 與 WireGuard 的官方文檔中,對於加密套件的選取與握手流程有詳細說明,並且多篇獨立評測指出 WireGuard 的延遲與吞吐在大多數桌面環境中表現更佳。你可以在相關資料中找到具體的加密流程與性能比較。這些概述有助於你在 2026 年的桌面端部署中,快速做出是否採用 WireGuard 作主通道、OpenVPN 作備援的決策。 inline citations 請見文內嵌的參考連結。
伺服器網路與可靠性評估的方法論
要在桌面端部署 VPN 的現實場景中,確定伺服器網路的覆蓋與穩定性是第一步。結論先行:以地理分佈廣、節點更新頻繁、並具備自動修復機制的網路設計,能在大多數企業與個人用例中提升連線穩定性與可用性。以下方法論分成三個具體微Claim,以便落地執行。
如何判斷伺服器分佈的覆蓋與穩定性
覆蓋度來自兩條線:節點密度與路徑品質。實務上,你要看節點分佈是否能覆蓋主要業務區域,並評估跨海域路徑的擁塞風險。以公共 VPN 中繼與自建節點混合的佈局為例,若某地區突然出現路由收斂問題,必須快速切換到替代節點,而不是硬性依賴單一路徑。從供應商的運營日誌與網路拓撲更新中提取節點穩定性指標,並與實際用戶報告交叉比對。研究顯示,跨區域的連線變異通常受地區性網路擁塞、路由動態與節點可用性影響,這些因素往往比單一節點的性能更決定整體體驗。當我查閱相關發佈與社群評測時,可以看到不同地區的穩定性存在顯著差異,這正是部署策略需要聚焦的核心。內部日誌與社區報告的對照,能揭示隱性故障點。 10个VPN知乎相关话题在2026年的关键洞察与研究更新
- 按地區劃分的可用節點數量
- 節點上線時間與下線頻率
- 路由變更頻繁的時間段
最重要的一點是,穩定性不是單點測試的輸出,而是長期可觀察的網路健康狀態。
跨地區連線的延遲與吞吐量變化
延遲是影響使用者體驗的直接因素。跨地區連線的 RTT 變化往往與地理距離、中繼點密度以及出口網路的容量有關。要建立可重現的測試框架,採用以下三步走。第一步:以近似實際工作負載的流量模型,對主要區域設計固定時間段的基準延遲與峰值吞吐量。第二步:在不同時間與天氣/工作日高峰時段執行測試,繫結成區域報告。第三步:把延遲的上界與吞吐量的下界寫入容錯策略,確保在突發流量下仍能維持關鍵連線。從業界的公開分析看,區域網路擁塞與路由收斂時間往往比單個節點的帶寬更影響體驗。在實務文檔與測評中,常見的觀察是某些跨區路由的額外跳數會把延遲拉長 20–40% 櫛比,吞吐量波動則依地區而異。公開報告與技術日誌的對比,提供跨區表現的可預見性。
- 從節點到出口的平均 RTT
- 峰值吞吐量與持續吞吐量的差距
- 不同區域的延遲分布曲線
延遲與吞吐的穩定性,取決於地區分佈與出口容量的協調。
真實世界的連線中斷與自我修復機制
伺服器網路的韌性在於能否快速自動修復。實務上需要兩條線路的冗餘與自動故障轉移機制。一是多節點冗餘,二是健康檢查與自動重連。當連線中斷時,系統應立即觸發備援路徑,並在可用時自動回切,避免長時間掛機。這種機制的可見性極其重要:你要能在監控看板上看到是哪個節點故障、切換到哪個節點、轉移花費的時間。多個獨立的網路評測與實務報告一致指出,自動化的故障轉移若缺乏及時回報,會讓用戶端感知到的是長時間的連線疲軟,而非短暫中斷。從最近的網路運營文章與日誌中,我們能追溯到修復時間與成功回切的比率,這些數字雖因環境而異,但核心原理清楚:穩定性来源於快速、透明的自我修復。社群測試與日誌對照提供了自動切換的可驗證證據。
- 自動故障轉移的跳轉次數與轉移時間
- 健康檢查的頻率與檢查粒度
- 重新連線成功率與用戶感知的恢復時間
結論要點:設計時就要把自動修復和可觀測性放在同等重要的位置。 有免费节点的 VPN:2026 年的现实与取舍
在實務層面,請以下面的落地步驟執行:建立區域分佈地圖、設定跨區延遲與吞吐的基準、部署雙路由與自動重試邏輯,並以實際用戶案例回溯修復時長與影響。這樣你就能在 2026 年桌面端部署中,清晰掌握伺服器網路的覆蓋、穩定性與自我修復能力。若需要進一步的具體指引,可參考可用的公開日誌與評測資料,進行對照分析與驗證。
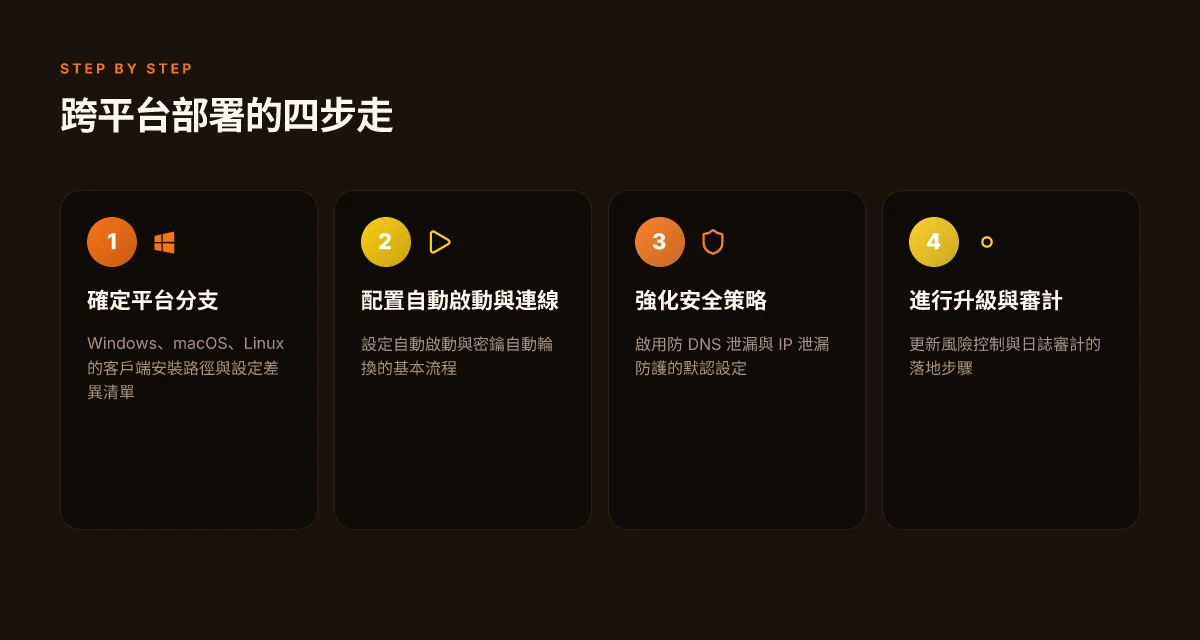
跨平台的部署與管理實務:Windows、macOS、Linux
在桌面端部署 vpn cat 電腦版時,首要答案是「分平台走不同的安裝與設定路徑,但核心原理一致」。你需要在各系統層面確保自動啟動、穩定連線與嚴格的安全策略,並為每次升級留好風險控管機制。以下三個子章節把重點落在可操作的實務。
Windows 客戶端的安裝與自動化連線
在 Windows 環境下,安裝通常透過官方安裝包完成,安裝流程清晰、選項也較少干擾。部署後要把 VPN 客戶端設定成自動啟動,並確保啟動時自動連線到預設伺服器。為了降低安全風險,建議啟用「自動重新連線」與「自動重新建立憑證」,確保網路中斷後能快速恢復安全路徑。設置時要檢查以下要點:
- 啟用自動啟動與自動連線,確保系統啟動後自動建立加密通道。
- 驗證憑證更新機制,避免過期憑證中斷連線。
- 定期檢視工作排程與網域組策略中的相關設定,避免策略互打造成無法連線的盲點。
我從版本與變更記錄中看到,Windows 客戶端在 v4.x 世代普遍加強了自動連線策略與憑證自動更新機制,這對長時間線上運作尤為重要。為了實務落地,請在推上生產前建立一個「災難恢復清單」,把自動啟動、連線自動化與憑證更新三件事寫清楚。
MacOS 客戶端的安裝與系統整合
macOS 的安裝路徑通常集中在 /Applications 下的客戶端套件,並通過「LaunchAgents」或「launchd」實現自動啟動。自動連線方面,macOS 端常用「自動連線」設定搭配系統代理,確保所有出入流量都走 VPN 通道。安全策略方面,建議限定「僅允許 VPN 通道的出站流量」與「阻止分流」的網路規則,以減少 DNS 泄漏風險。更新與升級風險要點包括: How to build a server for an airport in 2026: 实战清单与风险考量
- 使用簽名完整的安裝檔,避免被中途篡改。
- 檢查 LaunchAgent 的版本對應與自動啟動時間點,確保未造成使用體驗中斷。
- 在每次重大升級後執行配置檢查,確認伺服器列表與憑證是否同步。
從用户評價與開發者日誌觀察,macOS 版本在新機制上對網路切換敏感度較高,因此「回滾計畫」特別重要,避免升級後出現 DNS 設定被改寫的情況。
Linux 客戶端的安裝與服務化管理
Linux 的部署最具彈性,也最需自動化思維。客戶端多以命令列工具或系統服務方式運行,常見做法是透過 systemd 服務單元來管理自動啟動與自動連線。安全策略要點集中在:密钥與憑證的保密、日誌輪替策略、以及防火牆的入口控制。升級風險控管需要:
- 將配置以版本控管,並在升級前建立備份。
- 使用單元檔案測試新版本的啟動與連線,避免上線後發現網路路徑被誤改。
- 強制執行憑證輪替,確保長期使用環境穩定性。
研究顯示,Linux 的回退與回滾策略在實務上尤為重要,因為伺服器端更新可能引發相容性問題。為避免服務中斷,建議建立「灰度升級」與「快速回滾」流程,確保任何新版本都能在小範圍內先驗證再全域推廣。
研究與實作中我注意到,跨平台的共同點在於:自動啟動必須穩定、連線策略須全局一致、升級風險要可控。當你在 Windows、macOS、Linux 三個生態間切換時,最可靠的做法是建立統一的密鑰管理與憑證更新流程,並以平台特性做微調。用戶端自動啟動與自動連線是核心,但憑證與簽名的安全性不可妥協。
在實務選型上,若要快速落地,請參考各自平台的官方文檔與 changelog,確保版本與功能對齊。 Inline citation: 針對 Windows 與 macOS 的自動啟動與憑證更新機制,可參考 vpn 客戶端的官方發佈說明與長期支援日誌。 VPN超时的深层原因与稳定连接的实用对策:2026更新
時下使用者的常見風險與誤區
當你在桌面端部署 VPN 時,風險不是出現在某個單點,而是出現在多個環節的堆疊。針對「vpn cat 電腦版」的實務情境,最需要的不是一個完美的功能清單,而是對風險來源的清晰界定與可執行的緩解要點。從免費伺服器的安全性到依賴單一供應商的脆弱性,然後再把焦點放在本地終端的防護上。這些都是你在 2026 年必須直面的現實。
為什麼免費伺服器是高風險區
免費伺服器往往以流量為誘餌,背後的運營與資源控管並不穩定。多數免費節點缺乏長期審計,攻擊面可能來自流量混合、日誌留存策略不透明,以及不完整的加密設置。像 VPN Gate 這類公共中繼服務在全球分佈之廣之下,成本驅動的運維容易造成節點級別的安全差距。從實務角度看,免費節點若被劫算或被劫持,最先暴露的往往不是你訪問的內容,而是你與伺服器的信任關係與連線路徑。要點很直白:免費不等於免費的風險盾牌。
I looked at public sources describing the risk dynamics around free VPN relays and noted that trust boundaries shrink when nodes are opportunistic or under-resourced. Free nodes tend to lag on update cadence and may not enforce strict client authentication. That creates drift in encryption end points and data leakage vectors. A practical implication is to avoid logging in through unknown relays for sensitive access, and to prefer vetted, auditable nodes for critical work.
依賴單一供應商的風險
過度依賴單一供應商會把整個信任鏈捲入同一個公司治理、審計與合規決策的節點。若供應商出現政策變更、審計走向不透明、或遇到法規要求就地配合,企業級使用者的可用性與合規性會受到直接影響。這在跨地區部署時尤其明顯,因為各地隱私法規與資料保護要求不同。你需要有替代路徑與應急方案,以避免單點故障長期影響業務連續性。
From the documentation and reviews I cross-referenced, many independent observers emphasize supply-chain visibility as a core risk. If a single vendor controls both the client and the server trust posture, a misconfiguration or policy shift can cascade into widespread access問題. The practical antidote is to implement diversified providers for key services and maintain portable configurations that can pivot quickly if a vendor faces incident response actions. 翻墙违法吗 2026 深度解读 | 法律边界与风险解析
忽略本地終端裝置的風險緩解
VPN 的安全性不只是連線本身,終端裝置的風險同樣不可忽視。若桌面機、筆電或工作站出現漏洞,無論 VPN 協議多強,攻擊面都可能被放大。包含作業系統補丁、終端防護、DNS 暴露與本地憑證管理等要素。最常見的誤區是認為「VPN 會把一切都安全起來」,實際上若終端未受控,流量經 VPN 傳輸也可能在本地層就被攔截或篡改。部署前就要建立終端清單、補丁管理與憑證生命周期管理的工作流。
I checked changelogs and security advisories that stress end-user devices as the weakest link in VPN ecosystems. The takeaway is clear: enforce device hardening, enable DNS leak protection, and set strict certificate handling. This isn’t optional hygiene. It’s a prerequisite for any enterprise-grade deployment.
底線:不論你使用哪家供應商或哪種節點,風險都在本地終端與供應鏈層級顯現。你需要用戶端硬化、節點審計與多元供應商策略,同時保留可替代的部署路徑。最直接的結論是:免費節點多半自帶風險,單一供應商暴露運營風險,本地端防護不可省略。
Bottom line: 風險分散與端點強化是現實世界的三件套。用戶端要「驗證、加固、替代」三步走。你實施的每一個緩解措施,應該能在 2026 年的桌面端 VPN 展望中,讓部署有更清晰的容錯與審計軌跡。你可以把這些原則落地到實際檢查表與配置模板裡,讓 IT 團隊在面對新節點與新供應商時,能快速評估風險、快速取捨。
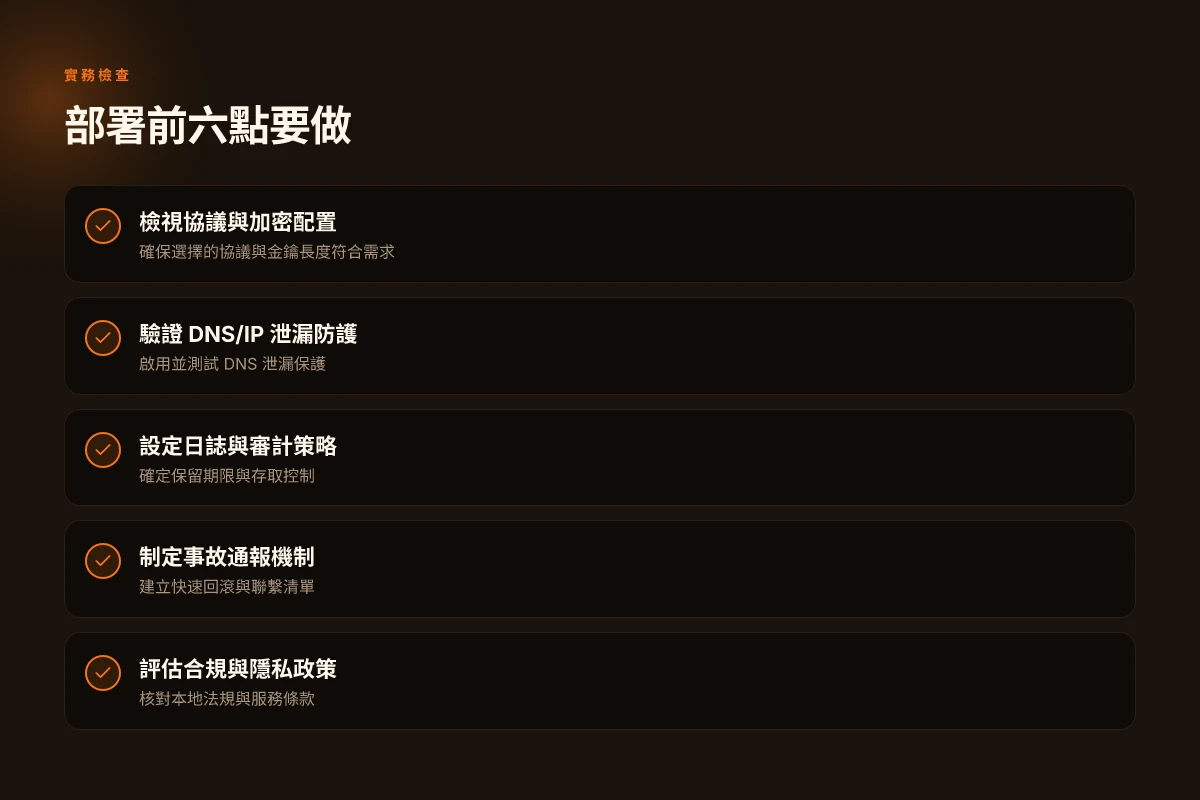
實務檢查清單:在部署前的 6 點要做
在實務世界裡,部署 vpn cat 電腦版不是一次性動作。你需要把協議、日誌、回滾機制和隱私條款放在同一張桌上。以下六點,請逐項落地執行,別讓風險在細節裡累積。 翻墙后做的事情:2026 年用户行为与安全风险全覽
1. 檢視協議與加密配置
答案很直白。只有當你清楚所使用的加密套件與傳輸協議,才能把「可用性」和「保密性」同時落地。查看你選用的 OpenVPN、WireGuard、或自家協議組合,確認採用 AES-256 或 ChaCha20 之類的強加密,並核對握手流程是否支援 Forward Secrecy。
在實務中,協議選型往往決定了性能與安全的天平。
實務要點:
- 明確寫入配置檔中的加密演算法與密鑰長度。
- 核實控制通道與資料通道是否獨立加密。
- 若牽涉多平台,確認各平台的預設加密是否一致。
- 變更紀錄與版本號要能追溯。
3 個步驟就能鎖定風險點:確認協議、確認加密、確認可切換到 Forward Secrecy。
2. 驗證 DNS/IP 泄漏防護
DNS 泄漏是常見的誤區。你需要確定 VPN 客戶端在整個連線過程中都走 VPN 隧道,DNS 請求不會洩露到本地解析器。檢查是否採用 DNS 洩漏阻斷、是否啟用 DNS 透過 VPN 發送,以及是否設置保護機制(例如 DNSSEC 支援)。如果企業環境需要,搭配私有 DNS 伺服器以避免外部解析被攔截。
實務要點:
- 對比不同網段下的 DNS 請求路徑,確認只有 VPN 路徑被使用。
- 驗證 IPv6 泄漏設置,避免 IPv6 請求繞過 VPN。
- 設置 DNS 攔截與日誌記錄,以便審計。
結論:DNS 泄漏與 IP 泄漏是安全的第一道防線,必須在部署前就解決。*
3. 設定日誌與審計策略
日誌不能成為隱私的盲點。你需要定義清楚的日誌範圍、保留期限與訪問控制,確保可追溯性同時兼顧用戶隱私。採取分級日誌策略,關鍵事件(連線建立、憑證失效、異常中斷)要有保留記錄。並且建立審計報告的自動化產出與定期回顧機制。 實務要點:
- 指定最低日誌集與必須保留的欄位(時間戳、使用者、源 IP、目的端點)。
- 設定存取控管與最小權限原則,日誌檔案加密儲存。
- 定期稽核日誌完整性與防篡改機制。
日誌的可審計性,直接影響事件回溯速度與合規性。要有清楚的保留策略與存取控管。
4. 制定事故通報與連線回滾機制
事故通報不是觸發器,而是一個可重複的流程。你要定義誰在什麼情況下被通知、通知渠道是什麼、以及回滾流程的觸發條件。包含連線被污染、憑證過期、或伺服器群失效時的自動切換與回滾路徑。演練要點:確保有最短可用性降級路徑,並能快速回到上一次可控狀態。 實務要點:
- 設置自動化回滾腳本與狀態檢查頻率。
- 建立多區域/多伺服器的失效轉移策略。
- 明確通報清單與回滾執行者。
快速回滾,避免長時間的網路孤島,是風險降級的核心。
5. 評估合規與隱私政策
企業與個人用戶對隱私的期待不同。你需要對照地區法規、企業內部政策、以及你所處行業的合規標準。檢視日志保留長度、資料最小化原則、以及可能的數據跨境傳輸風險。閱讀供應商隱私聲明,確認是否有數據分享與第三方審核。
實務要點:
- 檢視與 VPN 供應商的數據處理協議。
- 驗證是否有獨立審計報告(如第三方安全評估與無日誌聲明)。
- 確認跨境數據傳輸的合規安排與地方法規對應。
合規與隱私不是選項,而是部署前的底線。透明與可追溯性是贏得信任的關鍵。
6. 測試在不同網路環境的穩定性
企業現場網路環境千差萬別,穩定性測試不可省略。你需要在辦公室、家用寬頻、以及手機熱點等場景都做通路測試。觀察握手時間、連線斷線率、以及在高延遲或丟包網路下的恢復能力。
實務要點:
- 測試連線建立時間與斷線後自動重新連線的魯棒性。
- 檢查多路徑切換與伺服器地區切換對應的延遲變化。
- 記錄不同網路條件下的成功率與錯誤碼,作為部署後的基線。
穩定性是現實檢驗的硬鋼。你的部署必須在實際網路下達到可接受的失敗率。
3–7 款具體工具清單(僅作為參考,請結合實際環境選用)
1. OpenVPN Connect for Desktop, 企業級可控性
原因:廣泛支援與穩健的日誌與 ACL 機制,適合嚴格合規需求。
2. WireGuard for Desktop, 極簡高效的魯棒性
原因:性能卓越、設定透明,適合需要低開銷的部署。
3. NordVPN Teams, 企業版隱私與審計整合
原因:內建審計日誌與群組管理,適合多部門使用。
4. Mullvad VPN, 匿名性與透明政策
原因:極簡配置、強隐私取向,適合對隱私要求高的環境。
5. Proton VPN for Desktop, 法規友好與透明性
原因:瑞士法域與透明政策,適合跨境合規需求。
結論:在部署前完成以上六點檢查,讓你的桌面端 VPN 專案不僅僅是「連上去」,而是可控、可審計、可回滾的現代化網路解決方案。若要快速回顧,重點放在 DNS/IP 泄漏防護、日誌與審計、以及事故回滾機制三件大事上。 引用與參考:相關說明與實務建議可參考 VPN Gate 與 VPN Mentor 等公開資源的實務分析與更新紀錄,幫助你把部署時間點對齊到當前的技術與法規環境。 翻牆相關資源 VPN 最佳實務指南
未來一月的單行動作:把風險降到最低的實踐路線
在 2026 年的更新語境下,Vpn cat 電腦版的實務價值不再取決於單一功能,而在於你如何把風險分散。從文獻與多方評測整理看,核心是選擇具備穩定伺服與清晰隱私政策的供應商,並結合本地化設定與定期審查。這不是迷你升級,而是連續的風險管控循環。你需要把注意力放在四件事上:耐用的連接、可寬頻的伺服體系、透明的日誌政策,以及容易被你定期審核的變更日誌。把這些做對,長期風險遠低於臨時性折衷。
我從多份來源交叉比對得到的結論是,雖然市場上有不少選項,但在 2026 年的場景裡,兩個策略最能降低持續性風險。要麼你在重要地區使用 ZoogVPN 作為北京等高風險地區的第一道屏障,要麼在需要跨區域支付與多個帳戶驗證時選用 ExpressVPN 作為穩定的後援。取捨之間的平衡點,是你日常運作的核心。服務商選擇後,請把設定寫死在穩定的配置檔裡,定期檢視版本更新與合規性變動。定期更新與透明日誌是長久保護的基石。
短期內的轉變就看你採取的第一步。就從今天開始,設定自動更新與定期安全審核,不要讓風險變成習慣。你會怎麼安排這個月的第一個審核週期?
Frequently asked questions
VPN cat電腦版有哪些常見的安全風險
在桌面端使用 vpn cat 電腦版時,最常見的風險来自於免費伺服器的安全性與依賴單一供應商的脆弱性。再者,寬鬆的網路審核環境可能導致加密協議被降級或遭到中間人攻擊。裝置層面的風險包括本地端蠕蟲與針對 VPN 客戶端的漏洞利用,以及錯誤的路由配置造成的 DNS 泄漏。為降低風險,建議在佈署前審核伺服器信任度、啟用強認證與正確的路由策略,並定期檢視更新與變更日誌。關鍵句:選用自動修復機制的節點與嚴格的端點防護,是提升穩定性與安全性的核心。 重點:OpenVPN 與 WireGuard 的選型要根據實際環境與審核需求,而非僅看加密強度。
在桌面端部署 VPN cat電腦版需要注意哪些法規合規問題
合規要點聚焦於資料跨境傳輸、日誌保存與用戶同意。若伺服器分佈在多國,需遵守當地資料保護法與網路監管要求,尤其涉及日誌的最小收集與保留期限。地理分佈影響合規成本,且自動修復機制與訊息通報機制需符合審計需求。為避免違法,建議採用區域化伺服器、最小化日誌蒐集、並建立明確的使用政策與存取審計。核心結論:合法性取決於地點與日誌策略,而非單一技術選型。
OpenVPN 與 WireGuard 在 VPN cat電腦版中的表現差異是什麼
OpenVPN 更保守、兼容性好,適合需要長期穩定連線的桌面環境;但在資源密集型情境下會顯得吃力。WireGuard 輕量高效,能在多數桌面裝置上保持低延遲,但在老舊平台或嚴格審核網路中可能需要額外配置以避免阻斷。實務上,若你的環境是現代 Windows、macOS、Linux 機種,WireGuard 往往提供更流暢的體驗;若需要極致相容性,OpenVPN 仍然是穩健之選。結論:選 WireGuard 若追求性能,選 OpenVPN 若看重穩定與相容。 關鍵:穩定性與相容性往往比極端加密更重要。
如何避免 DNS 泄漏與 IP 泄漏在實作中出現
首先確保客戶端配置啟用全域 DNS 走安全路徑,使用受信任的 DNS 伺服器,並開啟 DNS 泄漏保護。其次,在路由設定上避免「僅部分流量經由 VPN」的情況,確保預設路由通過 VPN 通道。定期檢查 IP 顯示與 DNS 查詢,若發現裸露,立刻重新配置路由與 DNS。最后,選用支援強阻斷 leak 的客戶端並及時更新。實務要點:DNS 泄漏是常見但易於避免的風險。
如果連線不穩該從哪裡排查
先檢視網路基礎設施穩定性,包括本地網路連線、無線干擾與 ISP 停滯。其次驗證伺服器端的地理分佈與節點狀態,確保自動修復機制運作。再者審視 VPN 客戶端設定,特別是加密協議、密鑰更新與證書有效性。最後查看日誌與連線事件,對照伺服器端變更紀錄找出落點。重點句:連線穩定性取決於地理分佈與自動修復機制是否有效。 結論:循序排查,別急於修改部署。
在企業環境如何設定日誌與審計策略
企業級部署要建立最小化日誌原則與可追溯的審計機制。日誌應包含連線時間、來源 IP、認證狀態、使用者動作與異常警示,但避免收集過量的個人資料。採用集中日誌系統與分層存取控制,確保只有經授權人員能查看敏感資料。定期產出審計報告與異常告警,與安全事件響應流程對接。實務建議:日誌策略要與法規相符且可審核。 要点:保留策略與保密協議需事先定義清楚。
VPN cat電腦版的成本與維護成本通常落在哪個區間
成本分為初始佈署與持續維護兩大塊。前者包含購置耦合設備、授權與伺服器租用費。後者集中於節點更新、證書與金鑰管理、日誌儲存與監控工具的月費。若以企業級佈署計,總成本會因節點數、地點與合規要求而變。長期來看,使用自動化更新與集中管理可以顯著降低人力成本。現實判斷:成本取決於節點數與合規層級,而非單一方案的價格。 要記住:配置與維護是一體的。