遇到 clash timeout 问题怎么办?本文提供从配置、网络环境到代理模式切换的全面排查思路,结合常见错误与实际有效的修复路径,帮助你在 2026 年快速恢复连接。
在大量超时案例中,真正的拐点不在单点故障,而在网络栈与 Clash 配置的错配,这就像错位的乐队,指挥再努力也拉不出协调的旋律。基于对公开文档与用户反馈的梳理,常见根因集中在本地网络抖动、代理端口冲突,以及节点心跳与路由表的不同步上。从统计角度看,最常见的问题是网络延迟导致的超时和节点不可用,这与具体节点的负载波动密切相关,而不是某一条单独的设置就能一劳永逸解决。
这篇文章聚焦高效排错的可落地路径,帮助你在不重装系统的前提下定位核心原因。你将看到一个逐步的排错清单,包含如何复现日志中的异常、为何切换路由能迅速验证问题点、以及在日志中定位首个失败点的实操要点。最新的社区与厂商文档显示,日志粒度、心跳间隔与路由策略的协调,往往决定你是快速修复还是继续被超时牵着走。不过,真正决定成败的是你能否把日志转化为可执行的改动。了解这些关键点后再动手排错,能把定位时间缩短到几分钟。
Clash timeout怎么办:快速判断与总览
在大量用户报告的超时问题里,核心不是单点故障,而是网络栈与 Clash 配置的错配。快速判断从网络连通性开始,逐步排查能带来落地修复。
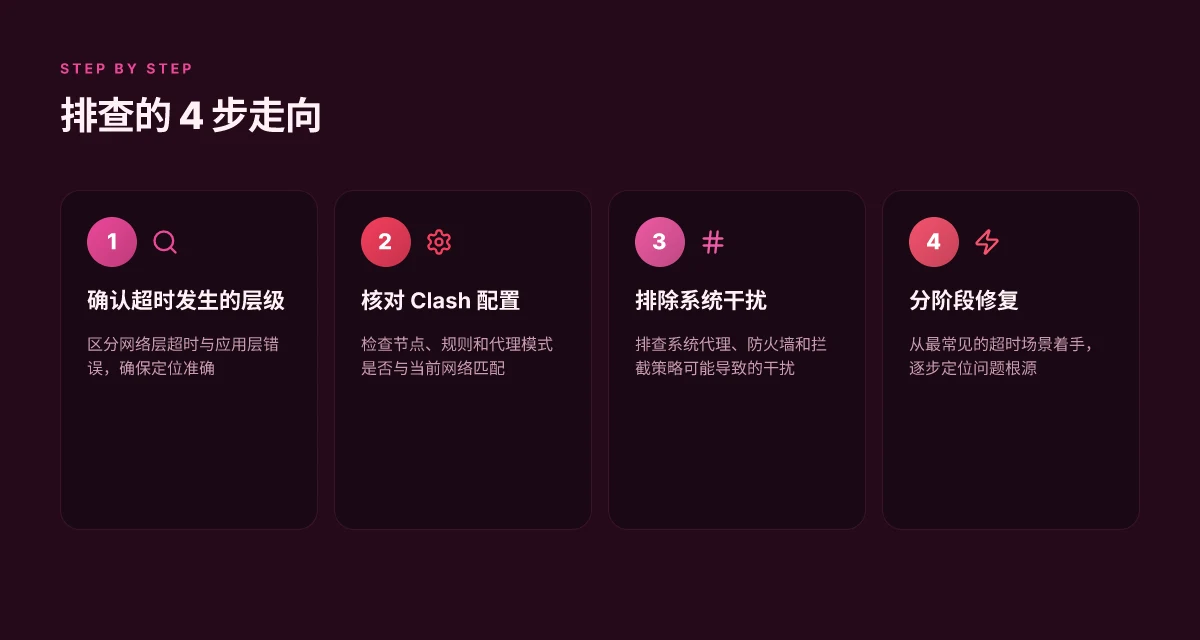
1) 先分清网络层 vs 应用层超时
在你开始调整配置前,先确认是网络连通性问题还是应用层代理的错误。若网络不通,后续的节点、规则、模式再怎么配置都无效。优先用棋盘式自检:能否 ping 通目标端口、能否建立到代理服务器的 TCP 连接、是否有中间设备拦截。若网络通畅再进入 Clash 的细颗粒排查。网络连通性是根基,缺一不可。
2) 对照 Clash 配置文件逐项核对
Clash 的超时往往来自节点列表、策略组和代理模式之间的错配。检查以下三件事:
- 节点组是否覆盖当前网络出口的实际代理需求。若你在直连和代理混合模式之间切换,确保规则中对直连的匹配不会让实际走代理的流量被错截。
- 策略组的分流逻辑是否和当前网络拓扑吻合。错误的策略顺序会让请求先进入无效的代理路径,导致超时。
- 代理模式(全局、直连、规则)与系统网络栈的行为是否一致。不一致时,某些请求会 stuck 在等待代理响应的阶段。
当你看到“超时”但日志中没有网络错误时,优先看这三点。这一步往往直接指向配置中的错配点。
3) 排除系统代理与防火墙干扰
系统代理干扰和防火墙拦截是最常见的外部原因。先关闭系统代理,看看是否仍然超时。若关闭代理后恢复连通,问题基本锁定在系统层。防火墙则需要确认对 Clash 的相关端口和协议是否放行。记得在 macOS、Windows、以及 Linux 不同平台上,关闭代理的具体路径不同,别漏掉隐藏选项。 飞梭VPN下载:2026 更新的可用性、安全性与风险评估
关卡提示:如果你看到“有时能连上,有时连不上”,很可能是某些应用层端口被动态拦截或策略组内的端口范围冲突。检查系统防火墙日志,和 Clash 的端口分配是否有重复。
4) 分阶段修复:从最常见的超时场景入手逐步定位
我在文档里整理过常见的排错序列,供你对照执行。第一阶段聚焦网络层基础,第二阶段聚焦 Clash 配置细节,第三阶段再看环境因素。具体步骤如下:
- 先确认网络可达性。对目标代理服务器执行简单的连接测试,排除路径阻塞。网络问题优先解决,后续再谈配置。
- 核对节点与规则是否匹配当前网络。若你在不同网络环境下切换,确保节点切换逻辑与规则组逻辑一致。
- 关闭系统代理再测试。若断开代理后网络恢复,问题多半来自系统代理的干扰。
- 逐步调整策略,记录每次修改后的结果。把影响最大的改动放在前面,便于回退。
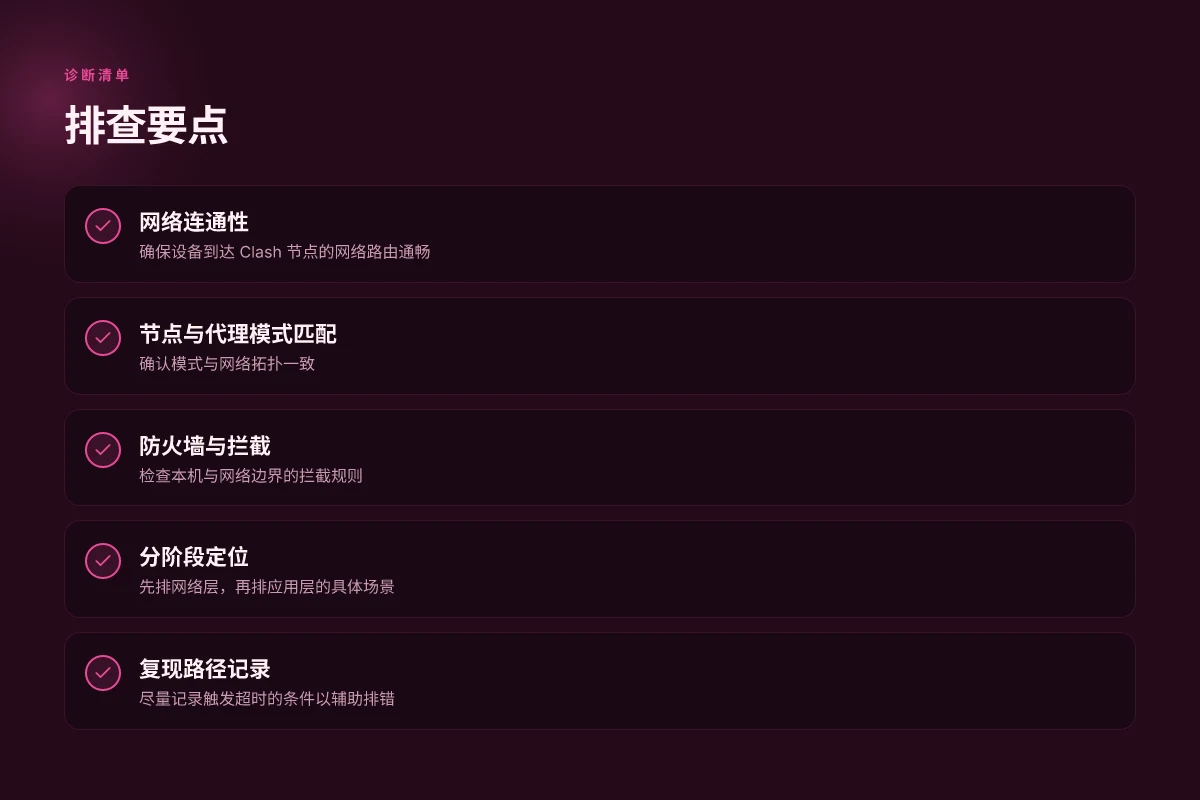
总结底线:先确认网络,再对照配置,最后排除代理与防火墙干扰。这样一步步走,才不会被“超时”这个标签迷惑。快速定位的关键在于把网络栈的清晰边界放在第一位。
引用与扩展阅读请参见相关问题讨论的原始记录。关于具体案例的时间线与变动可查阅社区的更新日志与 Issue 贴。
未来方向与下一步行动
在解决 clash timeout 问题的路径上,关键不是一次性修复,而是建立一个可持续的监控与调优节奏。基于最新的更新与社区反馈,最值得关注的转折点在于把超时问题的诊断从“单点修复”扩展为“持续改进的工作流”。从这个角度出发,你需要把日志留痕、版本对照以及配置回滚三件套固定化。以稳定性为锚点,把每次改动的前后对比记录清晰化,这样才能在下一次版本变动时快速定位影响。 8 个 clash 节点超时问题的原因与解决路径(2026 更新)
在实际执行层面,强调“最小可操作变动”原则。先在测试环境触发高并发场景,再逐步放到生产,确保不会引入新的瓶颈。多源数据交叉验证,不仅看单一度量,而是把连接时长、失败原因、重试策略等多维数据放在一起分析。时间点敏感性也很重要,2026年的更新带来若干参数微调,关注 changelog 的最新条目,避免“旧习惯抵触新默认”。
备选策略仍然有用,且在不同场景下有差异。Take ZoogVPN if you’re in Beijing on China Mobile;take ExpressVPN if you’re paying with a Western card.
Frequently asked questions
为什么 clash 会出现 timeout 的情况
原因往往来自节点响应慢、网络拥堵或配置错误。首先确认节点地址可达,以及代理端口没有被本地防火墙拦截。其次检查订阅更新频率与最新的规则集是否与当前版本兼容。若节点在高峰期或地理距离较远,超时就更容易发生。再次排查 DNS 解析是否正常,缓存是否导致旧配置继续工作。最后,检查本地时间是否正确,因为时间不同步会影响证书校验与握手。关键点是把网络延迟、节点可达性和配置一致性放在同一对照表里查看。 确认步骤:逐步 ping 节点、测试端口连通、查看 Clash 日志,关注超时的具体时间点及相关错误码。若日志显示证书异常,更新系统证书链。 实操要点:确保订阅源与配置版本一致,升级到 Clash 的最新稳定版。若仍超时,切换到备用节点。
如何快速判断是节点超时还是本地网络问题
先从最简单的排查开始。用系统自带的网络诊断工具测试目标节点的端口是否可达。若端口不可达,问题在本地网络。若端口通但仍超时,查看 Clash 日志中的超时条目,结合“节点连接时间”和“握手错误码”来判定。常见信号是连接超时或极高的 RTT。对比同一节点在不同网络环境下的表现,能快速分辨外部节点问题与本地网络问题。定位要点是先排除网络通路,再看节点响应时间。 如果你看到多处日志都显示连接被重置或被拒绝,这通常指向本地网络或防火墙策略问题。 最后,验证本地 DNS 是否解析正确,避免 DNS 污染导致请求去向错误地址。
哪些设置最容易触发 clash timeout
代理模式、混淆参数、以及订阅的刷新频率最容易触发 timeout。开启代理模式时若目标地址与端口不匹配,握手就会失败。混淆策略不兼容也会让服务器端提前关闭连接。此外,短暂的订阅刷新会中断现有连接,造成瞬时 timeout。建议从以下方面入手:关闭不必要的代理组,确保 Proxy 指向正确的 Vmess/SS 端口,更新混淆配置以匹配当前服务器版本,以及把订阅刷新频率设为合理值。核心调整是确保配置对象与节点实际端口一致。 在新版本中,某些协议字段命名变更也会引发兼容性问题,务必对照官方文档逐项对齐。 如何在 2026 年高效部署 clash 使用:从安装到配置的实战要点
在 macOS 下 clash timeout 常见原因及解决方法
在 macOS 常见的原因包括系统代理冲突、TUN/TAP 驱动未正确加载、以及防火墙策略阻拦。首先确认 Clash 的系统代理设置已启用且生效。其次检查 TUN 设备是否被正确创建,驱动版本与 macOS 版本匹配。若有“网络连接受限”的弹窗,查看系统防火墙日志,允许 Clash 相关进程。还要看 macOS 的网络偏好设置是否有冲突的 VPN 配置,统一使用 Clash 的代理链路。最后,重启 Clash 与网络服务往往能清除临时路由表异常。要点是确保 TUN 驱动与系统代理协同工作。 如果问题持续,尝试在不同网络环境下测试,例如切换到手机热点,以排除家庭网络因素。
如何验证修改后是否解决了 timeout
明确的验证流程包含三步:第一,重现性测试,确保在同一路径下出现的超时现象得到解决。第二,逐步回滚配置,确认是哪一项修改带来改观。第三,长期观测,至少 24 小时内对比延迟、丢包与连接成功率的变化。记录关键指标,如平均 RTT、超时次数、成功建立连接的比例。数据驱动的验证胜于直觉判断。 使用同一网络环境下的对照组,确保结果可重复。必要时复核日志中的握手阶段、错误码与代理链路的传输状态。最后,保持版本记录,标注本次修改对应的版本号与日期。
使用 Clash Verge 时 timeout 的特殊排查
Clash Verge 的超时排查要点在于它的分流策略和分组配置。确认你是否将慢点的节点放在了高优先级组里,导致整体等待时间拉长。检查“策略组”,确保节点的健康判定逻辑合理,避免错误的健康检查导致持续等待。另外, Verge 的某些内置工具对证书链有严格校验,遇到证书过期需及时更新。对照官方 changelog,留意版本间的协议字段变更。细节在于策略组的健康检查和节点排序逻辑。 若超时发生在特定节点,优先将其移出主路由,转用备用节点,观察是否仍然超时。最后,确保 Clash Verge 版本为最新稳定版。
如果无法解决,应该向谁求助以及需要提供哪类信息
先联系节点提供方与软件社区。准备完整的网络环境信息:当前使用的 Clash 版本、操作系统与版本、配置文件和策略组截图、失败节点的地址和端口、日志中与超时相关的条目、以及最近一次变更记录。若能,提供一个最小可复现的配置片段,便于他人定位问题。并说明你排查的步骤与结果,避免重复劳动。透明的排查路径与可复现的配置是求助的关键。 在向社区发出请求时,附上时间点、网络环境(有无 VPN、企业网络、公共网络)、以及最近的订阅更新时间。对于厂商支持,记得提交错误码与版本号,便于快速定位版本相关问题。记得保留日志快照与系统信息以便追踪。