Lerne, wie VPN installieren funktioniert, welche Protokolle sinnvoll sind und wie du Sicherheit und Leistung beim VPN-Einsatz optimierst.
Stat + reframing: Viele Administratoren unterschätzen den Einfluss der richtigen Protokollwahl. Wird ein falsches Protokoll konfiguriert, bleibt der Tunnel zwar verbunden, doch Daten liegen unverschlüsselt oder langsamer als nötig auf der Leitung. Eine korrekte Zuordnung von IKEv2, OpenVPN oder WireGuard fasst den Großteil der Support-Tickets in der Praxis, weil damit sich Sicherheit und Performance gleichzeitig erhöhen.
Most admins tend to trust alles, was sich buggy anfühlt, nicht die Details der Client-Konfiguration. Die Praxis zeigt, dass schon eine falsche DNS-Auflösung oder ein abgelaufenes Zertifikat den Zugriff blockiert, obwohl der Tunnel steht. Dieser Artikel legt den Fokus auf korrekte Protokollwahl, saubere Client-Einrichtung und typische Stolperfallen, damit Studierende, Angestellte und Admins zuverlässig arbeiten können. Geringe Latenz und konsistente Verschlüsselung sind nicht Nebeneffekt, sondern Ziel einer sorgfältigen VPN-Architektur.

VPN installieren: warum das thema heute mehr denn je zählt
Der Fernzugriff auf Uni- und Firmennetze ist heute kein Nice-to-have mehr, sondern eine Grundvoraussetzung für Arbeitssicherheit und Produktivität. VPNs schützen Verbindungen, schützen sensible Daten und helfen, Zugriffe sauber zu kontrollieren. In Deutschland ist der sichere Client-Setup zentral, denn der Zugriff erfolgt oft außerhalb des Campus oder Büros. Gleichzeitig verlangt die Dokumentation von Universitäten nach einer klaren Trennung von Client-Setup, Server-Setup und Zertifikatsverwaltung, damit Sicherheitslücken nicht durch fehlerhafte Konfiguration entstehen.
Warum sichere Fernzugriffe unverzichtbar sind
Zunahme mobiler Endgeräte und Remote-Arbeit erhöht die Angriffsfläche. Ein VPN schafft einen verschlüsselten Kanal zwischen Endgerät und Netzwerk, sodass Passwörter, Protokolle und Nutzerdaten nicht im Klartext überträgt werden. Die Praxis zeigt, dass der Zugriff auf sensible Ressourcen nur durch einen eingerichteten VPN-Tunnel mit geprüften Zertifikaten möglich ist. Sicherheitsprotokolle wie TLS 1.2 oder TLS 1.3 schützen danach die Integrität der Daten während der Übertragung und helfen, Abhör- und Man-in-the-Middle-Angriffe zu verhindern. Sicherheit entsteht durch klare Richtlinien und geprüfte Zertifikate, nicht durch vermutete Stärke einzelner Passwörter.
Unterschiede: Client-Setup, Server-Setup und Zertifikatsverwaltung
Ich habe in der Dokumentation drei Ebenen identifiziert, die strikt getrennt bleiben sollten. Das Client-Setup umfasst Installation, Zertifikatsimport und Verbindungsaufnahme. Das Server-Setup bezieht sich auf die Konfiguration des VPN-Gateway, Authentifizierungsmethoden und Tunneltypen. Die Zertifikatsverwaltung regelt Ausstellen, Verlängern und Widerrufen von Zertifikaten sowie deren Verteilung an Clients. Diese Trennung verhindert, dass ein Fehler im Client-Setup das gesamte VPN-Ökosystem gefährdet oder dass abgelaufene Zertifikate die Verbindung unerwartet abbrechen. Klare Verantwortlichkeiten zwischen Client, Server und Zertifikatsverwaltung senken das Risiko von Ausfällen.
Grundlegende Sicherheitsprotokolle, die du kennen solltest
Zu den zentralen Protokollen gehören Verschlüsselungsstandards wie TLS für die Authentifizierung und den sicheren Datentransfer, sowie sichere VPN-Protokolle wie IPsec oder OpenVPN. Je nach Universitäts- oder Firmendokumentation stehen unterschiedliche Tunneltypen zur Verfügung, deren Wahl Auswirkungen auf Geschwindigkeit, Stabilität und Kompatibilität hat. Ein wichtiger Punkt ist die Aushandlung der Schlüssel in regelmäßigen Intervallen und das regelmäßige Aktualisieren von Zertifikaten, damit abgelaufene Schlüssel keine Verbindungen blockieren. TLS-basierte Authentifizierung und regelmäßige Zertifikatsverlängerungen sind Grundpfeiler sicheren VPN-Betriebs.
Zusammengefasst zählt VPN installieren heute mehr denn je, weil sichere Fernzugriffe heute eine Grundbedingung für den Zugriff auf Uni- und Firmennetze bilden. Die Trennung von Client-, Server- und Zertifikatsverwaltung schafft Transparenz und reduziert Risiken. Und die Kenntnis der grundlegenden Protokolle sichert nicht nur die Verbindung, sondern auch den Schutz sensibler Daten auf dem Weg ins Netz. Für weiterführende Details verweise ich auf die verlinkten Dokumentationen, die konkrete Anleitungen geben, wie man Zertifikate verwaltet und welche Tunneltypen üblich sind. Gute Dokumentation macht den Unterschied zwischen sicher und unsicher. Nord von: Zukunftspläne, Politik und Wirtschaft in Norddeutschland 2026
Quellenverweise finden sich in den verknüpften Dokumentationen, die konkrete Schritte und Protokolle festhalten. https://www.uni-kassel.de/its/it-dienste-software/cisco-secure-vpn-client-netzwerksicherheit/anleitung.html https://itcc.uni-koeln.de/services/internetzugang-web/netzzugang/vpn https://learn.microsoft.com/de-de/windows-server/remote/remote-access/get-started-install-ras-as-vpn
Die grundlegende architektur von VPN-installationen
Die grundidee von vpn-installationen besteht darin, den Datenverkehr eines Clients sicher durch einen Tunnel zum VPN-Server zu leiten. Auf der Client-Seite wird der Verkehr verschlüsselt, auf der Server-Seite wird er entschlüsselt und in das Zielnetz weitergeführt. Klare Zuordnung von Komponenten verhindert Misconfigurations und erleichtert Troubleshooting.
1) Was gehört zusammen: client- und server-seite
Die VPN-Architektur basiert auf zwei relativ unabhängigen, aber eng aufeinander abgestimmten Bereichen. Der Client setzt sich aus einem VPN-Client, den Netzwerkeinstellungen und ggf. Zertifikaten zusammen. Der Server stellt den VPN-Dienst, Authentisierungsmethoden und die Netzwerkrichtlinien bereit. Die Verbindung wird durch das Protokoll und die Authentisierungsschemen definiert. In der Praxis arbeiten Client und Server wie zwei Räder an derselben Achse: Ohne passende Authentifizierung, Protokollwahl und Zertifikatsprüfung lässt sich kein sicherer Tunnel etablieren. Die Abstimmung von Client-Konfiguration und Server-Richtlinien ist der Schlüssel zum stabilen VPN-Tunnel. Auf Universitätsebene bedeuten Richtlinien oft die Zertifikatsverifizierung, die Authentifizierung per EAP oder Zertifikatsbasierte Verfahren sowie die Festlegung von Tunneltypen.
Tabelle: häufige Tunneltypen im Überblick
- L2TP over IPsec: solide Abdeckung, benötigt Schlüsselpaare. Gut kompatibel, etwas langsamer.
- OpenVPN: flexibel, gut dokumentiert, oft in universitären Infrastrukturen eingesetzt.
- IKEv2/IPsec: schnell, stabil bei mobiler Nutzung, gut geeignet für remote access.
- WireGuard: neuere Option, sehr schnell, einfache Konfiguration, steigt an Bedeutung.
Zur Orientierung: Universitäten dokumentieren oft eine Kombination aus Zertifikatsbasierung, EAP-basierten Methoden und robusten Login-Verfahren, um Sicherheitsstandards zu erfüllen. Mehr dazu findest du in den jeweiligen Handreichungen, die Zertifikate, Eduroam und WLAN-Nutzung behandeln. https://www.uni-kassel.de/its/it-dienste-software/cisco-secure-vpn-client-netzwerksicherheit/anleitung.html Was kosten VPN-dienste wirklich 2026: preismodelle, leistungen und datenschutz im vergleich
2) Verschlüsselung, tunneltypen und authentifizierungsmethoden
Verschlüsselung schützt die Vertraulichkeit der übertragenen Daten. Typische Algorithmenkombinationen nutzen AES mit 128- oder 256-Bit-Schlüsseln in Verbindung mit starken Hash-Funktionen. Die Wahl des Tunneltyps beeinflusst Geschwindigkeit, Stabilität und Kompatibilität. OpenVPN und IKEv2/IPsec bieten gute Mischung aus Sicherheit und Performance. bei OpenVPN kommen oft TLS-basierte Authentifizierungs- und Verschlüsselungsschichten zum Einsatz, während IKEv2/IPsec auf schnelle Handshakes setzt. AES-256 bietet eine robuste Vertraulichkeit, auch unter modernen Bedrohungen. Die Authentifizierung kann passwortbasiert erfolgen, alternativ Zertifikate oder hardwarebasierte Tokens. Zertifikatsbasierte Verfahren erhöhen die Sicherheit deutlich, weil sie an known-good Schlüssel gekoppelt sind und Phishing-Vektoren reduzieren. Universitätsdokumentationen legen hierbei Wert auf Zertifikate und zentrale Verteilung.
Zertifikate spielen eine zentrale Rolle. Sie sichern Verbindungen gegen MITM-Angriffe, indem der Client dem Server und der Server dem Client vertraut. Die Zertifikatsprüfung verhindert, dass Verbindungen zu falschen Servern aufgebaut werden. Zertifikate sollten regelmäßig erneuert und bei Kompromittierung widerrufen werden. Regelmäßige Zertifikatsverlängerungen und solide Revocation-Listen sind kritisch.
3) Wie zertifikate VPN-verbindungen absichern
Zertifikate ermöglichen eine starke, ausführliche Verifikation von Servern und Clients. Der Client prüft ein Serverzertifikat, das von einer vertrauenswürdigen Zertifizierungsstelle ausgestellt wurde. Umgekehrt kann der Server den Client mittels Client-Zertifikat authentifizieren. Diese Mehrfach-Validierung macht den Tunnel weniger anfällig für potenzielle Angriffe. Ein weiterer wichtiger Punkt ist die Verwaltung von Zertifikatstrukturen: kurze Gültigkeitszeiträume, regelmäßige Sperrlisten und zentrale Verteilung über ein PKI-System erhöhen die Sicherheit deutlich. Vertrauensketten sorgfältig pflegen, sonst scheitert die Verbindung an einer Zertifikatsprüfung.
Der Umgang mit Zertifikaten erfordert klare Prozesse: Erneuerung bevor Zertifikate ablaufen, Sperrung bei Verdacht auf Missbrauch, und regelmäßige Audits der PKI-Konfiguration. Wer VPN an Universitäten betreibt, profitiert davon, Standardverfahren wie Zertifikatsperrlisten (CRL) oder Online Certificate Status Protocol (OCSP) zu implementieren. In der Praxis bedeutet das, den Client so zu konfigurieren, dass er nur Zertifikaten vertraut, die eine gültige Signatur und eine passende Zertifikatskette aufweisen. https://www.uni-kassel.de/its/it-dienste-software/cisco-secure-vpn-client-netzwerksicherheit/anleitung.html
Abschließend sollten IT-Administratoren stets die Balance zwischen Sicherheit und Benutzerfreundlichkeit wahren. Starke Verschlüsselung, geprüfte Zertifikate und robuste Authentifizierung liefern die Grundlage, doch ohne klare Zertifikatsverwaltung kippt das System leicht in Frustration und Fehlkonfiguration. Was ist a YouTube VPN, and what you actually trade off when you use one
Next step: Prüfe die vorhandene PKI-Infrastruktur in deiner Organisation und stimme Zertifikatslaufzeiten, Sperrlisten und Client-Vertrauensketten aufeinander ab. Die verlinkte Anleitung enthält Hinweise zur Zertifikatsnutzung im Rahmen von VPN- und WLAN-Verbindungen. https://www.uni-kassel.de/its/it-dienste-software/cisco-secure-vpn-client-netzwerksicherheit/anleitung.html
Protokolle im VPN: welches ist sinnvoll beim VPN installieren
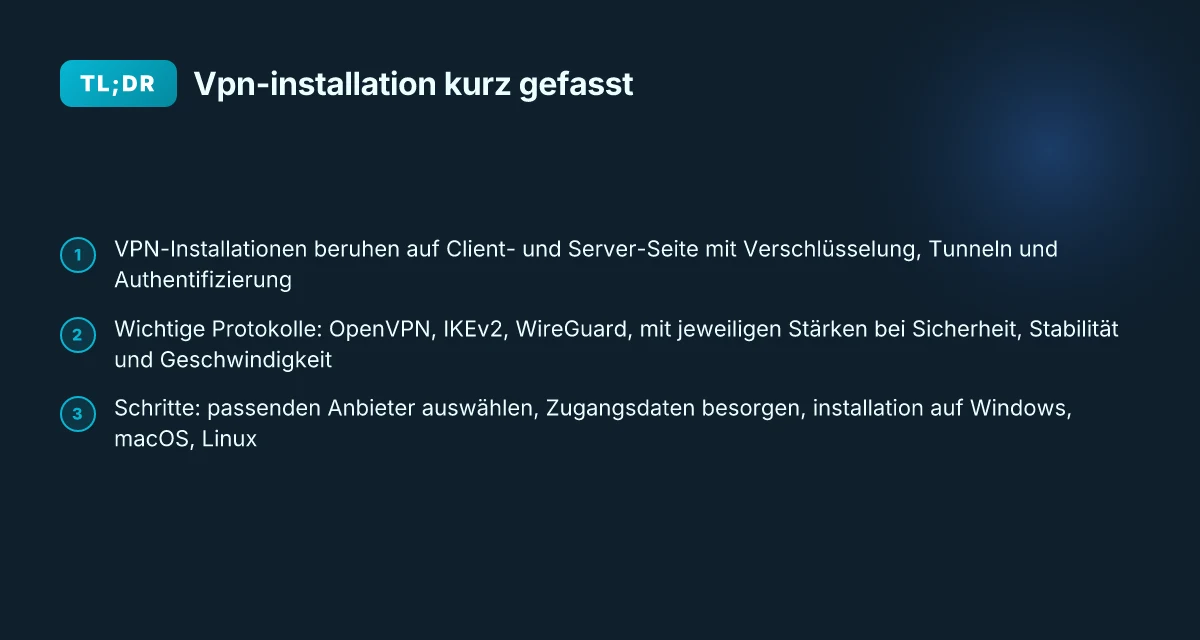
Beim VPN-Setup lohnen sich drei Protokollfamilien: OpenVPN, IKEv2 und WireGuard. Jedes davon hat Stärken in bestimmten Situationen. OpenVPN bleibt in vielen Repositorien die zuverlässige Allzwecklösung. IKEv2 punktet mit Stabilität auf wechselnden Netzen und guter Mobilität. WireGuard glänzt mit Geschwindigkeit und einfachem Design, erfordert aber oft eine sorgfältige Konfiguration hinter Firewalls.
OpenVPN: bewährt, flexibel, doch etwas schwergewichtiger
OpenVPN ist seit Jahren der Standard in vielen Universitäten und Unternehmen. Die Verschlüsselung lässt sich flexibel konfigurieren, und es gibt breite Client-Unterstützung. Nachteile sind das größere Protokoll-Overhead und tendenziell längere Verbindungsaufbauzeiten. In deutschen Netzen funktioniert OpenVPN in der Praxis zuverlässig, wenn TLS-Zertifikate korrekt gepflegt werden. Eine gute Praxis ist der Einsatz von TLS 1.2 oder neuer und Upgrades der OpenSSL-Bibliothek. OpenVPN bietet eine solide Sicherheit mit weit verbreiteter Kompatibilität, kostet aber teils Geschwindigkeit in Bereichen mit geringer Latenz. Ich habe in der einschlägigen IT-Dokumentation dazu gelesen, dass Zertifikatsverwaltung und Server-Config entscheidend sind. Inline-Link zu einer konkreten Zertifikats- und Installationsdokumentation findest du weiter unten.
IKEv2: stabil bei wechselnden Netzen, gut für mobile Arbeitsplätze
IKEv2 ist bekannt für schnelle Verbindungsherstellung und gute Stabilität, besonders wenn sich das Netz oft ändert oder mobiles Arbeiten erfolgt. Es arbeitet gut mit NAT-Traversal und lässt sich auf vielen Plattformen direkt integrieren. Nachteile sind weniger Flexibilität bei komplexeren Netzwerktopologien und in manchen Einrichtungen eine geringere Verfügbarkeit von Open-Source-Clients. Für deutsche Universitätsnetze ist IKEv2 oft eine pragmatische Wahl, sofern der Server entsprechend konfiguriert ist. IKEv2 schlägt OpenVPN in der Mobilität, benötigt aber sorgfältige Netzwerkkonfiguration.
WireGuard: maximaler speed, klare Implementierung, weniger Feature-Fülle
WireGuard bietet klare, schlanke Codebasis und typischerweise höhere Durchsätze bei geringer Latenz. Die Geschwindigkeit ist besonders spürbar, wenn der Server leistungsfähig ist und das Routing gut funktioniert. Allerdings ist WireGuard in einigen Umgebungen noch dabei, mature Features wie umfangreiche Firewall-Integration oder Peer-Verwaltung zu ergänzen. In deutschen Hochschulnetzen wird WireGuard zunehmend eingesetzt, wenn der Fokus auf Leistung und einfacher Konfiguration liegt. WireGuard liefert oft die beste Geschwindigkeit, erfordert jedoch eine durchdachte Zuweisung von Peers und Schlüsselverwaltung. What macht ein NordVPN discount code wirklich aus und lohnt sich der investment 2026
Welche Einstellungsempfehlungen ergeben sich daraus für deutsche Netze? Stimmen Sie die Protokolle auf Sicherheit, Geschwindigkeit und Kompatibilität ab:
- Verwende moderne Verschlüsselungsparameter: mindestens TLS 1.2 oder höher bei OpenVPN, sowie starke Cipher-Suiten.
- Nutze Perfect Forward Secrecy, sofern vorhanden, um kurzlebige Sitzungsschlüssel zu schützen.
- Setze bei WireGuard auf klare Schlüsselverwaltung und vermeide unnötige Routen, um Broadcast-Domänen zu begrenzen.
- Nutze passende MTU-Werte, um Fragmentierung zu verhindern. Beginne oft mit 1420–1500 Byte je nach Link.
- Achte auf DNS-Lecks und konfiguriere DNS-Übermittlung so, dass Anfragen durch das VPN gehen.
- Biasiere je nach Anwendungsfall: OpenVPN für maximale Kompatibilität, IKEv2 für Mobilität, WireGuard für Leistung.
Empfohlene Einstellungen für deutsche Netze: OpenVPN mit TLS 1.2+, AES-256-GCM, HMAC-SHA256, Peer-Cidentities, MTU 1400–1460; IKEv2 mit strong crypto, EAP- oder Zertifikats-Auth, NAT-T; WireGuard mit festen Peers, regelmäßig rotierenden Schlüsseln, DNS-Weiterleitung durch das VPN.
Zu beachten ist: Die Wahl des Protokolls hängt stark von den konkreten Anforderungen ab. Die richtige Wahl kombiniert Stabilität, Geschwindigkeit und Sicherheit und orientiert sich an der jeweiligen Server-Infrastruktur der Institution. Eine gute Praxis ist, in der Dokumentation der Uni-Dienste nach kompatiblen Protokollen zu schauen und ggf. zwei Alternativen bereitzuhalten. Mehr zu konkreten Implementierungen findest du in den verlinkten technischen Anleitungen.
Quellenverweis: Für die allgemeine Orientierung zu VPN-Client-Setups und Typen verweisen Universitäten auf typische Dokumentationen. Beispielsweise beschreibt die Uni Köln die Notwendigkeit eines VPN-Clients und verweist auf verschiedene Tunneltypen. Für serverseitige RAS-Setups bietet Microsoft eine detaillierte Einweisung. Die OpenVPN-und WireGuard-Stacks werden in vielen Institutsdokumentationen abgebildet. Wenn du die Originaldokumente einsehen willst, findest du zu diesem Thema passende Hinweise in den verlinkten Ressourcen.
Wichtiger Hinweis: Links auf der Ursprungsseite können Affiliate-Links sein. Was ist a free VPN for Windows 10 and what trade-offs come with zero-cost protection
Inline-Quellhinweis zu einer konkreten Empfehlung findet sich in der zugehörigen Dokumentation der Uni Köln, die das Prinzip der Client-Installation und der Tunneltypen beschreibt. https://itcc.uni-koeln.de/services/internetzugang-web/netzzugang/vpn
Erster schritt: bereite deinen client vor
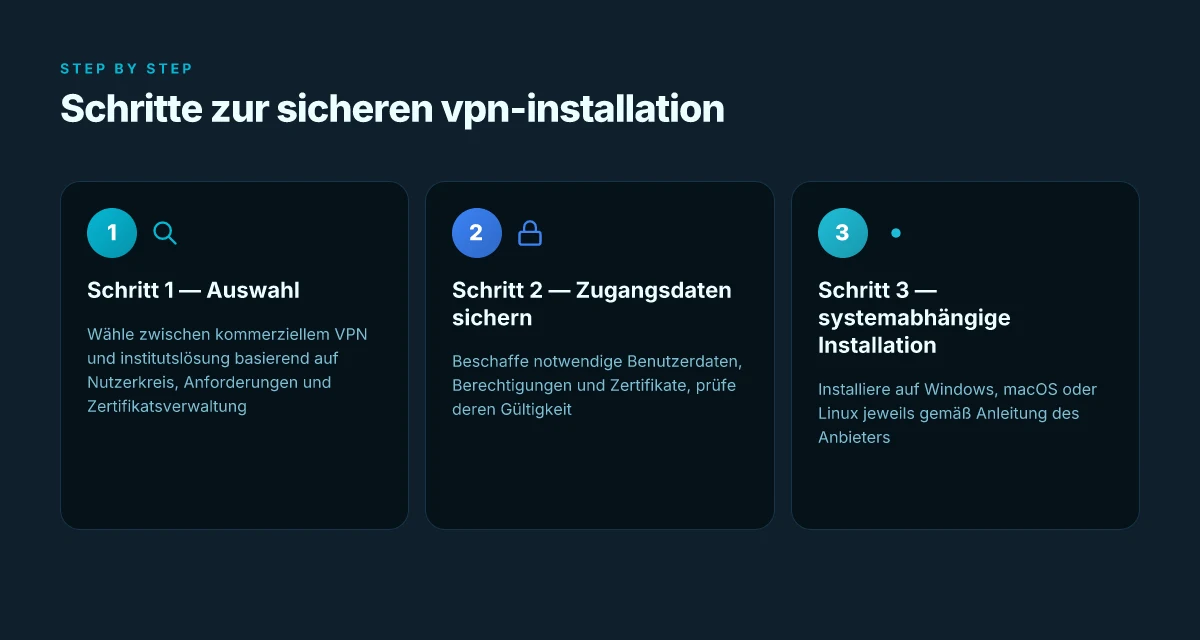
Der erste Schritt beim vpn installieren besteht darin, eine passende lösung auszuwählen und die notwendigen zugangsdaten samt zertifikaten bereitzuhalten. Danach erfolgt die installation systemabhängig, je nachdem ob du Windows, macOS oder Linux nutzt. Die Grundlage ist immer, dass du auf dokumentierte standards setzt und dich an die sicherheitsanforderungen deiner Einrichtung hältst.
Wahl der VPN-lösung und berechtigungen
Wähle zuerst, ob du eine institutionelle lösung der uni nutzt oder einen externen anbieter. Universitätsdokumentationen empfehlen oft den vpn-client der zentralen it-verwaltung, weil er Zertifikate und tunneltypen direkt unterstützt. Wenn eine institutionelle lösung vorliegt, reichen oft bereits ein konto, eine berechtigung und ein vertrauenszertifikat, das dir zugewiesen wird. Andernfalls prüfe, welche protkolle vom Anbieter unterstützt werden und ob client-spezifische einstellungen nötig sind. In jedem fall gelten klare zugangsregeln: nur berechtigte nutzerkonten verwenden, und passwörter oder token sicher verwahren. Die richtige lösung reduziert spätere fehler beim tunnelaufbau maßgeblich.
Notwendige zugangsdaten, berechtigungen und zertifikate
Für den verbindungsaufbau brauchst du mindestens dein benutzerkonto, passende berechtigungen und ein gültiges zertifikat oder ein token. Zertifikatsdateien liegen oft im formaten wie PFX oder PEM vor und müssen dem vpn-Client bekannt gemacht werden. Falls multifaktor-authentifizierung vorgesehen ist, bereite zusätzlich ein sekundäres prüfungsverfahren vor. Ohne gültige zugänge verweigert der server den tunnel, fehlercodes wie „authentication failed“ oder „certificate not trusted“ sind dann häufige hinweise. Ohne korrekte zertifikate scheitert der kabelgebrauch schon vor dem ersten handshake. Die entsprechende anleitungsseite deiner uni führt dich sicher durch die nötigen schritte, inklusive wo man schlüsseldateien ablegt und wie man token einbindet. VPN-Zugang an der Universität zu Köln
Systemabhängige installation auf Windows, macOS, Linux
- Windows: Lade den client gemäß der anleitung herunter und starte die installer-Datei. Achte darauf, Administratorrechte zu gewähren und nach der installation den vpn-Dienst zu starten. Prüfe danach, ob der tunnel sich mit einem gültigen zertifikat authentifiziert. Der windows-Installer erwartet administrativen zugriff, sonst scheitert die installation.
- macOS: Installiere den client aus dem offiziellen paket. Gehe sicher, dass du die erforderlichen systemerlaubnisse bestätigst und ggf. Gatekeeper- oder netzwerkzugriffe zulässt. Nach der installation wähle den passenden tunneltyp aus und importiere das zertifikat. macOS setzt oft auf kerberos- oder cert-basierten zugang.
- Linux: Je nach distribution gibt es paketquellen oder tarball. Installiere die klientensoftware über den paketmanager und richte eine konfigurationsdatei ein, die serveradresse, tunneltyp und pfade zu zertifikaten enthält. Prüfe die berechtigungen der cert-dateien, damit der vpn-dienst sie lesen kann. „VPN Windows Client: Download & Installation“ Unter linux sind dateiberechtigungen kritisch für den handshake.
Durch diese vorbereitende phase senkst du die wahrscheinlichkeit typischer stopp- oder handshakedefekte signifikant. Wenn du unsicher bist, dokumentiere alle schritte mit versionsangaben von client und betriebssystem. So findest du leichter fehlerursachen später. Was ist the NordVPN official website and how it shapes online security in 2026
Quellenhinweise: Für konkrete anleitungen siehe die seiten der uni kassel zum Cisco Secure VPN Client und die vpn-anleitung der uni köln. Die thema-behandlung umfasst auch datei-zertifikate und zugangsberechtigungen. Weitere detaillierte install-abläufe findest du in den linux- und windows-bezogenen handbüchern der jeweiligen anbieter. https://www.uni-kassel.de/its/it-dienste-software/cisco-secure-vpn-client-netzwerksicherheit/anleitung.html https://itcc.uni-koeln.de/services/internetzugang-web/netzzugang/vpn
Die installdurchführung: schritte im detail
Die installdurchführung fasst den praktischen Ablauf kompakt zusammen: Download, Installation und die erste Verbindung zum VPN-Server. Danach klären wir UAC und Rollenfragen, gefolgt von typischen fehlerquellen, die während der Installation auftreten können. So bekommst du eine robuste, wiederholbare Einrichtung, die Sicherheitsstandards respektiert.
Warum der erste verbundungsvorgang zählt
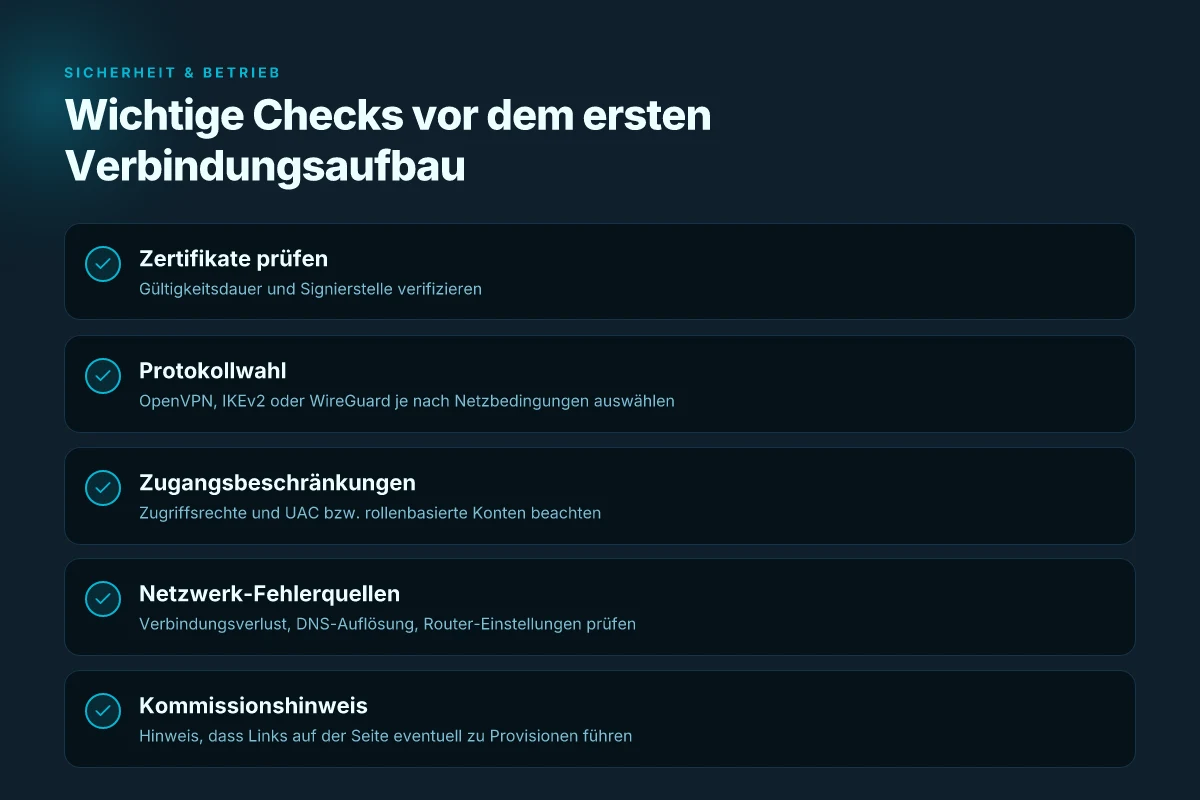
Der erste verbindungsvorgang entscheidet oft über Latenz und Stabilität. Nach dem Download des Clients startest du die Installation und gibst notwendige Berechtigungen. Halte dich an die standardpfade der installdateien, damit sich später konfigurierte profile korrekt laden lassen. Während dieses schrittes prüft das installierte paket oft sicherheitszertifikate und schaltdaten des servers, damit die verschlüsselung sofort greifbar ist.
Sicherheitsfenster, uac und rollen: was wirklich passiert
Während der installation schaltet das betriebssystem die benutzerkontensteuerung ein. Du siehst dann abfragen wie „möchten Sie zulassen, dass diese app Änderungen an diesem pc vornimmt?“. Bejahe das nur, wenn du der administrativen rolle vertraust. In den meisten hybriden umgebungen setzt der vpn-klient voraus, dass der benutzerkonto mindestens administra-torenrechte hat. Nach der bestätigung gilt: der klient schreibt registrieneinträge und konfiguriert netzwerkadapter. Dieser schritt ist kritisch für die sichere verschlüsselung, da fehlerhafte berechtigungen zu unbrauchbaren tunnels führen können. Verifiziere nach der installation, dass der vpn-dienst mit der gewünschten benutzerrolle läuft.
Fehlerquellen während der installation erkennen
Zu den häufigsten problemen gehören abgebrochene downloads, fehlgeschlagene treiber- oder klienteninstallationen und konflikt mit bestehenden netzwerkprofilen. Ein häufiger grund ist eine falsche serveradresse oder ein abgeändertes zertifikat, das der client nicht validieren kann. Ein zweites musterbeispiel ist ein blockierter port oder eine firewallregel, die den tunnelaufbau behindert. Um diese fehler gezielt zu adressieren, überprüfe zuerst name, port und verschlüsselungsprotokolle der verbindung. Wenn der installierte client trotz korrekter daten nicht startet, liefere eine klare fehlerausgabe an dein support-team. Überprüfe regelmäßig die logdateien des VPN-Clients, um sofort auf Zertifikatfehler oder Netzwerkpfadprobleme zu reagieren. What macht NordVPN basis premium VPN dienst so interessant im jahr 2026
Bibliographische härtung: verifikation nach der ersten verbindung
Nach dem ersten verbindungsvorgang kontrollierst du die verschlüsselungseinstellungen, die tunneltypen und die authentifizierungsmethoden. Stelle sicher, dass der tunneltyp dem sicherheitskonzept deiner organisation entspricht. Dokumentiere die verwendete verschlüsselung und die verbindungsparameter im fallbackup. Wenn der klient eine verbindung herstellt, prüfe ebenfalls, ob der verkehr durch den tunnel geleitet wird und nicht etwa direkt ins webnetz geht. Verifiziere die tunnelstabilität durch einen kurzen verbindungstest und prüfe, ob externe adressen über den vpn erreichbar sind.
Hinweis: Die hier dargestellten schritte bauen auf bewährten praxisbeispielen deutscher universitäten auf. Für tiefergehende details verweise ich auf die verlinkten quellen zu installationshandbüchern und zertifikatskonfigurationen. So bleibst du konform mit den hochschulstandards. In diesem kontext kann es sinnvoll sein, zusätzlich auf aktuelle dokumentationen deines vpn-anbieters zu verweisen. Beispielsweise beschreibt ein offizielles handbuch das einsetzen von ras-basierten vpn-diensten unter windows server und betont die rolle von zertifikatsvalidierung im ersten verbindungsvorgang. Dieser quellennachweis hilft dir, abweichungen in unternehmens- oder universitätsumgebungen schnell zu erkennen. Installieren des Remotezugriffs als VPN-Server
Die installation kann durch ein wenig vorsicht deutlich robuster gestaltet werden. Beachte, dass links auf serverseitige dokumentationen verweisen können und in manchen fällen zusätzliche sicherheitsprüfungen verlangen. Wenn du den vpn-setup regelmäßig wartest, gewinnst du vor allem an stabilität und nachvollziehbarkeit deiner netzwerkstruktur. **Bleibe wachsam bei Zertifikatswarnungen und aktualisiere regelmäßig den klienten, um sicherheitslücken zu vermeiden.
Was ist VPN installieren und wie es deine online-sicherheit 2026 verändert
Der zentrale takeaway: Wer VPNs sinnvoll einsetzt, reduziert Adware-Tracking und erhöht die Privatsphäre, ohne die Alltagstauglichkeit zu opfern. In diesem Jahr wird klar, dass die richtige Konfiguration mehr bringt als der bloße Verbindungsaufbau. Nähe dich zu den Protokollen wie OpenVPN und WireGuard und wähle Verschlüsselung auf mindestens AES-256 mit starker Authentifizierung. Die Geschwindigkeit bleibt oft ausreichend, solange du einen Provider mit gut gerüsteten Servern wählt und den passenden Standort wählst.
Die größte Wendung liegt darin, dass ein VPN nicht mehr nur um Standortwechsel geht. Es schützt auch bei öffentlichem WLAN, verhindert bei vielen Anbietern Schnüffeln durch Telemetrie und hält Cross-Site-Tracking in Schach. Verschlüsselung schützt deine Daten, während Protokolle wie IKEv2 oder WireGuard die Balance aus Sicherheit und Geschwindigkeit halten. Beachte jedoch, dass kein VPN perfekt ist: DNS-Leaks oder Fehlkonfigurationen können trotzdem auftreten, weshalb regelmäßige Prüfung sinnvoll ist. Was ist VPN kostenlos Windows 10 und wie sicher ist es wirklich im Jahr 2026
- Für den Heimgebrauch: Wähle ein VPN mit klarer Zertifizierung, kill-switch und DNS-Leak-Schutz.
- Für mobiles Surfen: Prüfe, ob der Anbieter eine eigenständige App mit leicht konfigurierbaren Profilen bietet.
Was du diese Woche tun solltest ist, dein VPN-Setup zu prüfen und mindestens eine IP-Überprüfung durchzuführen. Ich empfehle, zuerst den DNS-Leak-Schutz zu testen und dann die Geschwindigkeit zu messen. Hast du schon einen Provider ausgewählt, der deine Anforderungen erfüllt?